Newsletter Subscribe
Enter your email address below and subscribe to our newsletter
[forminator_form id="25163"]

All voices matter
thehackernews+1imperva+1thehackernews+1„Alibaba“ „Fastjson“ bibliotekoje aptiktas kritinis nutolinio kodo vykdymo pažeidžiamumas yra aktyviai išnaudojamas įsilaužėlių. Paveiktai 1.x versijų šakai saugumo pataisos nėra, o piktadariai jau atakuoja veikiančias sistemas visose Jungtinėse Valstijose.
Žymimas kaip CVE-2026-16723 ir įvertintas 9,0 CVSS balu, šis trūkumas paliečia „Fastjson“ versijas nuo 1.2.68 iki 1.2.83, t. y. visą paskutinį jau suarchyvuotos 1.x versijų linijos etapą. „Alibaba“ savo pranešimą išplatino 2026 m. liepos 21 d., po to, kai apie problemą atsakingai pranešė Kirillas Firsovas iš „FearsOff Cybersecurity“.imperva+1
Šis pažeidžiamumas itin pavojingas dėl žemo išnaudojimo slenksčio. Jam nereikia jokio autentiškumo patvirtinimo, vartotojo sąveikos, „AutoType“ įjungimo ar trečiųjų šalių „gadget“ klasių programos kelyje (classpath). Užpuolikas siunčia paruoštą JSON užklausą su kenkėjiška `@type` reikšme į bet kurį tinklu pasiekiamą galutinį tašką, perduodantį įvestį į įprastus analizės metodus, tokius kaip `JSON.parse` arba `JSON.parseObject`. „Spring Boot fat-JAR“ aplinkose tipų nustatymo logika gali būti piktnaudžiaujama per įterptus JAR URL adresus, kad būtų įkeltas užpuoliko valdomas baitkodas.thehackernews+3
„Alibaba“ patvirtino atakos grandinę „Spring Boot“ 2.x, 3.x ir 4.x versijose, veikiančiose su JDK 8, 11, 17 ir 21.imperva+1
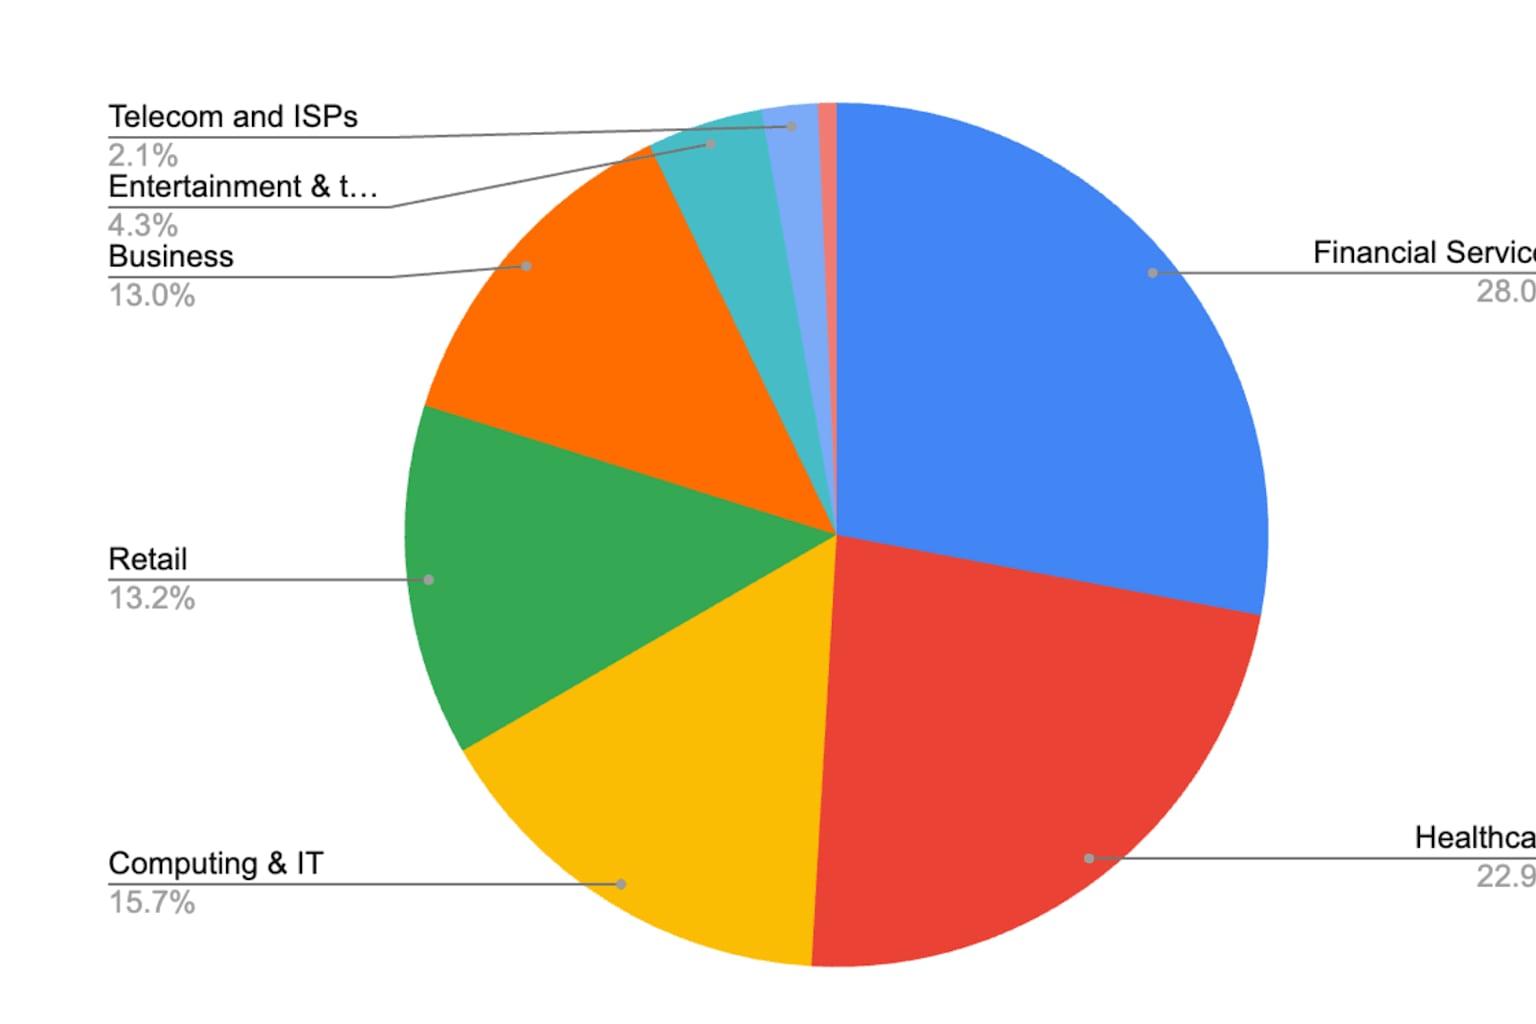
Liepos 25 d. tiek „ThreatBook“, tiek „Imperva“ patvirtino realiai vykdomas atakas. „Imperva“ pranešė apie atakas prieš finansinių paslaugų, sveikatos apsaugos, informacinių technologijų ir mažmeninės prekybos sektorius, pažymėdama, kad veikla „beveik visiškai nukreipta į JAV organizacijas“, o mažesnis atvejų skaičius užfiksuotas Singapūre ir Kanadoje. Dauguma atakų buvo vykdomos naudojant naršykles imituojančius vartotojo agentus, nors įrankiai, parašyti „Ruby“ ir „Go“ kalbomis, sudarė apie 30 procentų pastebėto srauto.securityonline+1
Remiantis „SecurityOnline“, viešai jau prieinamas veikiantis atakos koncepcijos įrodymas.securityonline
Kadangi „Fastjson 1.x“ nebežiūrima ir nepalaikoma, „Alibaba“ neišleido atnaujinimo ir mažai tikėtina, kad tai padarys. Organizacijoms patariama nedelsiant įjungti „SafeMode“ naudojant JVM vėliavėlę `-Dfastjson.parser.safeMode=true`, naudoti apribotą `1.2.83_noneautotype` versiją arba pereiti prie „Fastjson 2.x“, kurioje nenaudojamas pažeidžiamas išteklių tikrinimo mechanizmas.threatbook+2
Kaip pastebi „The Hacker News“, pats „Fastjson 1.2.83“ leidimas buvo rekomenduojamas atnaujinimas atskiram „AutoType“ apėjimui, atskleistam 2022 m. Tai reiškia, kad organizacijos, kurios vadovavosi ankstesnėmis rekomendacijomis, dabar pateko į pažeidžiamą rėžį ir neturi jokios saugios 1.x versijos, į kurią galėtų pereiti.thehackernews