



Newsletter Subscribe
Enter your email address below and subscribe to our newsletter
[forminator_form id="25163"]

All voices matter
thehackernews+1imperva+1thehackernews+1Una falla crítica de ejecución remota de código en la biblioteca Fastjson de Alibaba está siendo explotada de forma activa, sin una solución disponible para la rama 1.x afectada y con atacantes que ya atacan sistemas de producción en Estados Unidos.
Registrada como CVE-2026-16723 y con una puntuación CVSS de 9.0, la falla afecta a las versiones 1.2.68 a 1.2.83 de Fastjson: todo el tramo final de la línea de lanzamientos 1.x, ahora archivada. Alibaba publicó su aviso de seguridad el 21 de julio de 2026, tras una divulgación responsable realizada por Kirill Firsov, de FearsOff Cybersecurity.imperva+1
Lo que hace que la vulnerabilidad sea especialmente peligrosa es su bajo nivel de dificultad para la explotación. No requiere autenticación, interacción del usuario, habilitación de AutoType ni ninguna clase gadget de terceros en la ruta de clases (classpath). Un atacante envía un JSON diseñado que contiene un valor `@type` malicioso a cualquier punto de enlace accesible a través de la red que pase entradas a métodos de procesamiento habituales como `JSON.parse` o `JSON.parseObject`. En despliegues fat-JAR de Spring Boot, se puede abusar de la lógica de resolución de tipos mediante URL de JAR anidadas para cargar código de bytes controlado por el atacante.thehackernews+3
Alibaba ha verificado la cadena de explotación en Spring Boot 2.x, 3.x y 4.x ejecutándose en JDK 8, 11, 17 y 21.imperva+1
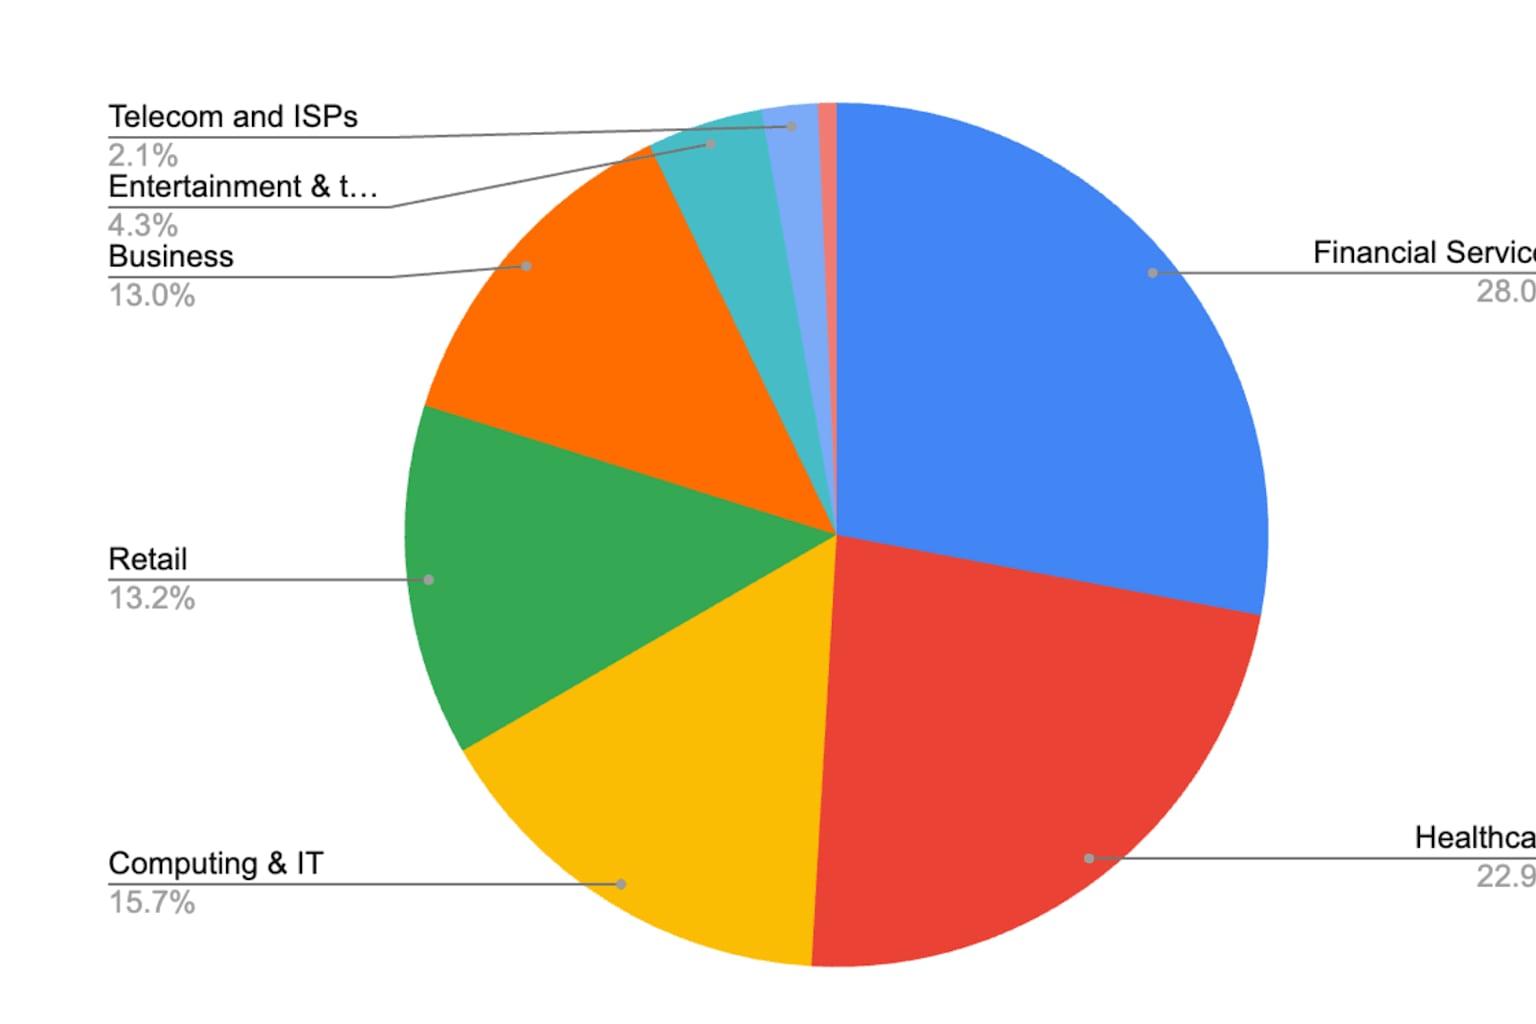
Para el 25 de julio, tanto ThreatBook como Imperva habían confirmado la explotación en entornos reales. Imperva reportó ataques que abarcaron servicios financieros, atención médica, informática y comercio minorista, con una actividad que se dirigió "casi por completo a organizaciones con sede en EE. UU.", junto con un número menor de casos en Singapur y Canadá. La mayoría de los ataques se originaron en agentes de usuario que suplantaban a navegadores, aunque las herramientas escritas en Ruby y Go representaron aproximadamente el 30 por ciento del tráfico observado.securityonline+1
Según SecurityOnline, ya hay un concepto de prueba funcional de la explotación disponible públicamente.securityonline
Dado que Fastjson 1.x ya no recibe mantenimiento, Alibaba no ha publicado una versión parcheada y es poco probable que lo haga. Se aconseja a las organizaciones que habiliten SafeMode de inmediato mediante la marca JVM `-Dfastjson.parser.safeMode=true`, adopten la compilación restringida `1.2.83_noneautotype` o migren a Fastjson 2.x, que no utiliza el mecanismo vulnerable de sondeo de recursos.threatbook+2
Como señaló The Hacker News, Fastjson 1.2.83 era la actualización recomendada para una elusión independiente de AutoType divulgada en 2022, lo que significa que las organizaciones que siguieron la guía anterior ahora se encuentran dentro del rango afectado sin ninguna versión 1.x segura a la que cambiar.thehackernews


