Newsletter Subscribe
Enter your email address below and subscribe to our newsletter
[forminator_form id="25163"]

All voices matter
thehackernews+1imperva+1thehackernews+1En kritisk sårbarhet för fjärrkörning av kod i Alibabas Fastjson-bibliotek utnyttjas nu aktivt. Ingen säkerhetsuppdatering finns tillgänglig för den berörda 1.x-grenen och angripare attackerar redan produktionssystem över hela USA.
Sårbarheten spåras som CVE-2026-16723 och har en CVSS-poäng på 9,0. Den påverkar Fastjson-versionerna 1.2.68 till 1.2.83, vilket utgör hela den sista sträckan av den nu arkiverade 1.x-serien. Alibaba publicerade sin säkerhetsvarning den 21 juli 2026, efter en ansvarfull rapportering från Kirill Firsov på FearsOff Cybersecurity.imperva+1
Vad som gör sårbarheten särskilt farlig är den låga tröskeln för utnyttjande. Den kräver ingen autentisering, ingen användarinteraktion, inget aktiverat AutoType och inga tredjeparts gadget-klasser i klasssökvägen. En angripare skickar skräddarsydd JSON med ett skadligt `@type`-värde till en nätverksåtkomlig slutpunkt som skickar indata till vanliga tolkningsmetoder som `JSON.parse` eller `JSON.parseObject`. I Spring Boot fat-JAR-distributioner kan typupplösningslogiken missbrukas via nästlade JAR-URL:er för att läsa in angriparkontrollerad bytekod.thehackernews+3
Alibaba har verifierat utnyttjandekedjan på Spring Boot 2.x, 3.x och 4.x som kör JDK 8, 11, 17 och 21.imperva+1
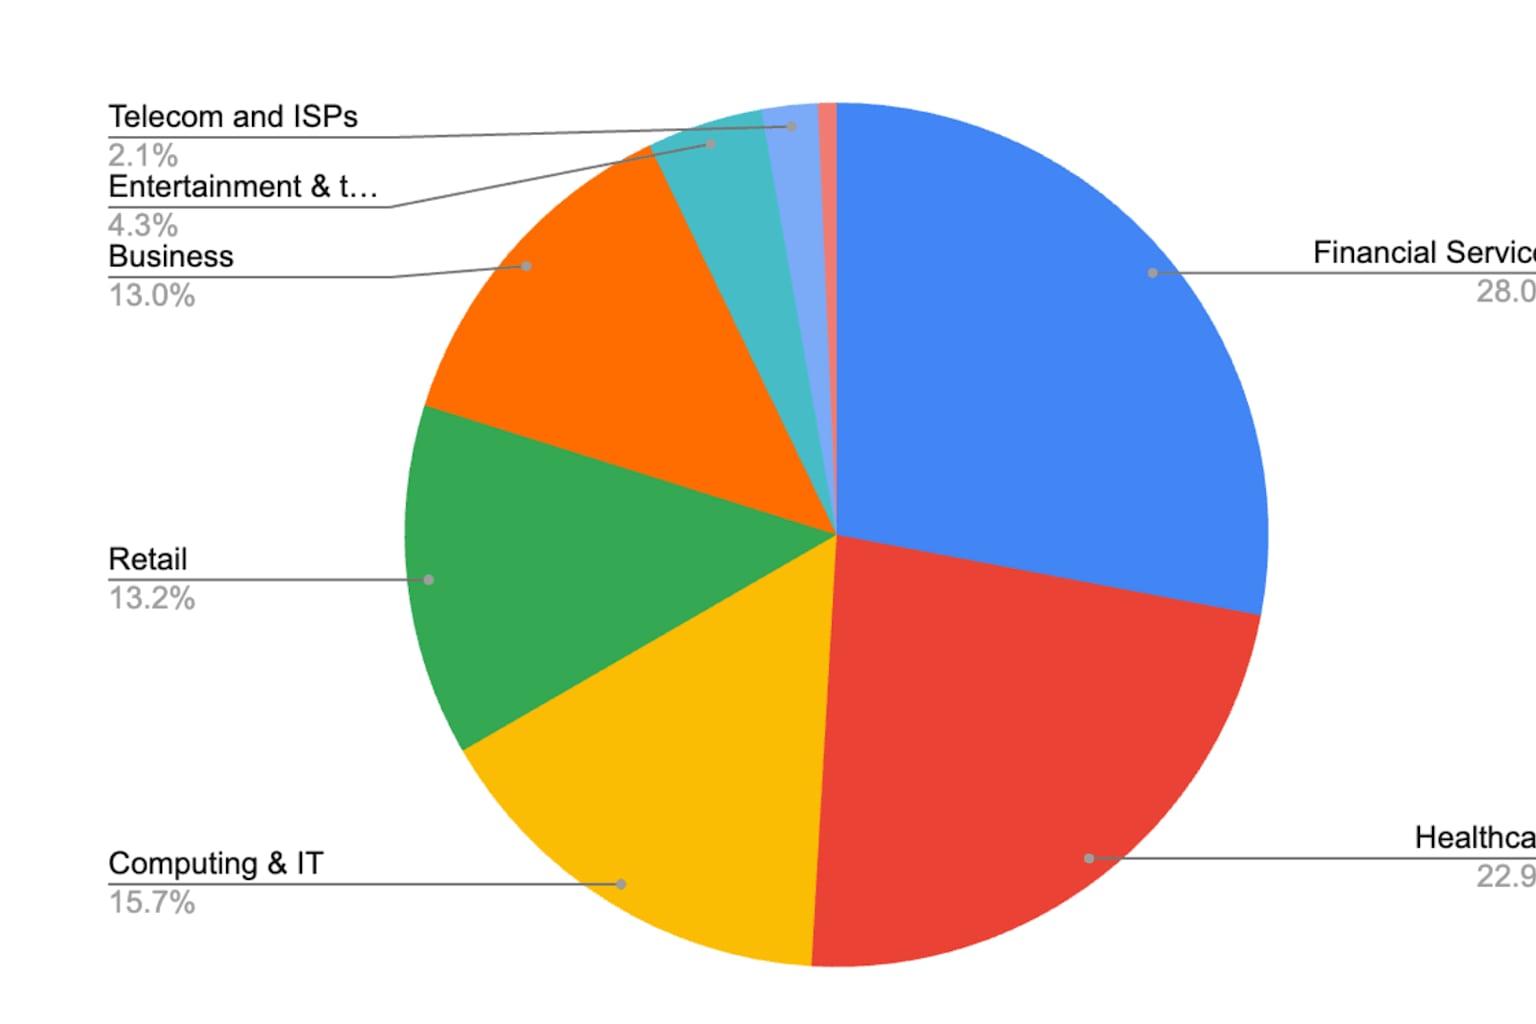
Den 25 juli hade både ThreatBook och Imperva bekräftat utnyttjande i det vilda. Imperva rapporterade om attacker som omfattade finanssektorn, sjukvård, IT och detaljhandel, där aktiviteten "nästan helt är riktad mot USA-baserade organisationer", tillsammans med ett mindre antal fall i Singapore och Kanada. De flesta attackerna härrörde från webbläsarefterliknande användaragenter, även om verktyg skrivna i Ruby och Go stod för cirka 30 procent av den observerade trafiken.securityonline+1
Ett fungerande proof-of-concept för utnyttjandet finns nu offentligt tillgängligt, enligt SecurityOnline.securityonline
Eftersom Fastjson 1.x inte längre underhålls har Alibaba inte släppt någon korrigerad version och kommer sannolikt inte att göra det. Organisationer rekommenderas att omedelbart aktivera SafeMode med JVM-flaggan `-Dfastjson.parser.safeMode=true`, använda den begränsade versionen `1.2.83_noneautotype`, eller migrera till Fastjson 2.x, som inte använder den sårbara resurssökningsmekanismen.threatbook+2
Som The Hacker News noterade var Fastjson 1.2.83 i sig den rekommenderade uppgraderingen för att kringgå en separat AutoType-sårbarhet som avslöjades 2022. Det innebär att organisationer som följde tidigare rekommendationer nu befinner sig inom det berörda intervallet utan någon säker 1.x-version att gå till.thehackernews