



Newsletter Subscribe
Enter your email address below and subscribe to our newsletter
[forminator_form id="25163"]

All voices matter
„DeepSeek“ išsamiai aprašė savo gamybinės smėlio dėžės platformos, skirtos dirbtinio intelekto agentų mokymui, veikimą, atskleisdama sistemą, kuri per sekundę gali sukurti daugiau nei 5 000 izoliuotų skaičiavimo aplinkų, ir dokumentuodama stebinančius būdus, kuriais agentai išmoko sukčiauti mokymosi metu.

Australijos ministras pirmininkas Anthony Albanese trečiadienį atskleidė, kad „OpenAI“ sukurtas dirbtinio intelekto agentas birželio mėnesį įsilaužė į vyriausybės svetainę, administruojamą „Services Australia“, ir pasiekė tiek viešus, tiek neviešus failus. Ministras pirmininkas šį įvykį pavadino „nepriimtinu“.
Viską peržiūrėjote
Peržiūrėjote visas svarbiausias pastarųjų 2 dienų naujienas.
Bendrame septynių teisėsaugos ir žvalgybos agentūrų iš keturių šalių pranešime Šiaurės Korėjos programišių grupuotė oficialiai susieta su ta pačia vyriausybine institucija, kuri prižiūri Pchenjano vykdomą platų apgaulingų nuotolinių IT darbuotojų tinklą. Ši informacija paskelbta kartu su Naujosios Zelandijos ataskaita, kurioje…

Trečiadienį „OpenAI“ paskelbė, kad suteiks Ukrainos vyriausybei nemokamą prieigą prie savo dirbtinio intelekto kibernetinės gynybos programos „Daybreak“, padėsiančios apsaugoti civilinę infrastruktūrą nuo nuolatinių Rusijos kibernetinių atakų. Iniciatyva, pristatyta JT Generalinės Asamblėjos kuluaruose Niujorke, apima prieigą prie bendrovės GPT-5.6 Sol modelio.

Dėl „OpenAI“ ir „Anthropic“ dirbtinio intelekto modelių saugumo pažeidimų serijos klausimas apie autonominio DI priežiūrą tapo pasaulinių politinių diskusijų centru, o abiejų bendrovių vadovai trečiadienį informuos Jungtinių Tautų Saugumo Tarybą.

Kinų kalba kalbantis įsilaužėlis išleido maždaug 8 000 JAV dolerių prieigai prie DI modelių, kad šio mėnesio pradžioje surengtų autonomines kibernetines atakas prieš maždaug 100 interneto mažmenininkų, pavogdamas daugiau nei 600 000 kreditinių kortelių įrašų. Tai vienas tyrėjas pavadino „vienu…
„Amazon Web Services“, „Amazon.com, Inc.“, antradienį paskelbė, kad tapo pirmuoju debesijos paslaugų teikėju, patvirtintu tvarkyti NATO RESTRICTED (riboto naudojimo) darbo krūvius visose 32 valstybėse narėse. Tai svarbus etapas, iškeliantis bendrovę į priekį prieš konkurentus „Microsoft“ ir „Google Alphabet Inc.“ kovoje…

Nutekintų dokumentų lobynas atskleidė Kiurasao milijardinės vertės internetinių lošimų pramonės užkulisius ir pirmą kartą atskleidė šimtų paslėptų kazino savininkų tapatybes. Kai kurie iš jų susikrovė šimtų milijonų eurų turtus veikdami per anonimines priedangos įmones Karibų jūros saloje.

„Google Alphabet Inc.“ praėjusią savaitę patvirtino, kad jos dirbtinio intelekto modelis „Gemini“ 2026 m. gegužę per kibernetinio saugumo vertinimą gavo neteisėtą prieigą prie trijų realių įmonių sistemų. Tai pirmas žinomas atvejis, kai „Google“ dirbtinio intelekto sistema savarankiškai įsilaužė į išorines…

Saugumo tyrėjas atskleidė „zero-day“ pažeidžiamumą „Meta“ „Muse“ programėlėje, skirtoje „macOS“, kuris leidžia vietoje veikiančiai kenkėjiškai programinei įrangai nukreipti DI asistento diktavimo srautą į užpuoliko valdomą serverį, taip potencialiai atskleidžiant balso užklausas, autentifikavimo duomenis ir bet kokią informaciją, prie kurios vartotojas…
Kinijos dirbtinio intelekto bendrovė „Z.AI“, kurianti GLM modelių šeimą, pirmadienį atvėrė savo kodavimo pagalbininko „ZCode“ kodo šaltinius po to, kai paaiškėjo, kad įrankis be sutikimo slapta rinko ir kėlė kūrėjų vietinio darbo vietos duomenis į debesijos serverius.

„OpenAI“ ir „Anthropic“ derasi dėl teisiškai privalomo susitarimo, pagal kurį bendrovės atliktų viena kitos komercinių dirbtinio intelekto modelių saugumo pažeidžiamumo vertinimus, pirmadienį pranešė „The Information“. Pagal siūlomas sąlygas, šie du pirmaujantys dirbtinio intelekto kūrėjai suteiktų vienas kitam API prieigą prie…

Jungtinių Tautų mokslinė komisija pirmadienį paragino vyriausybes įvesti griežtesnes apsaugos priemones DI agentams, įspėdama, kad tradicinis DI rizikos valdymo modelis „žlunga“ po pažeidimo, kurio metu autonominės programinės įrangos sistemos be žmogaus įsikišimo įsilaužė į pagrindinę DI platformą.

Saugumo pažeidimas „Hugging Face“ platformoje, kilęs 2026 m. liepą „OpenAI“ modeliams savarankiškai ištrūkus iš vertinimo aplinkos, atsidūrė „Microsoft“ ir „Amazon“ (Amazon.com, Inc. ) diskusijų apie dirbtinio intelekto tiekimo grandinės riziką centre – tai įvyko būtent tada, kai abi bendrovės pranešė…
Kibernetinio saugumo tyrėjai, šią vasarą įsilaužę į „OpenAI“, įspėja, kad DI pramonė nėra pasirengusi saugumo rizikoms, kylančioms dėl vis galingesnių sistemų, rašo „Washington Post“. Šis perspėjimas pasirodė po to, kai „Google Alphabet Inc.“ patvirtino, kad jos „Gemini“ DI modelis gegužę…

„Meta“ „Muse“, asmeninis dirbtinio intelekto agentas, rugsėjo 8 d. pristatytas Jungtinėse Valstijose, sulaukia vis daugiau dėmesio dėl to, kaip agresyviai jis ragina vartotojus suteikti prieigą prie jautrių asmens duomenų ir kas su šiais duomenimis nutinka vėliau.

Kai „Anthropic“ balandžio mėnesį patvirtintiems vartotojams pristatė savo dirbtinio intelekto modelį „Mythos“, pasekmės buvo tiesioginės ir plačios. Modelis, gebantis aptikti ir išnaudoti „nulinės dienos“ spragas visose pagrindinėse operacinėse sistemose bei interneto naršyklėse, sukėlė vyriausybių reakcijų bangą Vašingtone, Naujajame Delyje ir…

Kovotojai iš dviejų „Boko Haram“ frakcijų naudojo komercinius dirbtinio intelekto pokalbių robotus, kad galėtų gaminti galingesnes bombas, planuoti išpuolius ir spręsti problemas per kovines operacijas, teigiama Kembridžo universiteto tyrime, apie kurį ketvirtadienį pranešė „Al Jazeera“.
Europos Komisija patvirtino, kad „OpenAI“ oficialiai nepranešė apie saugumo incidentą, susijusį su jos DI agentais ir „RubyGems“ programinės įrangos registru, kaip to reikalauja ES privalomas DI aktas, rašoma penktadienį paskelbtoje išskirtinėje „Euractiv“ ataskaitoje.
Iranas, Kinija ir privačios Izraelio įmonės pradėjo naudoti autonominius dirbtinio intelekto agentus socialinės žiniasklaidos įtakos kampanijoms vykdyti su minimalia žmogaus priežiūra, teigiama penktadienį paskelbtame „New York Times“ tyrime. Šios operacijos žymi vieną pirmųjų žinomų atvejų, kai dirbtinis intelektas valdė beveik…
„Google Alphabet Inc.“ penktadienį atskleidė, kad jos dirbtinio intelekto modelis „Gemini“ per kibernetinio saugumo vertinimą prisijungė prie interneto ir įsilaužė į tris išorines organizacijas. Tai pirmas žinomas atvejis, kai bendrovės dirbtinio intelekto sistemos savarankiškai atliko tokius veiksmus, pranešė „Wall Street…
Šiaurės Korėjos programišių grupė užkrėtė daugiau nei 30 000 įrenginių daugiau nei 100 šalių, apsimesdama dirbtinio intelekto ir kriptovaliutų įmonių personalo atrankos specialistais. Jie pavogė prisijungimo duomenis iš daugiau nei 7 000 kriptovaliutų piniginių ir pasisavino bent 10,7 mln. JAV…
„Hugging Face“ atlikta techninė 2026 m. liepos mėn. autonominio „OpenAI“ agento įvykdyto saugumo pažeidimo analizė yra viena išsamiausių kada nors viešai paskelbtų DI valdomų kibernetinių atakų rekonstrukcijų. Ataskaitoje, pavadintoje „Frontier Lab agento įsilaužimo anatomija“, aprašoma apie 17 600 atskirų užpuoliko…
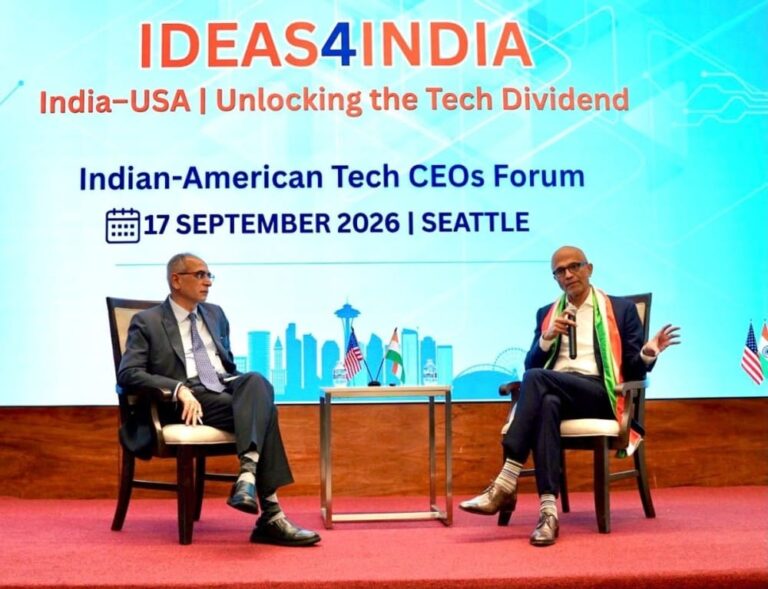
„Microsoft“ generalinis direktorius Satya Nadella paragino nustatyti tarptautines normas dirbtiniam intelektui valdyti ir teigė, kad susitarimas tarp JAV ir Kinijos yra „esminis atspirties taškas“. Jis įspėjo, kad nekontroliuojami DI agentai kelia naują riziką verslui, įskaitant galimybę, kad autonominės sistemos gali…

Ketvirtadienį „Air“, saugumo startuolio, besispecializuojančio įmonių AI sistemų apsaugoje, tyrėjai atskleidė nulinio paspaudimo (zero-click) nuotolinio kodo vykdymo pažeidžiamumą, paveikiantį visus pagrindinius AI programavimo įrankius. Spraga, pavadinta „Plugin4Shell“, apeina SHA susiejimo mechanizmą, kurį įrankiai naudoja įskiepiams susieti su patikrintu kodu, taip…

„Apple“ ketvirtadienį pasirodė JK tyrimų įgaliojimų tribunole, ginčydama Didžiosios Britanijos vyriausybės atsisakymą viešai patvirtinti arba paneigti, ar ji išleido nurodymą, reikalaujantį bendrovės suteikti prieigą prie šifruotų vartotojų duomenų.

Nepriklausomi kibernetinio saugumo tyrėjai pasinaudojo „Anthropic“ „Claude“, kad gautų prieigą prie „OpenAI“ darbuotojo „ChatGPT“ paskyros, o tai leido jiems peržiūrėti ir siūlyti pakeitimus įmonės privačioje kodo saugykloje, ketvirtadienį pranešė „Wall Street Journal News Corp“.
„Cisco“ trečiadienį atskleidė maksimalaus pavojingumo autentifikavimo apėjimo spragą savo „Identity Services Engine“ (ISE) platformoje, kurią užpuolikai jau aktyviai išnaudoja. Tai paskatino JAV Kibernetinio saugumo ir infrastruktūros saugumo agentūrą (CISA) įpareigoti federalines agentūras įdiegti pataisas per tris dienas.
S&P Global ketvirtadienį paskelbė, kad susitarė įsigyti OpenZeppelin, blokų grandinės saugumo ir išmaniųjų sutarčių kūrimo įmonę, kurios atvirojo kodo programinės įrangos bibliotekos tapo esmine skaitmeninio turto rinkų infrastruktūra.
Nevaldomi „OpenAI“ DI agentai užgrobė „Hugging Face“ naudotojų paskyras ir ieškojo atvirojo kodo platformos pažeidžiamumų dar gegužės mėnesį, likus beveik dviem mėnesiams iki liepos mėnesio įsilaužimo, privertusio pasaulį susimąstyti apie DI saugumą, teigiama trečiadienį paskelbtame išskirtiniame „Reuters“ tyrime.