



Newsletter Subscribe
Enter your email address below and subscribe to our newsletter
[forminator_form id="25163"]

All voices matter
thehackernews+1imperva+1thehackernews+1En kritisk sårbarhet for fjernkjøring av kode i Alibabas Fastjson-bibliotek utnyttes nå aktivt. Det finnes ingen feilretting for den berørte 1.x-grenen, og angripere rammer allerede produksjonssystemer over hele USA.
Sårbarheten spores som CVE-2026-16723 og har en CVSS-score på 9,0. Den rammer Fastjson-versjonene 1.2.68 til og med 1.2.83, hele den siste delen av den nå arkiverte 1.x-utgivelseslinjen. Alibaba publiserte sin sikkerhetsadvarsel 21. juli 2026, etter en ansvarlig rapportering fra Kirill Firsov i FearsOff Cybersecurity.imperva+1
Det som gjør sårbarheten spesielt farlig, er den lave terskelen for utnyttelse. Den krever ingen autentisering, ingen brukerinteraksjon, ingen aktivering av AutoType og ingen tredjeparts gadget-klasse på klassestien. En angriper sender manipulert JSON med en skadelig `@type`-verdi til et hvilket som helst nettverkstilgjengelig endepunkt som sender inndata til vanlige tolkningsmetoder som `JSON.parse` eller `JSON.parseObject`. I Spring Boot fat-JAR-distribusjoner kan typeløsingslogikken misbrukes via nøstede JAR-nettadresser til å laste angriperkontrollert bytekode.thehackernews+3
Alibaba har verifisert utnyttelseskjeden på Spring Boot 2.x, 3.x og 4.x som kjører JDK 8, 11, 17 og 21.imperva+1
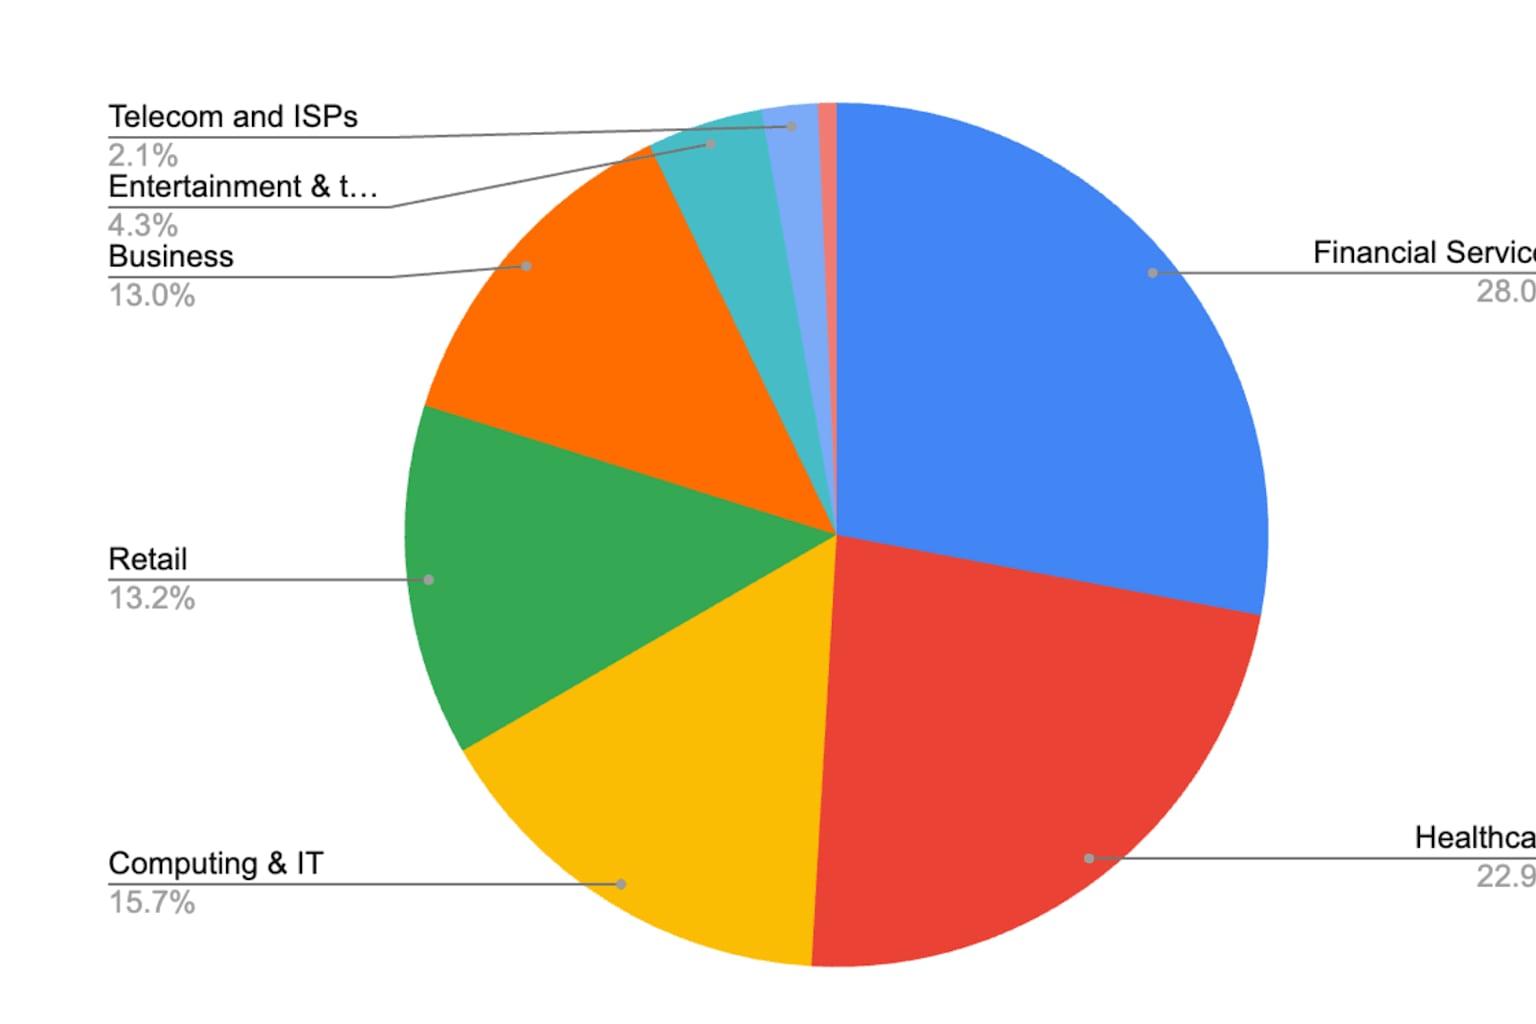
Innen 25. juli hadde både ThreatBook og Imperva bekreftet utnyttelse i det fri. Imperva rapporterte om angrep mot finans-, helse-, IT- og detaljhandelssektoren, der aktiviteten "nesten utelukkende er rettet mot USA-baserte organisasjoner", i tillegg til et mindre antall tilfeller i Singapore og Canada. De fleste angrepene stammet fra nettleser-imiterende brukeragenter, selv om verktøy skrevet i Ruby og Go sto for rundt 30 prosent av den observerte trafikken.securityonline+1
Et fungerende konseptbevis for utnyttelse er nå offentlig tilgjengelig, ifølge SecurityOnline.securityonline
Siden Fastjson 1.x ikke lenger vedlikeholdes, har Alibaba ikke gitt ut noen rettet versjon og kommer neppe til å gjøre det. Organisasjoner rådes til å aktivere SafeMode umiddelbart ved hjelp av JVM-flagget `-Dfastjson.parser.safeMode=true`, ta i bruk den begrensede byggversjonen `1.2.83_noneautotype`, eller migrere til Fastjson 2.x, som ikke bruker den sårbare ressurssøkingsmekanismen.threatbook+2
Som The Hacker News påpekte, var Fastjson 1.2.83 i seg selv den anbefalte oppgraderingen for en separat AutoType-omgåelse som ble avdekket i 2022. Det betyr at organisasjoner som fulgte tidligere råd nå befinner seg i det berørte området uten noen trygg 1.x-versjon å gå til.thehackernews


