



Newsletter Subscribe
Enter your email address below and subscribe to our newsletter
[forminator_form id="25163"]

All voices matter
thehackernews+1imperva+1thehackernews+1Alibaba'nın Fastjson kütüphanesindeki kritik bir uzaktan kod yürütme güvenlik açığı aktif olarak istismar ediliyor. Etkilenen 1.x sürüm dalı için henüz bir düzeltme bulunmazken, saldırganlar ABD genelindeki canlı sistemleri hedef almaya başladı bile.
CVE-2026-16723 koduyla takip edilen ve 9.0 CVSS puanına sahip olan bu açık, artık arşivlenmiş olan 1.x sürüm serisinin son dönemi olan Fastjson 1.2.68 ile 1.2.83 arasındaki tüm sürümleri etkiliyor. Alibaba, FearsOff Cybersecurity firmasından Kirill Firsov'un sorumlu bildiriminin ardından güvenlik bültenini 21 Temmuz 2026'da yayınladı.imperva+1
Güvenlik açığını özellikle tehlikeli kılan şey, istismar edilmesinin son derece kolay olmasıdır. Kimlik doğrulaması, kullanıcı etkileşimi, AutoType özelliğinin açık olması veya sınıf yolunda (classpath) üçüncü taraf bir gadget sınıfı bulunması gerekmiyor. Saldırgan, `JSON.parse` veya `JSON.parseObject` gibi yaygın ayrıştırma yöntemlerine girdi sağlayan, ağ üzerinden erişilebilir herhangi bir uç noktaya kötü amaçlı bir `@type` değeri içeren özel olarak hazırlanmış JSON gönderiyor. Spring Boot fat-JAR dağıtımlarında, tür çözümleme mantığı iç içe geçmiş JAR URL'leri üzerinden kötüye kullanılarak saldırganın kontrolündeki bayt kodunun yüklenmesine olanak tanıyor.thehackernews+3
Alibaba, istismar zincirini JDK 8, 11, 17 ve 21 üzerinde çalışan Spring Boot 2.x, 3.x ve 4.x sürümlerinde doğruladı.imperva+1
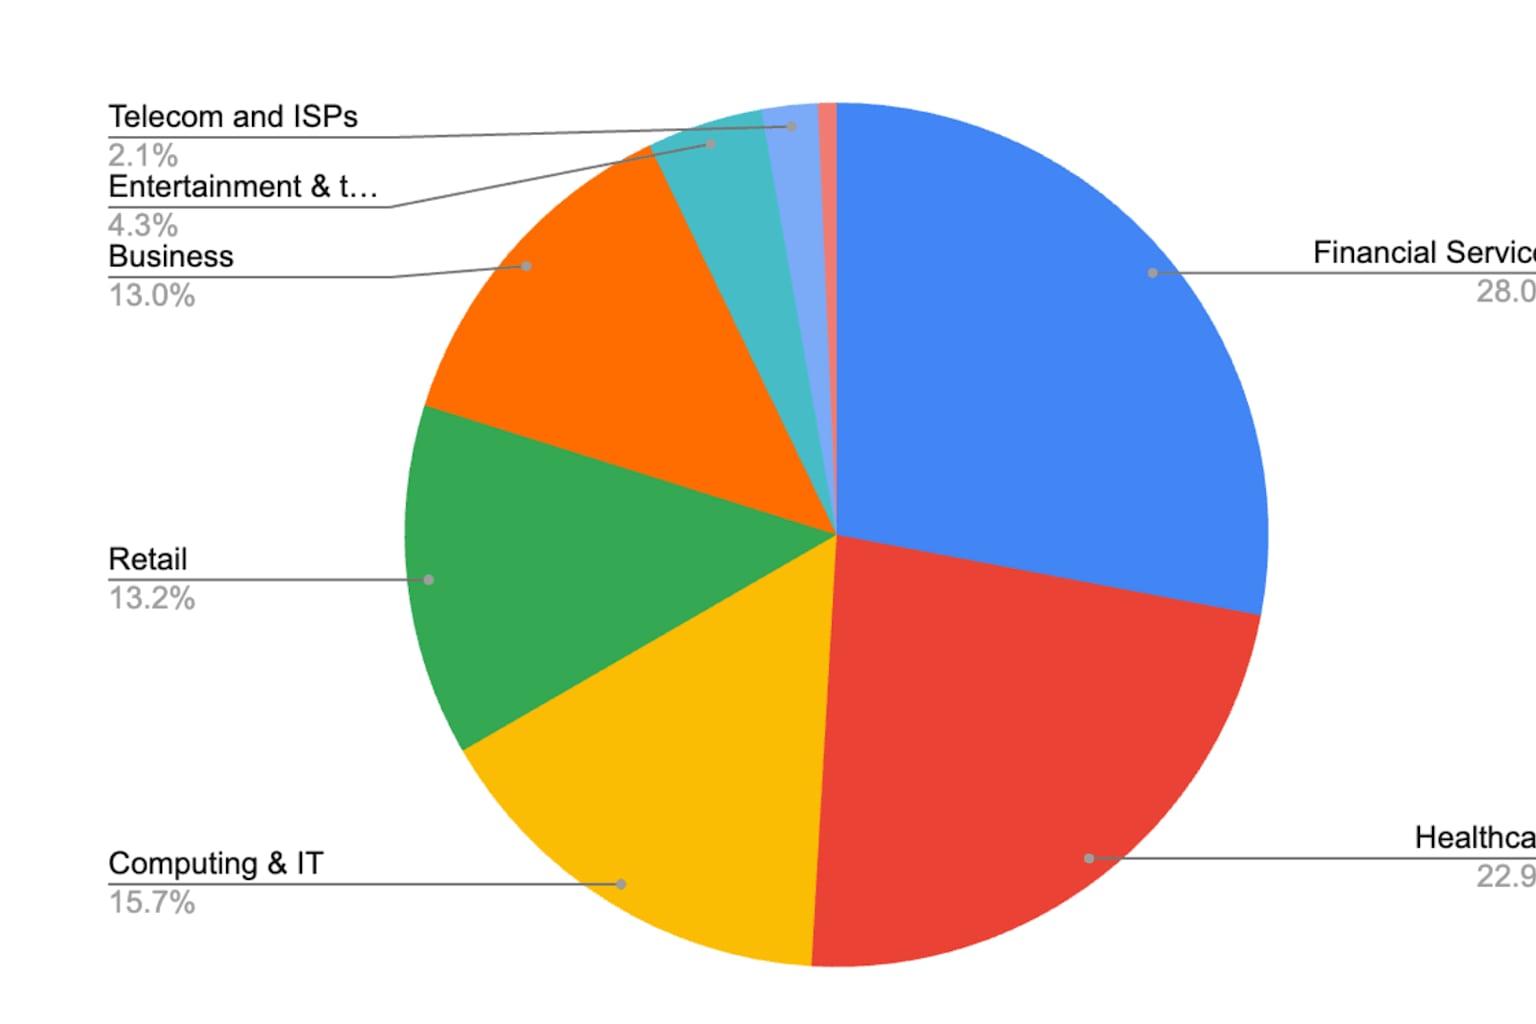
25 Temmuz itibarıyla hem ThreatBook hem de Imperva sahadaki aktif istismarları doğruladı. Imperva, finansal hizmetler, sağlık, bilişim ve perakende sektörlerini kapsayan saldırılar bildirirken, faaliyetlerin "neredeyse tamamen ABD merkezli kuruluşları" hedef aldığını, Singapur ve Kanada'da da az sayıda vaka görüldüğünü belirtti. Saldırıların çoğu tarayıcı taklidi yapan kullanıcı aracılarından kaynaklandı, ancak Ruby ve Go ile yazılmış araçlar gözlemlenen trafiğin yaklaşık yüzde 30'unu oluşturdu.securityonline+1
SecurityOnline'a göre, çalışan bir konsept kanıtı (PoC) istismarı artık kamuya açık durumda.securityonline
Fastjson 1.x artık desteklenmediği için Alibaba yamalı bir sürüm yayınlamadı ve yayınlaması da beklenmiyor. Kuruluşların `-Dfastjson.parser.safeMode=true` JVM bayrağını kullanarak SafeMode modunu derhal etkinleştirmeleri, kısıtlanmış `1.2.83_noneautotype` derlemesine geçmeleri veya savunmasız kaynak arama mekanizmasını kullanmayan Fastjson 2.x sürümüne yükseltme yapmaları öneriliyor.threatbook+2
The Hacker News'in belirttiği gibi, Fastjson 1.2.83 sürümü 2022'de ortaya çıkan farklı bir AutoType baypas güvenlik açığı için önerilen güncellemenin kendisiydi. Bu durum, önceki tavsiyelere uyan kuruluşların şu anda geçebilecekleri güvenli bir 1.x sürümü olmaksızın etkilenen aralıkta kaldığı anlamına geliyor.thehackernews


