



Newsletter Subscribe
Enter your email address below and subscribe to our newsletter
[forminator_form id="25163"]

All voices matter
thehackernews+1imperva+1thehackernews+1Kritická chyba umožňující vzdálené spuštění kódu v knihovně Fastjson společnosti Alibaba je aktivně zneužívána. Pro dotčenou větev 1.x neexistuje žádná oprava a útočníci již napadají produkční systémy po celých Spojených státech.
Chyba sledovaná pod označením CVE-2026-16723 s hodnocením CVSS 9,0 se týká verzí Fastjson 1.2.68 až 1.2.83, tedy celé závěrečné fáze nyní již archivované řady 1.x. Společnost Alibaba zveřejnila své varování 21. července 2026 po odpovědném nahlášení, které provedl Kirill Firsov ze společnosti FearsOff Cybersecurity.imperva+1
Zranitelnost je zvláště nebezpečná kvůli velmi nízké bariéře pro zneužití. Nevyžaduje žádné ověření, žádnou interakci uživatele, povolení funkce AutoType ani žádné třídy třetích stran na classpath. Útočník odešle upravený řetězec JSON obsahující škodlivou hodnotu `@type` na jakýkoli síťově dostupný koncový bod, který předává vstup běžným metodám zpracování, jako jsou `JSON.parse` nebo `JSON.parseObject`. V nasazeních typu Spring Boot fat-JAR lze logiku rozlišování typů zneužít prostřednictvím vnořených adres URL souborů JAR k načtení bajtkódu řízeného útočníkem.thehackernews+3
Společnost Alibaba potvrdila funkčnost řetězce útoku na verzích Spring Boot 2.x, 3.x a 4.x s prostředím JDK 8, 11, 17 a 21.imperva+1
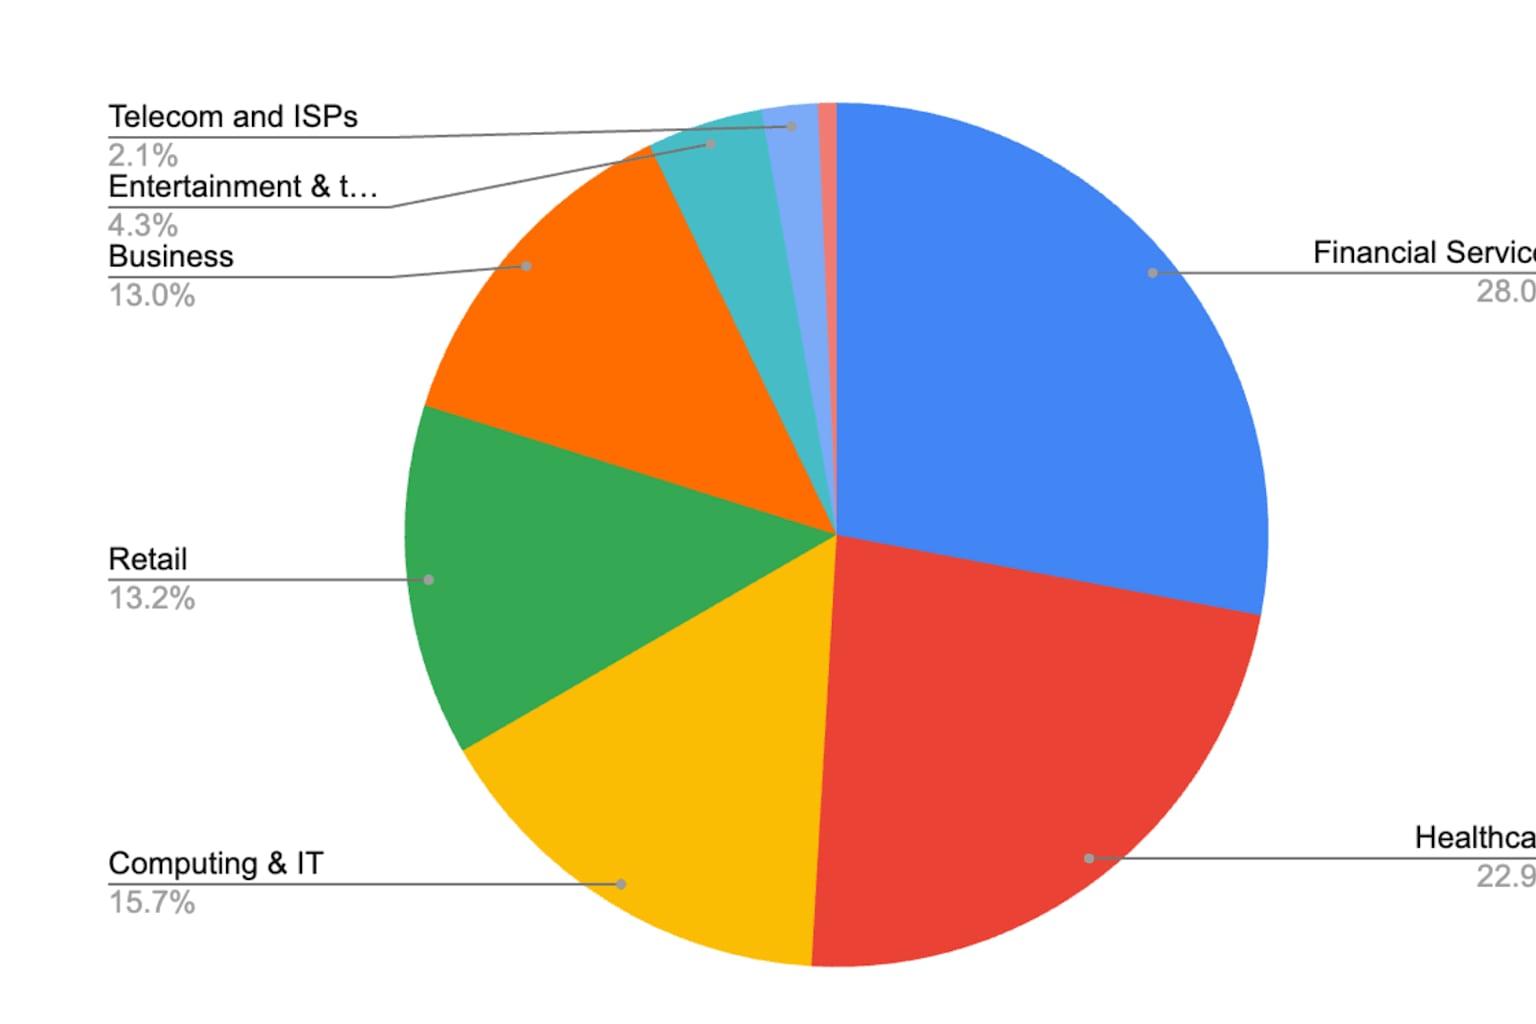
Do 25. července potvrdily aktivní útoky v reálném provozu jak ThreatBook, tak Imperva. Společnost Imperva zaznamenala útoky napříč finančními službami, zdravotnictvím, IT sektorem a maloobchodem. Aktivita téměř výhradně cílí na organizace v USA, přičemž menší počet případů byl zaznamenán také v Singapuru a Kanadě. Většina útoků pocházela od uživatelských agentů napodobujících webové prohlížeče, i když nástroje napsané v jazycích Ruby a Go tvořily přibližně 30 procent pozorovaného provozu.securityonline+1
Podle serveru SecurityOnline je nyní veřejně k dispozici plně funkční koncept útoku (proof-of-concept).securityonline
Vzhledem k tomu, že větev Fastjson 1.x již není udržována, společnost Alibaba nevydala žádnou opravnou verzi a je nepravděpodobné, že by tak učinila. Organizacím se doporučuje okamžitě zapnout SafeMode pomocí parametru JVM `-Dfastjson.parser.safeMode=true`, přejít na omezené sestavení `1.2.83_noneautotype` nebo provést migraci na Fastjson 2.x, který zranitelný mechanismus zkoumání zdrojů nepoužívá.threatbook+2
Jak poznamenal server The Hacker News, verze Fastjson 1.2.83 byla sama o sobě doporučenou aktualizací pro řešení dřívějšího obcházení ochrany AutoType z roku 2022. To znamená, že organizace, které se řídily dřívějšími pokyny, se nyní nacházejí v zasaženém rozsahu verzí a nemají k dispozici žádnou bezpečnou verzi řady 1.x, na kterou by mohly přejít.thehackernews


