



Newsletter Subscribe
Enter your email address below and subscribe to our newsletter
[forminator_form id="25163"]

All voices matter
thehackernews+1imperva+1thehackernews+1Alibaban Fastjson-kirjaston kriittistä etäkoodin suorittamisen mahdollistavaa haavoittuvuutta hyödynnetään parhaillaan aktiivisesti. Haavoittuvaan 1.x-haaraan ei ole saatavilla korjausta, ja hyökkääjät iskevät jo tuotantojärjestelmiin eri puolilla Yhdysvaltoja.
Haavoittuvuus kantaa tunnistetta CVE-2026-16723 ja sen CVSS-vakavuusarvio on 9,0. Aukko esiintyy Fastjson-versioissa 1.2.68-1.2.83, eli koko jo arkistoidun 1.x-julkaisulinjan loppupäässä. Alibaba julkaisi tietoturvatiedotteensa 21. heinäkuuta 2026 FearsOff Cybersecurityn Kirill Firsovin tekemän vastuullisen ilmoituksen jälkeen.imperva+1
Haavoittuvuudesta tekee erityisen vaarallisen sen matala hyödyntämiskynnys. Se ei vaadi tunnistautumista, käyttäjän toimia, AutoType-toiminnon aktivointia eikä mitään kolmannen osapuolen gadget-luokkaa luokkapolulla. Hyökkääjä lähettää muokatun JSON-pyynnön, joka sisältää haitallisen `@type`-arvon, mihin tahansa verkosta saavutettavaan päätepisteeseen, joka välittää syötteen tavallisille jäsennysmetodeille, kuten `JSON.parse` tai `JSON.parseObject`. Spring Boot fat-JAR -ympäristöissä tyypinratkaisulogikkaa voidaan käyttää väärin sisäkkäisten JAR-URL-osoitteiden kautta hyökkääjän hallitseman tavukoodin lataamiseen.thehackernews+3
Alibaba on vahvistanut hyökkäysketjun toimivuuden Spring Bootin versioissa 2.x, 3.x ja 4.x, joita ajetaan JDK-versioilla 8, 11, 17 ja 21.imperva+1
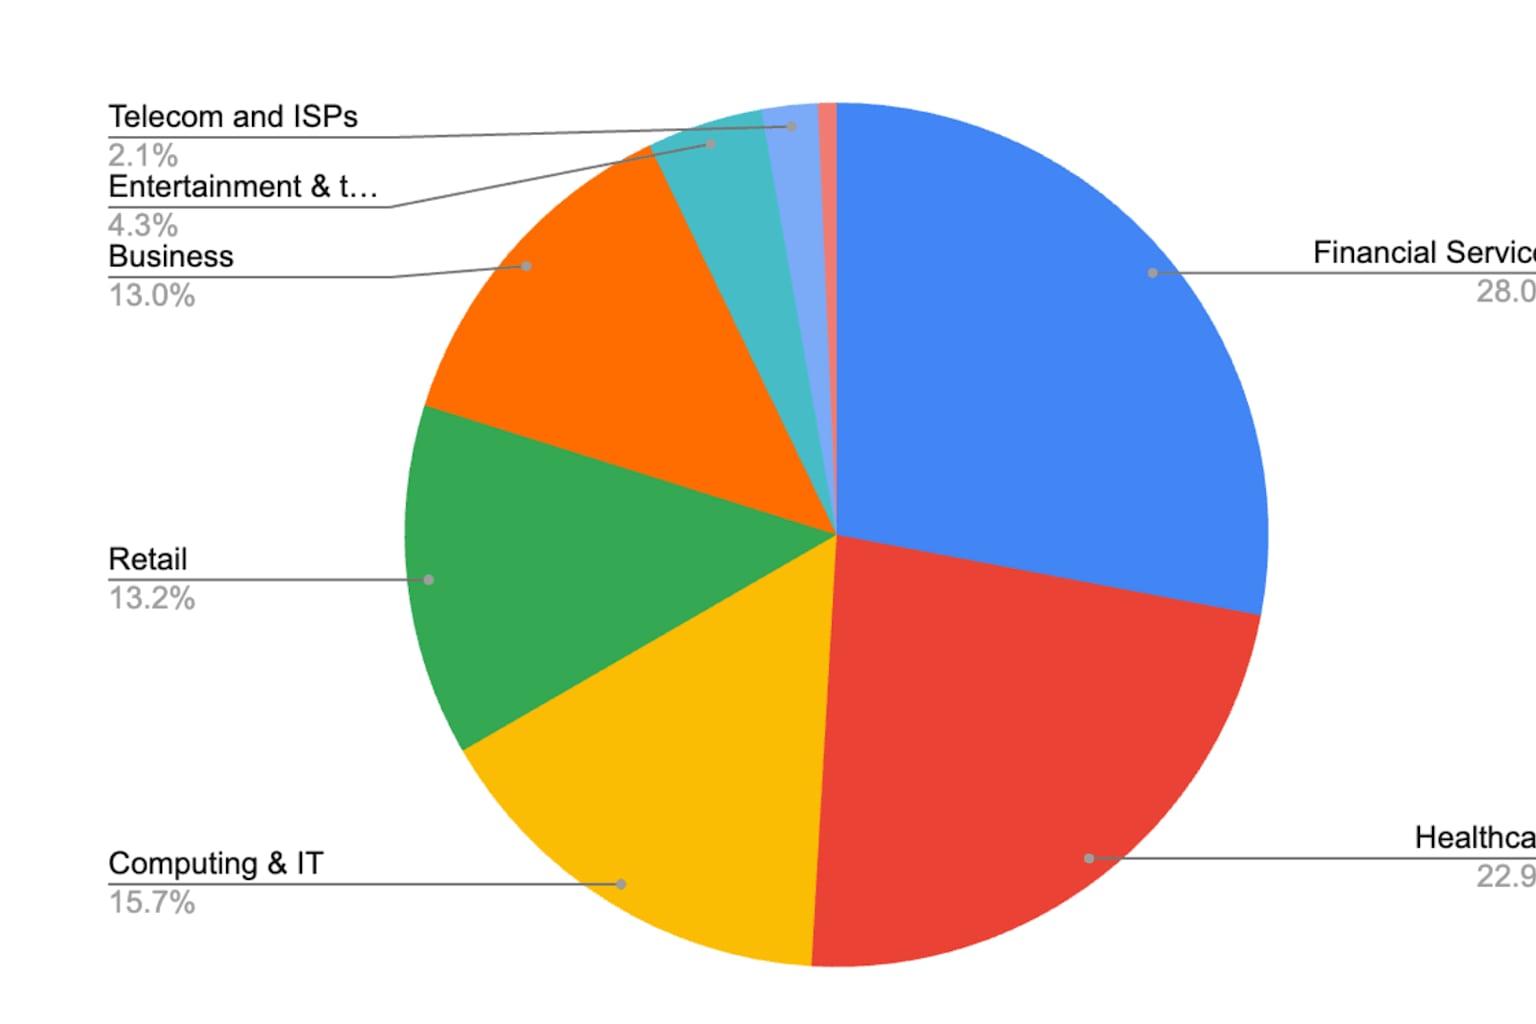
Heinäkuun 25. päivään mennessä sekä ThreatBook että Imperva olivat vahvistaneet haavoittuvuuden hyödyntämisen tuotantoympäristöissä. Impervan mukaan hyökkäykset ovat kohdistuneet rahoitus-, terveydenhuolto-, teknologia- ja vähittäiskauppa-aloille. Toiminta on kohdistunut melkein kokonaan Yhdysvaltoihin, minkä lisäksi yksittäisiä tapauksia on havaittu Singaporessa ja Kanadassa. Suurin osa hyökkäyksistä oli peräisin selaimia jäljittelevistä käyttäjäagenteista, vaikkakin Ruby- ja Go-kielillä kirjoitetut työkalut muodostivat noin 30 prosenttia havaitusta liikenteestä.securityonline+1
SecurityOnlinen mukaan toimiva PoC-hyökkäyskoodi on nyt julkisesti saatavilla.securityonline
Koska Fastjson 1.x -versiota ei enää ylläpidetä, Alibaba ei ole julkaissut korjattua versiota eikä se todennäköisesti tee niin jatkossakaan. Organisaatioita kehotetaan ottamaan SafeMode välittömästi käyttöön JVM-lipulla `-Dfastjson.parser.safeMode=true`, siirtymään rajoitettuun `1.2.83_noneautotype`-versioon tai siirtymään Fastjson 2.x -versioon, joka ei käytä haavoittuvaa resurssien havainnointimekanismia.threatbook+2
Kuten The Hacker News huomautti, Fastjson 1.2.83 oli itse suositeltu päivitysversio vuonna 2022 paljastetun erillisen AutoType-ohituksen korjaamiseksi. Tämä tarkoittaa, että aiempaa ohjeistusta seuranneet organisaatiot ovat nyt haavoittuvalla alueella ilman mitään turvallista 1.x-versiota, johon siirtyä.thehackernews


