Newsletter Subscribe
Enter your email address below and subscribe to our newsletter
[forminator_form id="25163"]
thehackernews+1imperva+1thehackernews+1Μια κρίσιμη ευπάθεια απομακρυσμένης εκτέλεσης κώδικα στη βιβλιοθήκη Fastjson της Alibaba βρίσκεται υπό ενεργή εκμετάλλευση, χωρίς να υπάρχει διαθέσιμη διόρθωση για την επηρεαζόμενη έκδοση 1.x, ενώ εισβολείς στοχεύουν ήδη παραγωγικά συστήματα στις Ηνωμένες Πολιτείες.
Με την κωδική ονομασία CVE-2026-16723 και βαθμολογία CVSS 9.0, το κενό ασφαλείας επηρεάζει τις εκδόσεις 1.2.68 έως 1.2.83 του Fastjson, δηλαδή ολόκληρο το τελικό στάδιο της αρχειοθετημένης πλέον σειράς 1.x. Η Alibaba δημοσίευσε τη σχετική ειδοποίηση στις 21 Ιουλίου 2026, μετά από υπεύθυνη αποκάλυψη από τον Kirill Firsov της FearsOff Cybersecurity.imperva+1
Αυτό που καθιστά την ευπάθεια ιδιαίτερα επικίνδυνη είναι το χαμηλό επίπεδο δυσκολίας για την εκμετάλλευσή της. Δεν απαιτεί αυθεντικοποίηση, αλληλεπίδραση με τον χρήστη, ενεργοποίηση του AutoType ή κλάσεις τρίτων (gadget classes) στο classpath. Ένας εισβολέας στέλνει ειδικά διαμορφωμένο JSON που περιέχει μια κακόβουλη τιμή `@type` σε οποιοδήποτε προσβάσιμο μέσω δικτύου σημείο εισόδου, το οποίο μεταβιβάζει δεδομένα σε κοινές μεθόδους ανάλυσης όπως η `JSON.parse` ή η `JSON.parseObject`. Σε εγκαταστάσεις Spring Boot fat-JAR, η λογική επίλυσης τύπων μπορεί να παραβιαστεί μέσω εμφωλευμένων URL αρχείων JAR για τη φορτωτική εκτέλεση bytecode που ελέγχει ο εισβολέας.thehackernews+3
Η Alibaba επιβεβαίωσε την αλυσίδα εκμετάλλευσης σε Spring Boot 2.x, 3.x και 4.x με περιβάλλοντα JDK 8, 11, 17 και 21.imperva+1
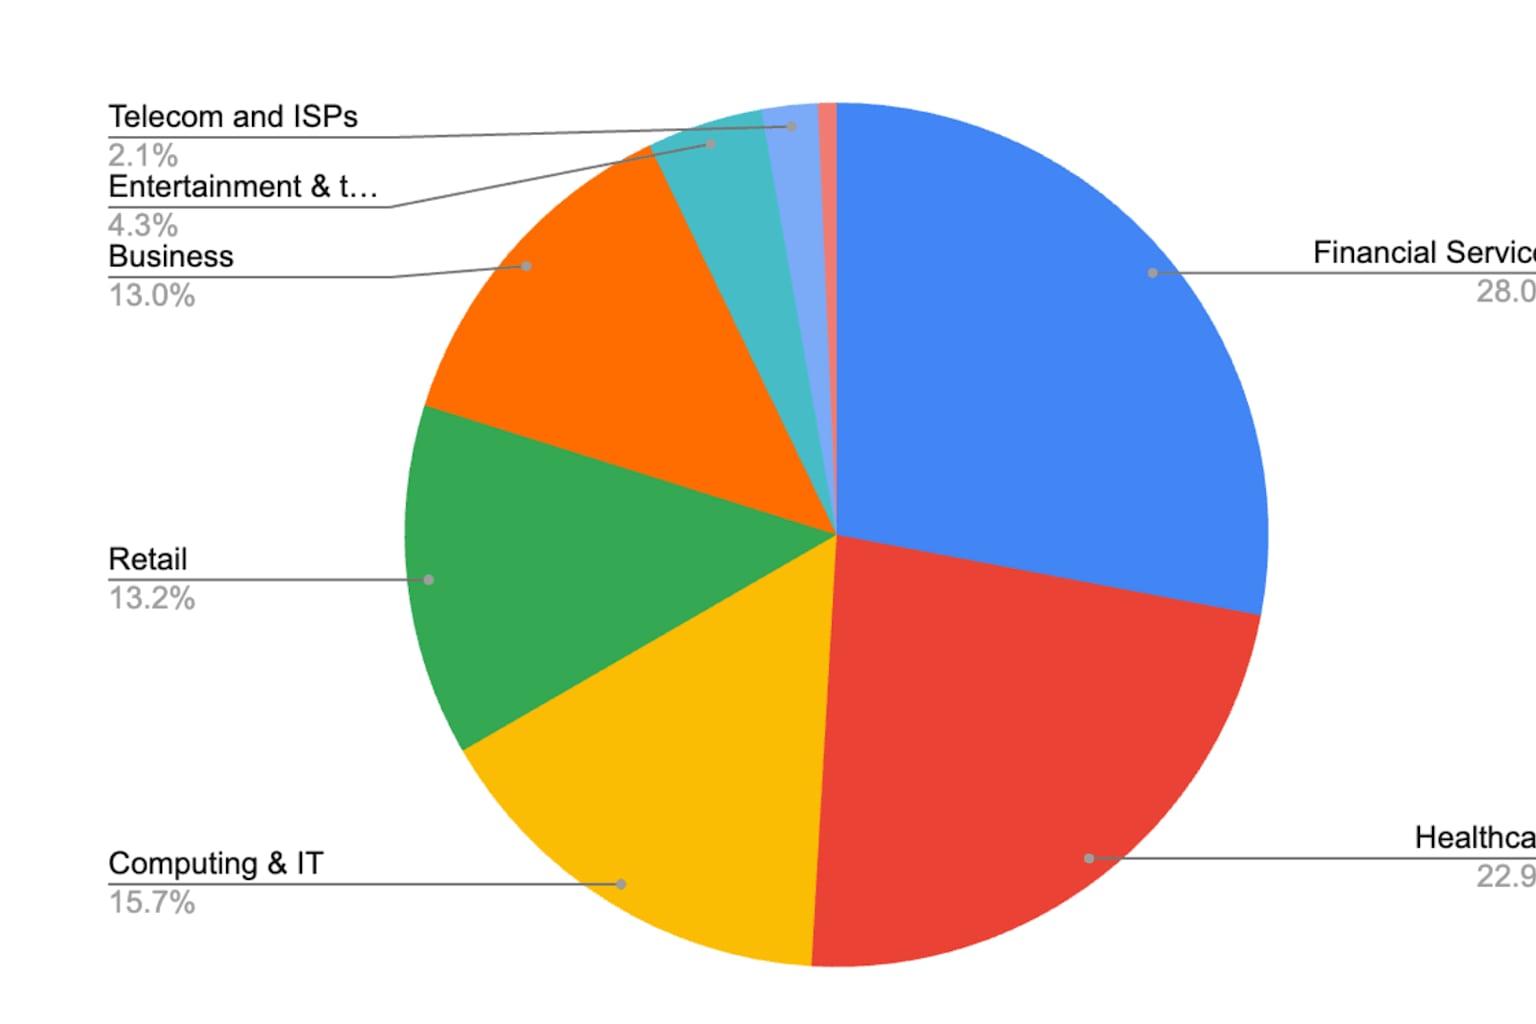
Έως τις 25 Ιουλίου, τόσο η ThreatBook όσο και η Imperva επιβεβαίωσαν επιθέσεις σε πραγματικές συνθήκες. Η Imperva ανέφερε επιθέσεις στους τομείς των χρηματοπιστωτικών υπηρεσιών, της υγείας, της τεχνολογίας και του λιανεμπορίου, με τη δραστηριότητα να στοχεύει «σχεδόν εξ ολοκλήρου οργανισμούς με έδρα τις ΗΠΑ», παράλληλα με έναν μικρότερο αριθμό περιστατικών στη Σιγκαπούρη και τον Καναδά. Οι περισσότερες επιθέσεις προήλθαν από συμβάντα που μιμούνταν περιηγητές (browser-impersonating user agents), αν και εργαλεία γραμμένα σε Ruby και Go αναλογούσαν περίπου στο 30% της παρατηρηθείσας κυκλοφορίας.securityonline+1
Σύμφωνα με το SecurityOnline, μια λειτουργική απόδειξη έννοιας (proof-of-concept) για την εκμετάλλευση του κενού είναι πλέον διαθέσιμη δημοσίως.securityonline
Καθώς το Fastjson 1.x δεν συντηρείται πλέον, η Alibaba δεν έχει εκδώσει διορθωτική ενημέρωση και είναι αμφίβολο αν θα το πράξει. Συνιστάται στους οργανισμούς να ενεργοποιήσουν αμέσως το SafeMode χρησιμοποιώντας τη σημαία JVM `-Dfastjson.parser.safeMode=true`, να υιοθετήσουν την περιορισμένη έκδοση `1.2.83_noneautotype` ή να μεταβούν στο Fastjson 2.x, το οποίο δεν χρησιμοποιεί τον ευάλωτο μηχανισμό διερεύνησης πόρων.threatbook+2
Όπως σημείωσε το The Hacker News, η έκδοση Fastjson 1.2.83 ήταν η ίδια η συνιστώμενη αναβάθμιση για μια διαφορετική παράκαμψη του AutoType που αποκαλύφθηκε το 2022, πράγμα που σημαίνει ότι οι οργανισμοί που ακολούθησαν τις προηγούμενες οδηγίες βρίσκονται τώρα εντός του εύρους που επηρεάζεται, χωρίς να υπάρχει καμία ασφαλής έκδοση 1.x για να μεταβούν.thehackernews