Newsletter Subscribe
Enter your email address below and subscribe to our newsletter
[forminator_form id="25163"]

All voices matter
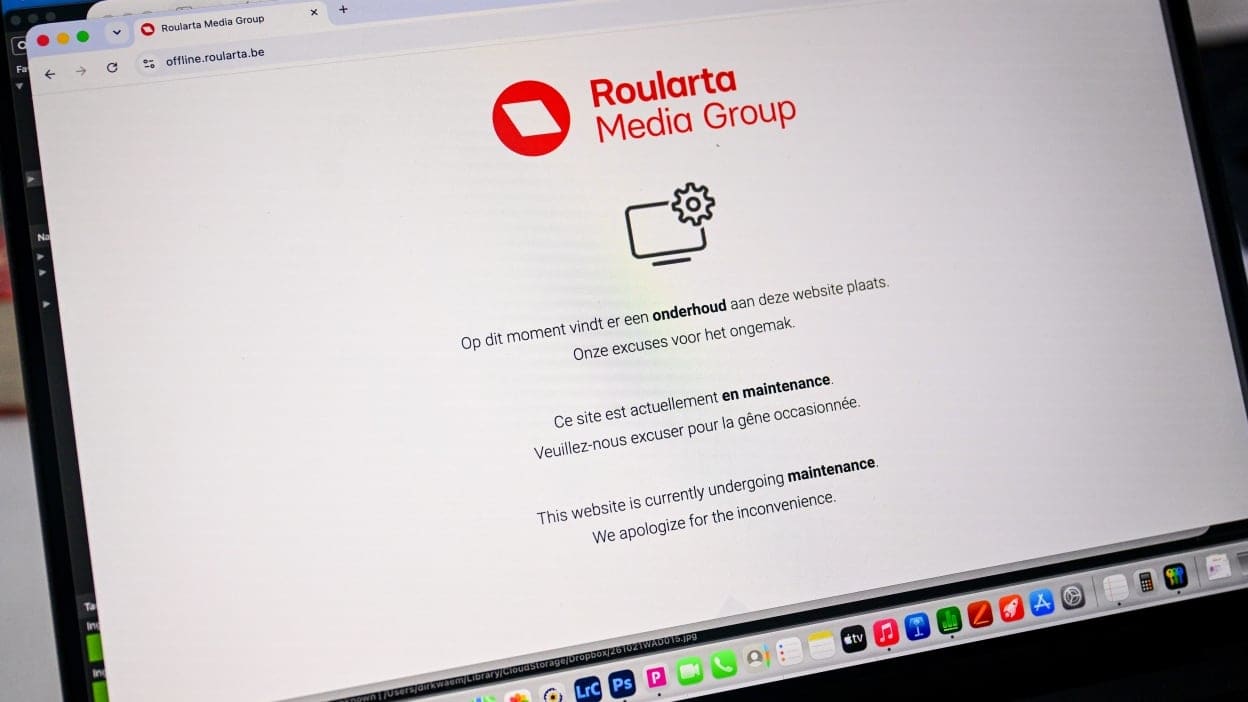
reuters.com+1.cloud.google.com+1.reuters.com+2.Des sites web gouvernementaux à travers l'Europe et le Canada ont été mis hors ligne le mercredi 21 octobre, après que les développeurs de PHP ont publié des correctifs d'urgence pour deux failles critiques dans le langage de programmation. PHP fait fonctionner une grande partie du web public. "Tous les serveurs utilisant n'importe quelle version de PHP publiée au cours des 20 dernières années seront vulnérables", a déclaré à Reuters Tiffany Farriss, directrice générale par intérim de la Drupal Association.openai.com
Les bugs sont suivis sous les références CVE-2026-109618 et CVE-2026-109619. Chacun présente un score de gravité critique de 9.2 et peut permettre à des attaquants d'exécuter du code à distance sans se connecter, selon Google Cloud. Les correctifs ont été intégrés dans PHP 8.5.12, 8.4.27, 8.3.36 et 8.2.35. PHP 8.1 et les versions antérieures sont en fin de vie et ne recevront pas de correctifs, selon le CERT-EU. "Tous les utilisateurs de PHP sont vivement encouragés à mettre à jour immédiatement", ont déclaré les développeurs, cités par Cybersecurity Dive.reuters.com+2
La NSA a averti que les sites ne pouvant pas être corrigés immédiatement devraient être retirés du web jusqu'à ce qu'ils puissent l'être, a rapporté TechCrunch. L'agence de cybersécurité de l'UE, l'ENISA, a déclaré dans un communiqué commun que les organisations devraient envisager de couper l'accès aux applications exposées depuis les réseaux publics si elles ne peuvent pas les réparer immédiatement.techcrunch.com+1
Le Centre national de cybersécurité des Pays-Bas a mis son propre site hors ligne. Le port de Rotterdam, le portail gouvernemental Overheid.nl et plusieurs sites hospitaliers ont suivi. La Finlande a mis hors ligne ses services de réseau public gouvernemental, et le ministère français de l'Intérieur a placé tous ses sites web en maintenance préventive, selon Reuters. Au Canada, le ministre de l'Intelligence artificielle, Evan Solomon, a déclaré que certains sites fédéraux étaient hors ligne par "mesure de précaution". Les sites provinciaux de Terre-Neuve-et-Labrador et de l'Île-du-Prince-Édouard étaient également hors ligne, a rapporté CBC News.cbc.ca+1
De nombreux serveurs seront difficiles à réparer. Les données de Censys montrent qu'environ 1,5 million sur 2,6 millions d'hôtes utilisent une version de PHP sans correctif disponible, a rapporté Reuters. Les chercheurs en menaces de watchTowr et Sophos ont déjà constaté des tentatives d'exploitation des bugs. "Bien que personne n'ait réussi à ce jour, nous ne nous attendons pas à ce que cela dure longtemps", a déclaré Jake Knott, responsable de l'intelligence des menaces chez watchTowr, cité par Cybersecurity Dive.reuters.com+1
OpenAI a déclaré que la société de sécurité Calif a trouvé l'une des failles en utilisant GPT-5.6 Sol via l'initiative Patch the Planet d'OpenAI. Wiz, qui appartient à Alphabet, a découvert et signalé les deux failles de son côté. OpenAI a qualifié les bugs de "l'un des problèmes de sécurité les plus marquants de mémoire récente". Wiz a déclaré avoir utilisé son outil Wiz Atlas ainsi que Gemini 4 Argon de Google et GPT-5.6 Sol, et que le code défectueux était présent dans PHP depuis plus d'une décennie, a rapporté Reuters.openai.com+1
La même technologie qui a trouvé les bugs les rend également plus faciles à exploiter. "Avec l'IA, ce n'est plus un obstacle", a écrit Wiz, selon TechCrunch. Le chercheur en sécurité Nicholas Weaver l'a formulé ainsi pour Cybersecurity Dive : "Nous sommes dans un monde où vous devez appliquer les mises à jour de manière quasi instantanée".cybersecuritydive.com+1