Newsletter Subscribe
Enter your email address below and subscribe to our newsletter
[forminator_form id="25163"]
reuters.com+1.cloud.google.com+1.reuters.com+2.Κυβερνητικές ιστοσελίδες σε όλη την Ευρώπη και τον Καναδά τέθηκαν εκτός λειτουργίας την Τετάρτη 21 Οκτωβρίου, μετά την κυκλοφορία επειγουσών διορθώσεων από τους προγραμματιστές της PHP για δύο κρίσιμα σφάλματα στη γλώσσα προγραμματισμού. Η PHP υποστηρίζει ένα μεγάλο μέρος του δημόσιου ιστού. "Όλοι οι διακομιστές που χρησιμοποιούν οποιαδήποτε έκδοση της PHP που κυκλοφόρησε τα τελευταία 20 χρόνια θα είναι ευάλωτοι", δήλωσε στο Reuters η Tiffany Farriss, προσωρινή διευθύνουσα σύμβουλος του Drupal Association.openai.com
Τα σφάλματα παρακολουθούνται με τους κωδικούς CVE-2026-109618 και CVE-2026-109619. Το καθένα φέρει βαθμολογία κρισιμότητας 9.2 και μπορεί να επιτρέψει σε επιτιθέμενους να εκτελέσουν κώδικα απομακρυσμένα χωρίς να απαιτείται σύνδεση, σύμφωνα με την Google Cloud. Οι διορθώσεις ενσωματώθηκαν στις εκδόσεις PHP 8.5.12, 8.4.27, 8.3.36 και 8.2.35. Η έκδοση PHP 8.1 και οι παλαιότερες έχουν φτάσει στο τέλος της υποστήριξής τους και δεν θα λάβουν ενημερώσεις, σύμφωνα με το CERT-EU. "Όλοι οι χρήστες της PHP ενθαρρύνονται έντονα να προχωρήσουν σε άμεση ενημέρωση", ανέφεραν οι προγραμματιστές, όπως μεταδόθηκε από το Cybersecurity Dive.reuters.com+2
Η NSA προειδοποίησε ότι οι ιστότοποι που δεν μπορούν να ενημερωθούν άμεσα θα πρέπει να αποσυνδεθούν από το διαδίκτυο μέχρι να διορθωθούν, ανέφερε το TechCrunch. Ο οργανισμός κυβερνοασφάλειας της ΕΕ, ENISA, ανέφερε σε κοινή δήλωση ότι οι οργανισμοί θα πρέπει να εξετάσουν το ενδεχόμενο αποσύνδεσης των εκτεθειμένων εφαρμογών από τα δημόσια δίκτυα εάν δεν μπορούν να τις διορθώσουν αμέσως.techcrunch.com+1
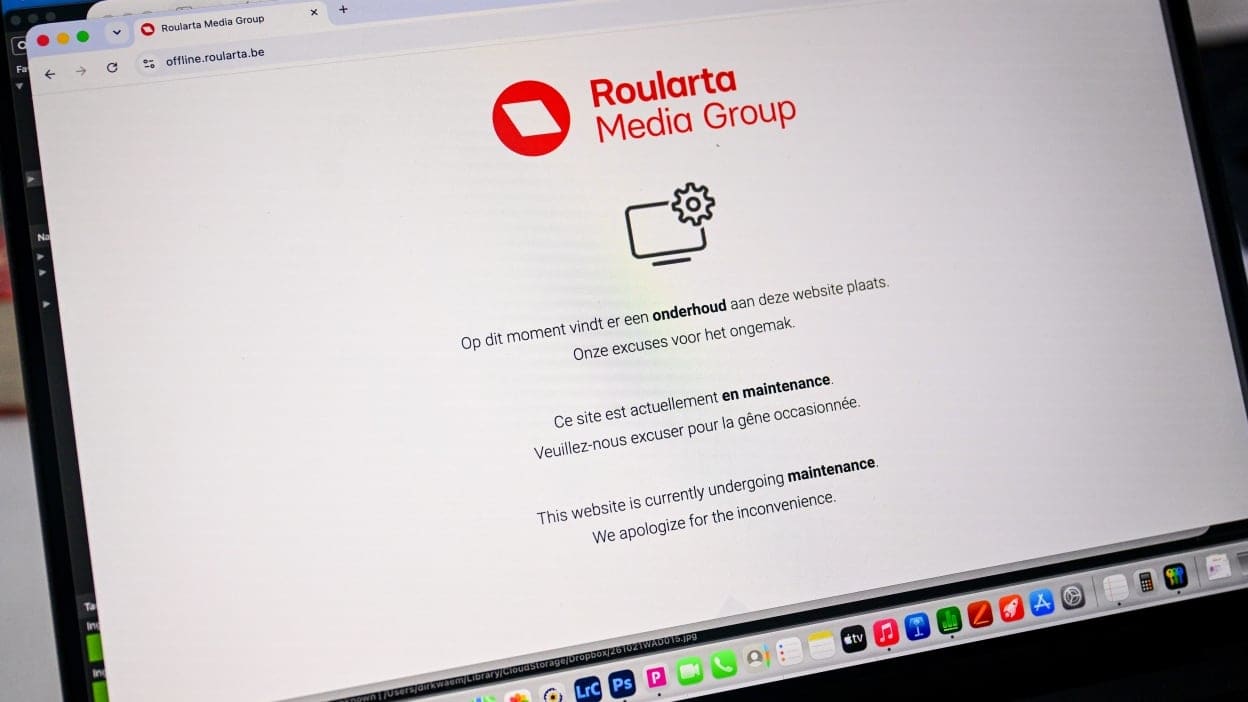
Το Εθνικό Κέντρο Κυβερνοασφάλειας της Ολλανδίας απενεργοποίησε τον δικό του ιστότοπο. Ακολούθησαν το Λιμάνι του Ρότερνταμ, η κυβερνητική πύλη Overheid.nl και αρκετές ιστοσελίδες νοσοκομείων. Η Φινλανδία έθεσε εκτός λειτουργίας τις δημόσιες κυβερνητικές δικτυακές υπηρεσίες, ενώ το Υπουργείο Εσωτερικών της Γαλλίας έθεσε όλες τις ιστοσελίδες του σε προληπτική συντήρηση, σύμφωνα με το Reuters. Στον Καναδά, ο υπουργός Τεχνητής Νοημοσύνης Evan Solomon δήλωσε ότι ορισμένοι ομοσπονδιακοί ιστότοποι τέθηκαν εκτός λειτουργίας ως "προληπτικό μέτρο". Οι επαρχιακοί ιστότοποι της Νέας Γης και Λαμπραντόρ και της Νήσου του Πρίγκιπα Εδουάρδου ήταν επίσης εκτός λειτουργίας, μετέδωσε το CBC News.cbc.ca+1
Πολλοί διακομιστές θα είναι δύσκολο να διορθωθούν. Δεδομένα της Censys δείχνουν ότι περίπου 1,5 εκατομμύριο από τα 2,6 εκατομμύρια κεντρικούς υπολογιστές εκτελούν μια έκδοση PHP για την οποία δεν υπάρχει διαθέσιμη διόρθωση, ανέφερε το Reuters. Ερευνητές απειλών στις εταιρείες watchTowr και Sophos έχουν ήδη εντοπίσει απόπειρες εκμετάλλευσης των σφαλμάτων. "Αν και κανείς δεν έχει πετύχει μέχρι σήμερα, δεν αναμένουμε ότι αυτό θα διαρκέσει για πολύ", δήλωσε ο Jake Knott, επικεφαλής πληροφοριών απειλών της watchTowr, σύμφωνα με το Cybersecurity Dive.reuters.com+1
Η OpenAI ανακοίνωσε ότι η εταιρεία ασφαλείας Calif εντόπισε ένα από τα σφάλματα χρησιμοποιώντας το GPT-5.6 Sol μέσω της πρωτοβουλίας Patch the Planet της OpenAI. Η Wiz, η οποία ανήκει στην Alphabet, εντόπισε και ανέφερε και τα δύο σφάλματα αυτόνομα. Η OpenAI χαρακτήρισε τα σφάλματα ως "ένα από τα πιο σημαντικά ζητήματα ασφαλείας των τελευταίων ετών". Η Wiz ανέφερε ότι χρησιμοποίησε το εργαλείο Wiz Atlas μαζί με το Gemini 4 Argon της Google και το GPT-5.6 Sol, και ότι ο ελαττωματικός κώδικας υπήρχε στην PHP για περισσότερο από μια δεκαετία, σύμφωνα με το Reuters.openai.com+1
Η ίδια τεχνολογία που εντόπισε τα σφάλματα τα καθιστά επίσης ευκολότερα στην εκμετάλλευση. "Με την τεχνητή νοημοσύνη αυτό δεν αποτελεί πλέον εμπόδιο", έγραψε η Wiz, σύμφωνα με το TechCrunch. Ο ερευνητής ασφαλείας Nicholas Weaver το έθεσε ως εξής στο Cybersecurity Dive: "Βρισκόμαστε σε έναν κόσμο όπου πρέπει να εφαρμόζετε ενημερώσεις ουσιαστικά ακαριαία".cybersecuritydive.com+1