Newsletter Subscribe
Enter your email address below and subscribe to our newsletter
[forminator_form id="25163"]

All voices matter
reuters.com+1.cloud.google.com+1.reuters.com+2.Sitios web gubernamentales en Europa y Canadá quedaron fuera de línea el miércoles 21 de octubre, después de que los desarrolladores de PHP lanzaran parches de emergencia para dos fallos críticos en el lenguaje de programación. PHP sustenta una gran parte de la web pública. "Todos los servidores que utilicen cualquier versión de PHP lanzada en los últimos 20 años serán vulnerables", declaró a Reuters Tiffany Farriss, directora ejecutiva interina de la Drupal Association.openai.com
Los errores están registrados como CVE-2026-109618 y CVE-2026-109619. Cada uno tiene una puntuación de gravedad crítica de 9.2 y puede permitir que los atacantes ejecuten código de forma remota sin iniciar sesión, según Google Cloud. Las correcciones se incluyeron en PHP 8.5.12, 8.4.27, 8.3.36 y 8.2.35. PHP 8.1 y las versiones anteriores han llegado al final de su vida útil y no recibirán parches, según CERT-EU. "Se recomienda encarecidamente a todos los usuarios de PHP que actualicen de inmediato", señalaron los desarrolladores, según Cybersecurity Dive.reuters.com+2
La NSA advirtió que los sitios que no puedan ser parcheados de inmediato deben retirarse de la web hasta que sea posible, informó TechCrunch. La agencia de ciberseguridad de la UE, ENISA, indicó en un comunicado conjunto que las organizaciones deberían considerar desconectar las aplicaciones expuestas de las redes públicas si no pueden repararlas de inmediato.techcrunch.com+1
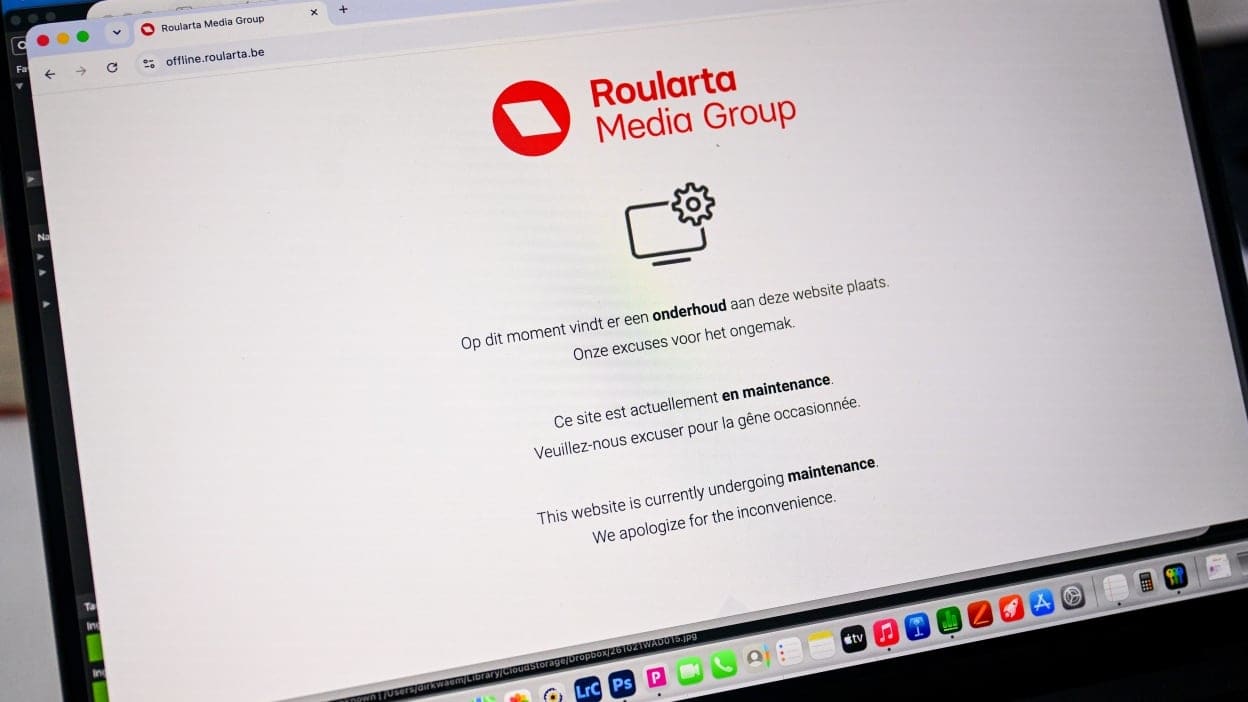
El Centro Nacional de Ciberseguridad de los Países Bajos dio de baja su propio sitio. El Puerto de Róterdam, el portal gubernamental Overheid.nl y varios sitios hospitalarios siguieron el ejemplo. Finlandia desconectó sus servicios de red pública gubernamental, y el Ministerio del Interior de Francia puso todos sus sitios web en mantenimiento preventivo, según Reuters. En Canadá, el ministro de Inteligencia Artificial, Evan Solomon, dijo que algunos sitios federales estaban fuera de servicio como "medida de precaución". Los sitios provinciales de Terranova y Labrador y la Isla del Príncipe Eduardo también estuvieron fuera de línea, informó CBC News.cbc.ca+1
Muchos servidores serán difíciles de reparar. Los datos de Censys muestran que alrededor de 1.5 millones de los 2.6 millones de hosts ejecutan una versión de PHP sin solución disponible, informó Reuters. Investigadores de amenazas en watchTowr y Sophos ya han visto intentos de explotar los errores. "Aunque nadie ha tenido éxito hasta la fecha, no esperamos que eso dure mucho", dijo Jake Knott, jefe de inteligencia de amenazas de watchTowr, citado por Cybersecurity Dive.reuters.com+1
OpenAI señaló que la firma de seguridad Calif encontró uno de los fallos utilizando GPT-5.6 Sol a través de la iniciativa Patch the Planet de OpenAI. Wiz, propiedad de Alphabet, encontró y reportó ambos fallos por su cuenta. OpenAI calificó los errores como "uno de los problemas de seguridad más impactantes de la memoria reciente". Wiz afirmó que utilizó su herramienta Wiz Atlas junto con Gemini 4 Argon de Google y GPT-5.6 Sol, y que el código defectuoso había estado en PHP durante más de una década, informó Reuters.openai.com+1
La misma tecnología que encontró los errores también los hace más fáciles de explotar. "Con la IA, esto ya no es una barrera", escribió Wiz, según TechCrunch. El investigador de seguridad Nicholas Weaver lo resumió así para Cybersecurity Dive: "Estamos en un mundo donde tienes que aplicar las actualizaciones de forma prácticamente instantánea".cybersecuritydive.com+1