



Newsletter Subscribe
Enter your email address below and subscribe to our newsletter
[forminator_form id="25163"]

All voices matter
reuters.com+1.cloud.google.com+1.reuters.com+2.Vládní webové stránky po celé Evropě a Kanadě byly ve středu 21. října odstaveny poté, co vývojáři PHP vydali nouzové opravy pro dvě kritické chyby v tomto programovacím jazyce. PHP pohání velkou část veřejného internetu. „Všechny servery používající jakoukoli verzi PHP vydanou za posledních 20 let budou zranitelné,“ řekla agentuře Reuters Tiffany Farriss, prozatímní ředitelka Drupal Association.openai.com
Chyby jsou evidovány pod označením CVE-2026-109618 a CVE-2026-109619. Obě mají skóre kritické závažnosti 9,2 a podle Google Cloud mohou útočníkům umožnit vzdálené spuštění kódu bez nutnosti přihlášení. Opravy byly zahrnuty do verzí PHP 8.5.12, 8.4.27, 8.3.36 a 8.2.35. Verze PHP 8.1 a starší jsou již za hranicí životnosti a podle CERT-EU žádné opravy nedostanou. „Všichni uživatelé PHP jsou důrazně vyzýváni k okamžité aktualizaci,“ uvedli vývojáři, jak citoval server Cybersecurity Dive.reuters.com+2
NSA varovala, že weby, které nelze okamžitě opravit, by měly být staženy z internetu, dokud to nebude možné, uvedl server TechCrunch. Agentura EU pro kybernetickou bezpečnost ENISA ve společném prohlášení uvedla, že organizace by měly zvážit odpojení zranitelných aplikací od veřejných sítí, pokud je nemohou okamžitě opravit.techcrunch.com+1
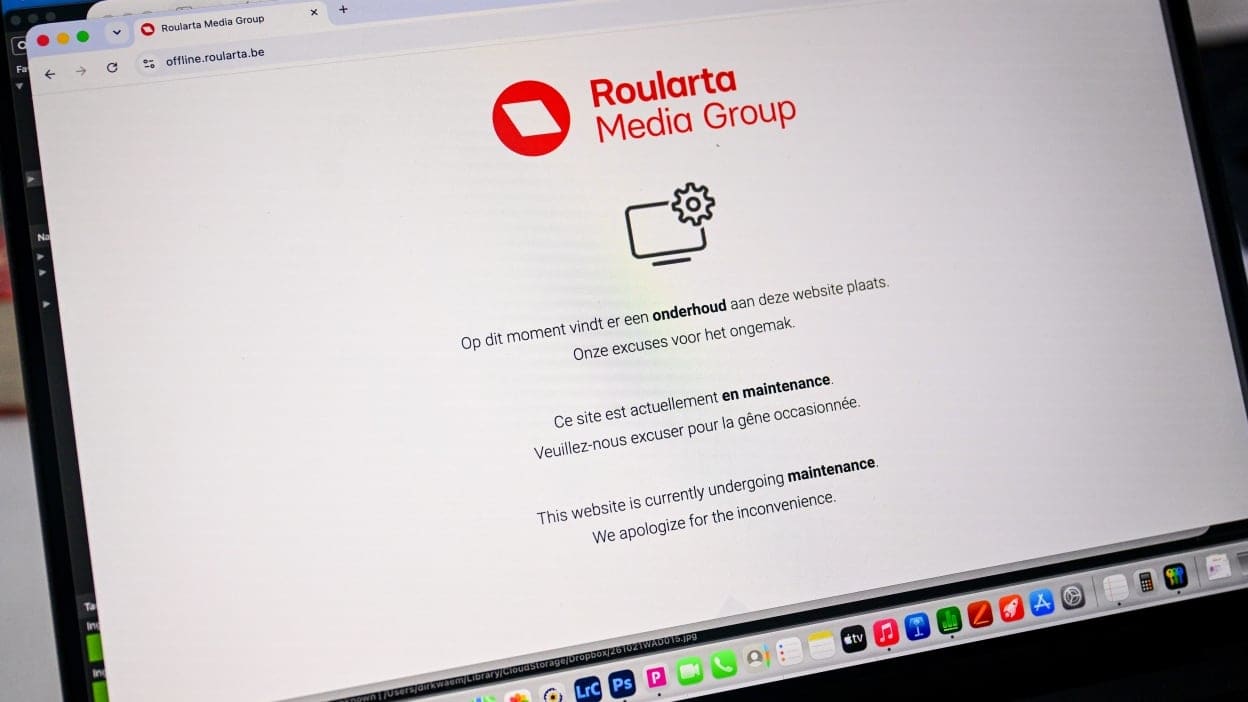
Nizozemské národní centrum pro kybernetickou bezpečnost vypnulo svůj vlastní web. Následoval přístav Rotterdam, vládní portál Overheid.nl a několik nemocničních webů. Finsko odstavilo vládní služby veřejné sítě a francouzské ministerstvo vnitra přepnulo všechny své webové stránky do režimu preventivní údržby, uvedla agentura Reuters. V Kanadě ministr pro umělou inteligenci Evan Solomon uvedl, že některé federální stránky byly vypnuty jako „preventivní opatření“. Podle CBC News byly offline i stránky provincií Newfoundland a Labrador a Ostrova prince Edwarda.cbc.ca+1
Mnoho serverů bude obtížné opravit. Data společnosti Censys ukazují, že přibližně 1,5 milionu z 2,6 milionu hostitelů používá verzi PHP, pro kterou není k dispozici žádná oprava, uvedla agentura Reuters. Výzkumníci v oblasti hrozeb ze společností watchTowr a Sophos již zaznamenali pokusy o zneužití těchto chyb. „I když se to zatím nikomu nepodařilo, nepředpokládáme, že to bude trvat dlouho,“ řekl Jake Knott, vedoucí zpravodajství o hrozbách ve společnosti watchTowr, jak citoval Cybersecurity Dive.reuters.com+1
Společnost OpenAI uvedla, že bezpečnostní firma Calif objevila jednu z chyb pomocí GPT-5.6 Sol v rámci iniciativy OpenAI „Patch the Planet“. Společnost Wiz, kterou vlastní Alphabet, objevila a nahlásila obě chyby samostatně. OpenAI označila tyto chyby za „jeden z nejzávažnějších bezpečnostních problémů poslední doby“. Wiz uvedl, že použil svůj nástroj Wiz Atlas spolu s Google Gemini 4 Argon a GPT-5.6 Sol a že chybný kód byl v PHP přítomen více než deset let, uvedla agentura Reuters.openai.com+1
Stejná technologie, která chyby našla, je také usnadňuje zneužít. „S umělou inteligencí to již není překážka,“ napsal Wiz podle serveru TechCrunch. Bezpečnostní výzkumník Nicholas Weaver to pro Cybersecurity Dive shrnul takto: „Jsme ve světě, kde musíte aktualizace aplikovat prakticky okamžitě.“cybersecuritydive.com+1


