Newsletter Subscribe
Enter your email address below and subscribe to our newsletter
[forminator_form id="25163"]

All voices matter
reuters.com+1.cloud.google.com+1.reuters.com+2.Vyriausybinės svetainės visoje Europoje ir Kanadoje trečiadienį, spalio 21 d., buvo išjungtos po to, kai PHP kūrėjai išleido skubius pataisymus dviem kritinėms programavimo kalbos spragoms. PHP palaiko didelę dalį viešojo interneto. „Visi serveriai, naudojantys bet kurią per pastaruosius 20 metų išleistą PHP versiją, bus pažeidžiami“, – „Reuters“ sakė „Drupal Association“ laikinoji vadovė Tiffany Farriss.openai.com
Klaidos stebimos kaip CVE-2026-109618 ir CVE-2026-109619. Kiekviena jų turi 9,2 kritinio sunkumo balą ir, pasak „Google Cloud“, gali leisti užpuolikams nuotoliniu būdu vykdyti kodą neprisijungus. Pataisymai buvo įtraukti į PHP 8.5.12, 8.4.27, 8.3.36 ir 8.2.35 versijas. Pasak CERT-EU, PHP 8.1 ir senesnės versijos yra pasenusios ir pataisymų negaus. „Visiems PHP naudotojams primygtinai rekomenduojama nedelsiant atnaujinti sistemas“, – kūrėjų žodžius cituoja „Cybersecurity Dive“.reuters.com+2
NSA įspėjo, kad svetainės, kurių negalima nedelsiant pataisyti, turėtų būti išjungtos, kol bus sutvarkytos, pranešė „TechCrunch“. ES kibernetinio saugumo agentūra ENISA bendrame pareiškime nurodė, kad organizacijos turėtų apsvarstyti galimybę atjungti pažeidžiamas programas nuo viešųjų tinklų, jei negali jų nedelsiant pataisyti.techcrunch.com+1
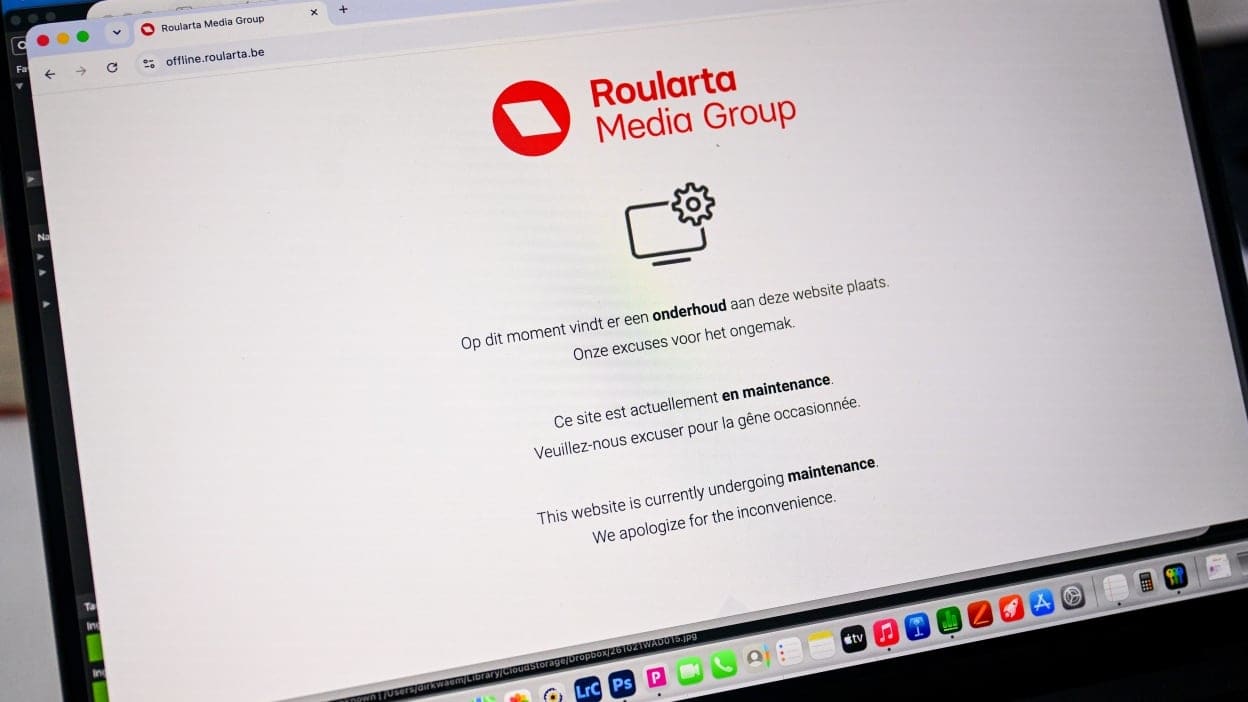
Nyderlandų nacionalinis kibernetinio saugumo centras išjungė savo svetainę. Paskui jį sekė Roterdamo uostas, vyriausybės portalas Overheid.nl ir kelios ligoninių svetainės. Suomija išjungė vyriausybines viešojo tinklo paslaugas, o Prancūzijos vidaus reikalų ministerija visas savo svetaines perjungė į prevencinės priežiūros režimą, pranešė „Reuters“. Kanadoje dirbtinio intelekto ministras Evanas Solomonas teigė, kad kai kurios federalinės svetainės buvo išjungtos kaip „atsargumo priemonė“. „CBC News“ pranešė, kad provincijų svetainės Niufaundlande ir Labradore bei Princo Edvardo saloje taip pat buvo nepasiekiamos.cbc.ca+1
Daug serverių bus sunku pataisyti. „Censys“ duomenys rodo, kad apie 1,5 mln. iš 2,6 mln. prieglobos serverių naudoja PHP versiją, kuriai nėra pataisymų, pranešė „Reuters“. „watchTowr“ ir „Sophos“ grėsmių tyrėjai jau pastebėjo bandymų išnaudoti šias spragas. „Nors iki šiol niekam nepavyko, nesitikime, kad tai truks ilgai“, – „Cybersecurity Dive“ cituoja „watchTowr“ grėsmių žvalgybos vadovą Jake'ą Knottą.reuters.com+1
„OpenAI“ teigė, kad saugumo įmonė „Calif“ aptiko vieną iš spragų naudodama „GPT-5.6 Sol“ per „OpenAI“ iniciatyvą „Patch the Planet“. „Wiz“, priklausanti „Alphabet“, abi spragas aptiko ir pranešė savarankiškai. „OpenAI“ pavadino šias klaidas „viena įtakingiausių saugumo problemų pastaruoju metu“. „Wiz“ teigė, kad naudojo savo „Wiz Atlas“ įrankį kartu su „Google Gemini 4 Argon“ ir „GPT-5.6 Sol“, o pažeidžiamas kodas PHP kalboje buvo daugiau nei dešimtmetį, pranešė „Reuters“.openai.com+1
Ta pati technologija, kuri aptiko klaidas, taip pat palengvina jų išnaudojimą. „Su dirbtiniu intelektu tai nebėra kliūtis“, – rašė „Wiz“, praneša „TechCrunch“. Saugumo tyrėjas Nicholas Weaveris „Cybersecurity Dive“ tai apibūdino taip: „Mes gyvename pasaulyje, kuriame atnaujinimus turite taikyti praktiškai akimirksniu.“cybersecuritydive.com+1