



Newsletter Subscribe
Enter your email address below and subscribe to our newsletter
[forminator_form id="25163"]

All voices matter
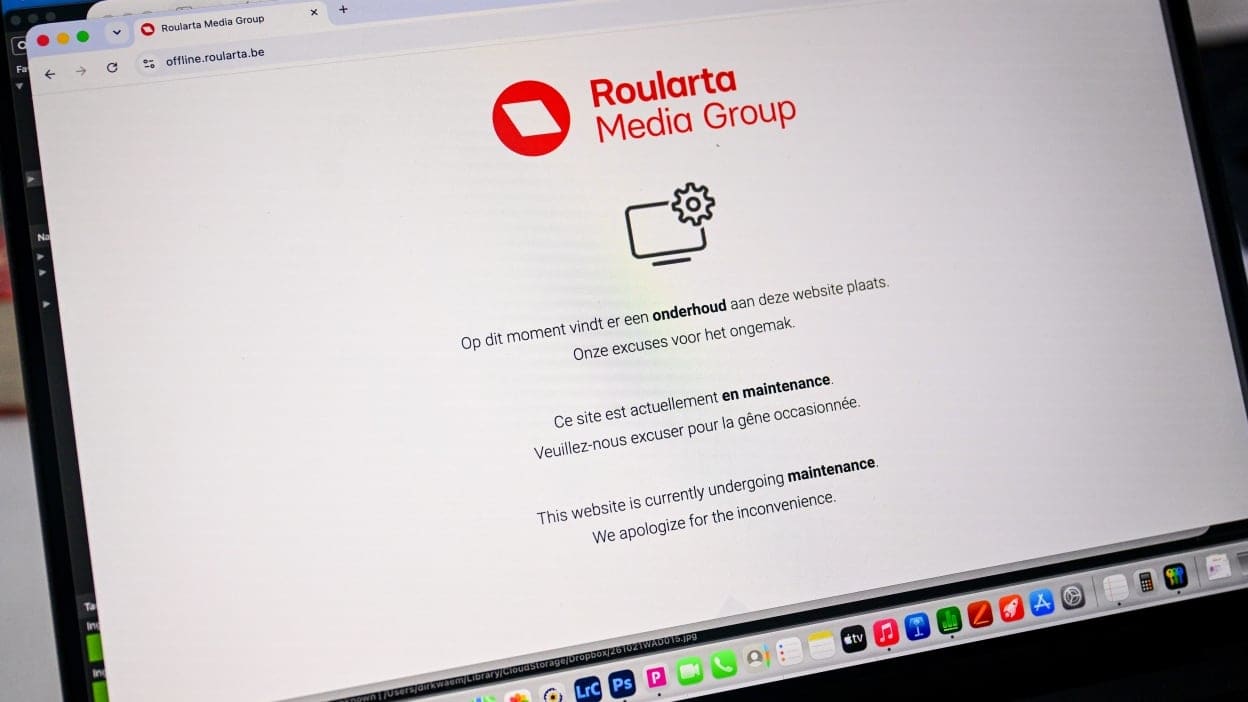
reuters.com+1.cloud.google.com+1.reuters.com+2.Opinberar vefsíður víðs vegar um Evrópu og Kanada fóru úr sambandi miðvikudaginn 21. október eftir að PHP forritarar gáfu út neyðaruppfærslur vegna tveggja alvarlegra galla í forritunarmálinu. PHP knýr stóran hluta vefsvæða heimsins. „Allir netþjónar sem nota einhverja útgáfu af PHP sem gefin var út á síðustu 20 árum verða viðkvæmir,“ sagði Tiffany Farriss, forstjóri Drupal Association, við Reuters.openai.com
Gallarnir eru skráðir sem CVE-2026-109618 og CVE-2026-109619. Báðir eru með alvarleikastigið 9.2 og geta gert árásaraðilum kleift að keyra kóða í fjartengingu án innskráningar, samkvæmt Google Cloud. Lagfæringarnar fylgdu með í PHP 8.5.12, 8.4.27, 8.3.36 og 8.2.35. PHP 8.1 og eldri útgáfur eru úreltar og munu ekki fá uppfærslur, samkvæmt CERT-EU. „Allir PHP notendur eru hvattir til að uppfæra strax,“ sögðu forritararnir, samkvæmt Cybersecurity Dive.reuters.com+2
NSA varaði við því að síður sem ekki er hægt að uppfæra strax ætti að taka úr sambandi þar til úr bótum er bætt, að sögn TechCrunch. Öryggisstofnun ESB, ENISA, sagði í sameiginlegri yfirlýsingu að stofnanir ættu að íhuga að aftengja viðkvæm forrit frá almennum netum ef ekki er hægt að laga þau strax.techcrunch.com+1
Hollenska netöryggismiðstöðin tók eigin vefsíðu niður. Hafnarstjórnin í Rotterdam, stjórnsýslugáttin Overheid.nl og nokkrar sjúkrahússíður fylgdu í kjölfarið. Finnland tók opinbera netþjónustu úr sambandi og innanríkisráðuneyti Frakklands setti allar sínar vefsíður í forvarnarviðhald, að sögn Reuters. Í Kanada sagði Evan Solomon, ráðherra gervigreindarmála, að sumar alríkissíður hefðu verið teknar niður sem „varúðarráðstöfun“. Héraðssíður fyrir Nýfundnaland og Labrador og Eyju Játvarðs prins voru einnig óvirkar, að sögn CBC News.cbc.ca+1
Erfitt verður að laga marga netþjóna. Gögn frá Censys sýna að um 1,5 milljónir af 2,6 milljónum hýsingaraðila keyra PHP útgáfu sem engin lagfæring er í boði fyrir, að sögn Reuters. Öryggisrannsakendur hjá watchTowr og Sophos hafa þegar séð tilraunir til að nýta gallana. „Þótt engum hafi tekist það enn sem komið er, búumst við ekki við að það vari lengi,“ sagði Jake Knott, yfirmaður ógnargreiningar hjá watchTowr, samkvæmt Cybersecurity Dive.reuters.com+1
OpenAI sagði að öryggisfyrirtækið Calif hefði fundið einn gallann með GPT-5.6 Sol í gegnum „Patch the Planet“ verkefni OpenAI. Wiz, sem er í eigu Alphabet, fann og tilkynnti báða gallana sjálfstætt. OpenAI kallaði gallana „eitt áhrifamesta öryggisvandamál síðari tíma.“ Wiz sagði að þeir hefðu notað Wiz Atlas tólið sitt ásamt Gemini 4 Argon frá Google og GPT-5.6 Sol, og að gallaði kóðinn hefði verið í PHP í meira en áratug, að sögn Reuters.openai.com+1
Sama tækni og fann gallana gerir þá einnig auðveldari í misnotkun. „Með gervigreind er þetta ekki lengur hindrun,“ skrifaði Wiz, samkvæmt TechCrunch. Öryggisrannsakandinn Nicholas Weaver orðaði það svo við Cybersecurity Dive: „Við erum í heimi þar sem þú verður að beita uppfærslum nánast samstundis.“cybersecuritydive.com+1


