Newsletter Subscribe
Enter your email address below and subscribe to our newsletter
[forminator_form id="25163"]

All voices matter
reuters.com+1.cloud.google.com+1.reuters.com+2.Regierungswebseiten in ganz Europa und Kanada gingen am Mittwoch, dem 21. Oktober, offline, nachdem PHP-Entwickler Notfall-Patches für zwei kritische Schwachstellen in der Programmiersprache veröffentlicht hatten. PHP betreibt einen großen Teil des öffentlichen Webs. "Alle Server, die eine beliebige Version von PHP verwenden, die in den letzten 20 Jahren veröffentlicht wurde, sind anfällig", sagte Tiffany Farriss, Interims-Geschäftsführerin der Drupal Association, gegenüber Reuters.openai.com
Die Fehler werden unter den Kennungen CVE-2026-109618 und CVE-2026-109619 geführt. Beide haben einen kritischen Schweregrad von 9,2 und können es Angreifern ermöglichen, Code ohne Anmeldung aus der Ferne auszuführen, so Google Cloud. Die Korrekturen wurden in PHP 8.5.12, 8.4.27, 8.3.36 und 8.2.35 bereitgestellt. PHP 8.1 und ältere Versionen haben das Ende ihres Lebenszyklus erreicht und erhalten keine Patches mehr, laut CERT-EU. "Allen PHP-Nutzern wird dringend empfohlen, sofort zu aktualisieren", so die Entwickler laut Cybersecurity Dive.reuters.com+2
Die NSA warnte, dass Seiten, die nicht sofort gepatcht werden können, vom Netz genommen werden sollten, bis dies möglich ist, berichtete TechCrunch. Die EU-Cybersicherheitsagentur ENISA erklärte in einer gemeinsamen Stellungnahme, dass Organisationen in Erwägung ziehen sollten, exponierte Anwendungen von öffentlichen Netzwerken zu trennen, wenn sie diese nicht sofort reparieren können.techcrunch.com+1
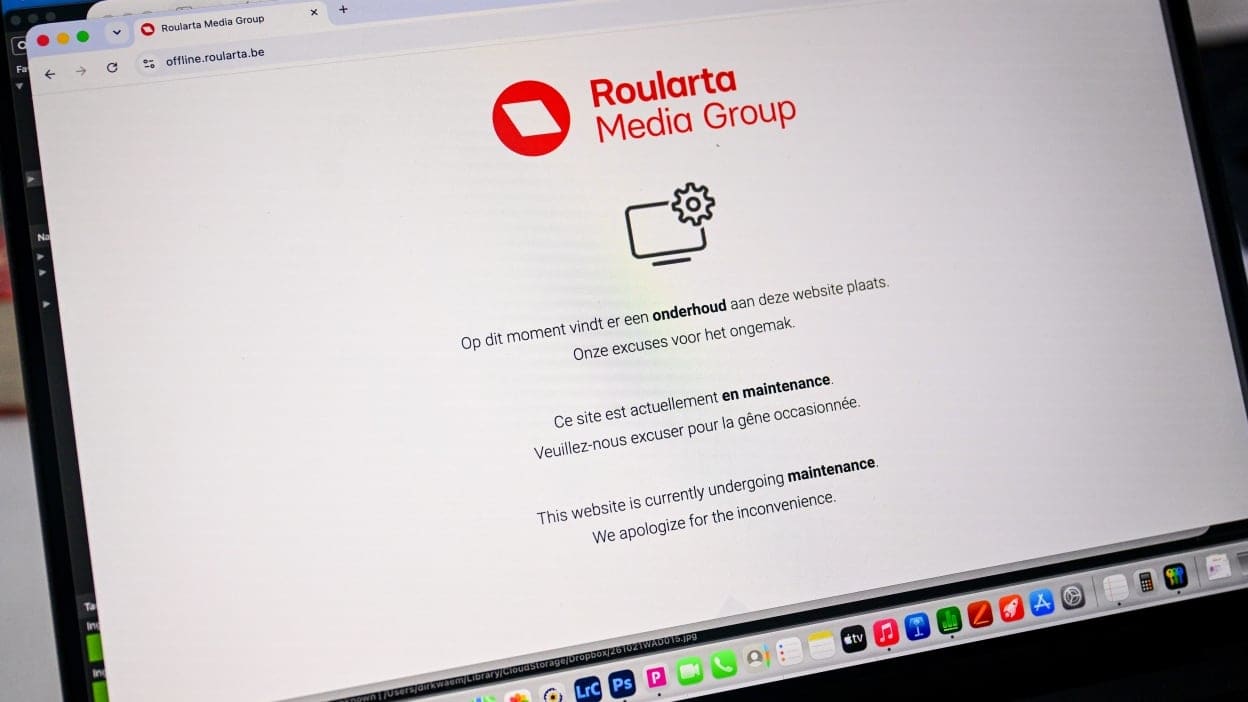
Das niederländische nationale Cybersicherheitszentrum nahm seine eigene Seite vom Netz. Der Hafen von Rotterdam, das Regierungsportal Overheid.nl und mehrere Krankenhausseiten folgten. Finnland schaltete öffentliche Netzwerkdienste ab, und das französische Innenministerium versetzte alle seine Webseiten in einen präventiven Wartungsmodus, so Reuters. In Kanada sagte der Minister für Künstliche Intelligenz, Evan Solomon, dass einige föderale Seiten als "Vorsichtsmaßnahme" abgeschaltet wurden. Die Provinzseiten für Neufundland und Labrador sowie Prince Edward Island waren ebenfalls offline, berichtete CBC News.cbc.ca+1
Viele Server werden schwer zu reparieren sein. Daten von Censys zeigen, dass etwa 1,5 Millionen von 2,6 Millionen Hosts eine PHP-Version ohne verfügbaren Patch ausführen, berichtete Reuters. Bedrohungsforscher bei watchTowr und Sophos haben bereits Versuche beobachtet, die Fehler auszunutzen. "Obwohl bisher niemand erfolgreich war, erwarten wir nicht, dass das lange so bleibt", sagte Jake Knott, Leiter der Bedrohungsanalyse bei watchTowr, laut Cybersecurity Dive.reuters.com+1
OpenAI teilte mit, dass das Sicherheitsunternehmen Calif eine der Lücken mithilfe von GPT-5.6 Sol im Rahmen der "Patch the Planet"-Initiative von OpenAI gefunden hat. Wiz, das zu Alphabet gehört, fand und meldete beide Lücken eigenständig. OpenAI bezeichnete die Fehler als "eines der wirkungsvollsten Sicherheitsprobleme der jüngeren Zeit". Wiz gab an, sein Wiz Atlas-Tool zusammen mit Googles Gemini 4 Argon und GPT-5.6 Sol verwendet zu haben, und dass der fehlerhafte Code seit mehr als einem Jahrzehnt in PHP vorhanden war, berichtete Reuters.openai.com+1
Dieselbe Technologie, die die Fehler gefunden hat, macht sie auch leichter ausnutzbar. "Mit KI ist dies kein Hindernis mehr", schrieb Wiz laut TechCrunch. Der Sicherheitsforscher Nicholas Weaver drückte es gegenüber Cybersecurity Dive so aus: "Wir leben in einer Welt, in der man Updates sofort anwenden muss."cybersecuritydive.com+1