



Newsletter Subscribe
Enter your email address below and subscribe to our newsletter
[forminator_form id="25163"]

All voices matter

Kaksi kriittistä nollapäivähaavoittuvuutta Citrix NetScaler ADC- ja Gateway-tuotteissa ovat eskaloituneet kohdistetusta vakoilusta laajamittaisiksi hyökkäyksiksi, kun hyökkääjät kilpailevat kymmenien tuhansien päivittämättömien laitteiden saastuttamisesta ympäri maailmaa.

Kun Anthropic julkaisi Mythos-tekoälymallinsa valituille käyttäjille huhtikuussa, vaikutukset olivat välittömiä ja kauaskantoisia. Malli, joka kykenee tunnistamaan ja hyödyntämään nollapäivähaavoittuvuuksia kaikissa suurimmissa käyttöjärjestelmissä ja verkkoselaimissa, on sittemmin laukaissut hallitusten vastatoimien ketjun Washingtonista New Delhiin ja Brysseliin. Tämä on pakottanut sääntelyviranomaiset, rahoituslaitokset…

Microsoft paljasti torstaina kriittisimmän mahdollisen haavoittuvuuden Entra ID -pilvi-identiteettipalvelussaan, jota hyökkääjät olivat jo hyödyntäneet. Yhtiön mukaan haavoittuvuus on kuitenkin jo täysin korjattu palvelinpäässä eikä asiakkailta vaadita toimenpiteitä.
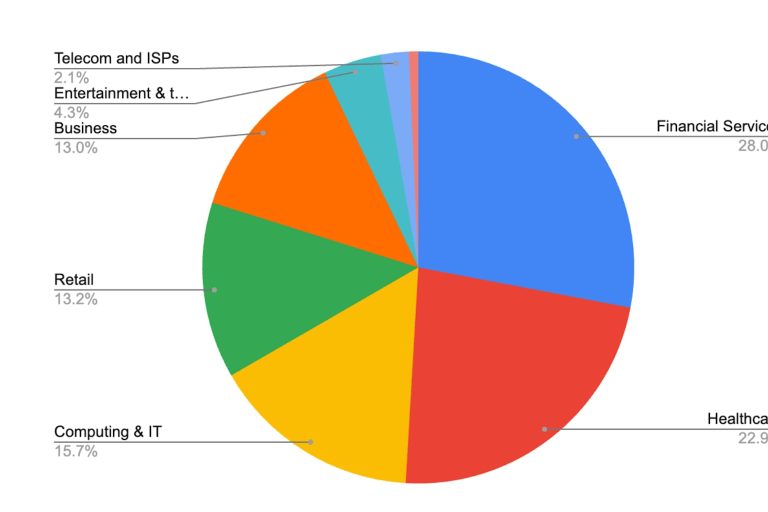
Alibaban Fastjson-kirjaston kriittistä etäkoodin suorittamisen mahdollistavaa haavoittuvuutta hyödynnetään parhaillaan aktiivisesti. Haavoittuvaan 1.x-haaraan ei ole saatavilla korjausta, ja hyökkääjät iskevät jo tuotantojärjestelmiin eri puolilla Yhdysvaltoja.
Kaksi korkean vakavuusasteen haavoittuvuutta, jotka pysyivät piilevinä Linux-ytimessä yli 15 vuoden ajan, paljastettiin julkisesti tällä viikolla, mikä johti kiireellisiin korjaustoimiin suurissa jakeluissa ja pilvipalveluntarjoajissa. Molemmat osoitettiin Google Alphabet Inc:n bugipalkkio-ohjelmien kautta ennen kuin korjaukset tulivat saataville.