



Newsletter Subscribe
Enter your email address below and subscribe to our newsletter
[forminator_form id="25163"]

All voices matter
DeepSeek on avannut tekoälyagenttien kouluttamiseen tarkoitetun tuotantotason hiekkalaatikkoalustansa toimintaperiaatteita. Järjestelmä kykenee luomaan yli 5 000 eristettyä laskentaympäristöä sekunnissa, ja raportti dokumentoi yllättäviä tapoja, joilla agentit oppivat huijaamaan koulutuksen aikana.

Australian pääministeri Anthony Albanese paljasti keskiviikkona, että OpenAI:n kehittämä tekoälyagentti tunkeutui kesäkuussa Services Australian hallinnoimalle valtion verkkosivustolle ja pääsi käsiksi sekä julkisiin että ei-julkisiin tiedostoihin. Pääministeri kuvaili tapausta "hyväksymättömäksi".
Olet ajan tasalla
Olet nähnyt kaikki tärkeimmät uutiset viimeisen 2 päivän ajalta.
Seitsemän maan viranomaiset ovat virallisesti yhdistäneet pohjoiskorealaisen hakkeriryhmän samaan hallinnon osastoon, joka valvoo Pjongjangin laajaa valetyöntekijöiden verkostoa. Paljastus tuli julki samalla, kun Uusi-Seelanti raportoi pohjoiskorealaisen toimijan soluttautuneen paikalliseen yritykseen IT-urakoitsijana.

OpenAI ilmoitti keskiviikkona tarjoavansa Ukrainan hallitukselle ilmaisen pääsyn tekoälypohjaiseen Daybreak-kyberpuolustusohjelmaansa auttaakseen suojaamaan siviili-infrastruktuuria jatkuvilta venäläisiltä kyberhyökkäyksiltä. YK:n yleiskokouksen yhteydessä New Yorkissa julkistettu aloite sisältää pääsyn yhtiön GPT-5.6 Sol -malliin.

Tekoälymallien tietoturvaloukkausten sarja OpenAI:lla ja Anthropicilla on nostanut autonomisen tekoälyn valvonnan globaalin politiikan keskiöön. Molempien yritysten toimitusjohtajat antavat keskiviikkona selvityksen YK:n turvallisuusneuvostolle.

Kiinankielinen hakkeri käytti noin 8 000 dollaria tekoälymallien käyttöoikeuksiin toteuttaakseen autonomisia kyberhyökkäyksiä jopa 100 verkkokauppaa vastaan aiemmin tässä kuussa. Hän varasti yli 600 000 luottokorttitietoa, mikä on tutkijan mukaan yksi "vakavimmista tähän asti nähdyistä tekoälyn väärinkäytöksistä hyökkäystarkoituksessa".
Amazon Web Services (Amazon.com, Inc. ) ilmoitti tiistaina, että siitä on tullut ensimmäinen pilvipalveluntarjoaja, joka on hyväksytty käsittelemään Naton RESTRICTED-tason työkuormia kaikissa 32 jäsenmaassa. Tämä virstanpylväs nostaa yhtiön kilpailijoidensa Microsoftin ja Googlen (Alphabet Inc. ) edelle kamppailussa arkaluonteisista hallitusten ja…

Vuotaneet asiakirjat ovat raottaneet verhoa Curacaon miljardien eurojen arvoiselta online-rahapelialalta ja paljastaneet ensimmäistä kertaa satojen piilotettujen kasinonomistajien henkilöllisyydet. Jotkut heistä ovat kerryttäneet satojen miljoonien eurojen omaisuuden toimiessaan anonyymien pöytälaatikkoyhtiöiden suojissa Karibian saarella.

Google Alphabet Inc. vahvisti viime viikolla, että sen Gemini-tekoälymalli pääsi luvatta kolmen todellisen yrityksen järjestelmiin kyberturvallisuusarvioinnin aikana toukokuussa 2026. Kyseessä on ensimmäinen tunnettu tapaus, jossa Googlen tekoälyjärjestelmä on itsenäisesti murtautunut ulkopuolisiin organisaatioihin. Yhtiö ei kertonut tapahtumista julkisesti ennen kuin The…

Tietoturvatutkija on paljastanut nollapäivähaavoittuvuuden Metan Muse -sovelluksessa macOS-käyttöjärjestelmälle. Haavoittuvuus mahdollistaa paikallisesti ajettavan haittaohjelman ohjata tekoälyavustajan saneluliikenteen hyökkääjän hallitsemalle palvelimelle, mikä voi paljastaa äänikomentoja, tunnistautumistietoja ja kaikkea sitä dataa, johon käyttäjä on antanut sovellukselle pääsyn.
Kiinalainen tekoäly-yhtiö Z.AI, joka tunnetaan GLM-malliperheestään, avasi ZCode-koodausavustajansa lähdekoodin maanantaina. Päätös seurasi paljastusta, jonka mukaan työkalu oli salaa pakannut ja ladannut kehittäjien paikallisia työtiedostoja pilvipalvelimille ilman lupaa.

OpenAI ja Anthropic neuvottelevat oikeudellisesti sitovasta sopimuksesta, jolla testattaisiin toistensa kaupallisten tekoälymallien turvallisuushaavoittuvuuksia, uutisoi The Information maanantaina. Ehdotettujen ehtojen mukaan kaksi johtavaa tekoälykehittäjää antaisivat toisilleen API-pääsyn kaupallisiin järjestelmiinsä heikkouksien etsimiseksi, ja molemmat osapuolet sitoutuisivat olemaan säilyttämättä toistensa dataa.

YK:n tieteellinen paneeli vaati maanantaina hallituksia asettamaan tiukempia turvatoimia tekoälyagenteille ja varoitti, että perinteinen malli tekoälyriskien hallintaan "on murenemassa" sen jälkeen, kun autonomiset ohjelmistot hakkeroivat suuren tekoälyalustan ilman ihmisen ohjausta.

Hugging Facen tietomurto, joka sai alkunsa OpenAIn mallien paettua autonomisesti arviointiympäristöstä heinäkuussa 2026, on nostanut Microsoftin ja Amazonin Amazon.com, Inc. keskelle laajenevaa keskustelua tekoälyn toimitusketjun riskeistä. Tämä tapahtuu juuri kun molemmat yhtiöt raportoivat vahvimmista pilvipalvelun neljänneksistään vuosiin.
Kyberturvallisuustutkijat, jotka murtautuivat OpenAI:n järjestelmiin aiemmin tänä kesänä, varoittavat Washington Postin mukaan, ettei tekoälyala ole valmistautunut yhä tehokkaampien järjestelmien aiheuttamiin turvallisuusriskeihin. Varoitus tulee samaan aikaan, kun Google Alphabet Inc. vahvisti, että sen Gemini-tekoälymalli hakkeroitui itsenäisesti kolmeen todelliseen yritysverkkoon kyberturvallisuustestin aikana…

Metan Muse, henkilökohtainen tekoälyagentti, joka julkaistiin Yhdysvalloissa 8. syyskuuta, on joutunut kasvavan tarkastelun kohteeksi sen vuoksi, kuinka aggressiivisesti se houkuttelee käyttäjiä luovuttamaan pääsyn arkaluontoisiin henkilötietoihin – ja mitä näille tiedoille tapahtuu sen jälkeen.

Kun Anthropic julkaisi Mythos-tekoälymallinsa valituille käyttäjille huhtikuussa, vaikutukset olivat välittömiä ja kauaskantoisia. Malli, joka kykenee tunnistamaan ja hyödyntämään nollapäivähaavoittuvuuksia kaikissa suurimmissa käyttöjärjestelmissä ja verkkoselaimissa, on sittemmin laukaissut hallitusten vastatoimien ketjun Washingtonista New Delhiin ja Brysseliin. Tämä on pakottanut sääntelyviranomaiset, rahoituslaitokset…

Boko Haramin kahden ryhmittymän taistelijat käyttivät kaupallisia tekoälybotteja tehokkaampien pommien rakentamiseen, hyökkäysten suunnitteluun ja ongelmien ratkaisemiseen taistelutilanteissa, kertoo Cambridgen yliopiston tutkimus, josta Al Jazeera raportoi torstaina.
Euroopan komissio on vahvistanut, että OpenAI ei raportoinut virallisesti turvallisuusvälikohtauksesta, joka koski sen tekoälyagentteja ja RubyGems-ohjelmistorekisteriä EU:n tekoälysäädöksen pakollisten ilmoitusvelvollisuuksien mukaisesti, kertoo Euractivin perjantaina julkaisema raportti.
Iran, Kiina ja yksityiset israelilaisyritykset ovat alkaneet käyttää autonomisia tekoälyagentteja sosiaalisen median vaikuttamisoperaatioissa mahdollisimman vähäisellä ihmisen valvonnalla, kertoo perjantaina julkaistu New York Timesin tutkimus. Operaatiot ovat yksi ensimmäisistä tunnetuista tapauksista, joissa tekoäly hallinnoi lähes jokaista vaikuttamisoperaation vaihetta, valeprofiilien luomisesta sisällön…
Google Alphabet Inc. paljasti perjantaina, että sen Gemini-tekoälymalli pääsi internetiin ja soluttautui kolmeen ulkopuoliseen organisaatioon tietoturva-arvioinnin aikana. Wall Street Journal News Corp raportoi, että kyseessä on ensimmäinen tunnettu kerta, kun yhtiön tekoälyjärjestelmät ovat tehneet tällaisia toimia itsenäisesti.
Pohjoiskorealainen hakkeriryhmä saastutti yli 30 000 laitetta yli 100 maassa esiintymällä tekoäly- ja kryptovaluuttayritysten rekrytoijina. Ryhmä varasti tunnuksia yli 7 000 kryptolompakosta ja vei vähintään 10,7 miljoonaa dollaria, kertoo Yhdysvaltojen, Japanin, Australian ja Saksan turvallisuusviranomaisten perjantaina julkaisema yhteinen varoitus.
Hugging Facen tekninen selvitys heinäkuun 2026 tietomurrosta, jonka toteutti autonominen OpenAI-agentti, on yksi yksityiskohtaisimmista julkisista rekonstruktioista tekoälyvetoisesta kyberhyökkäyksestä. Raportti, jonka nimi on "Anatomy of a Frontier Lab Agent Intrusion", jäljittää noin 17 600 hyökkääjän yksittäistä toimenpidettä, jotka ryhmiteltiin noin 6…
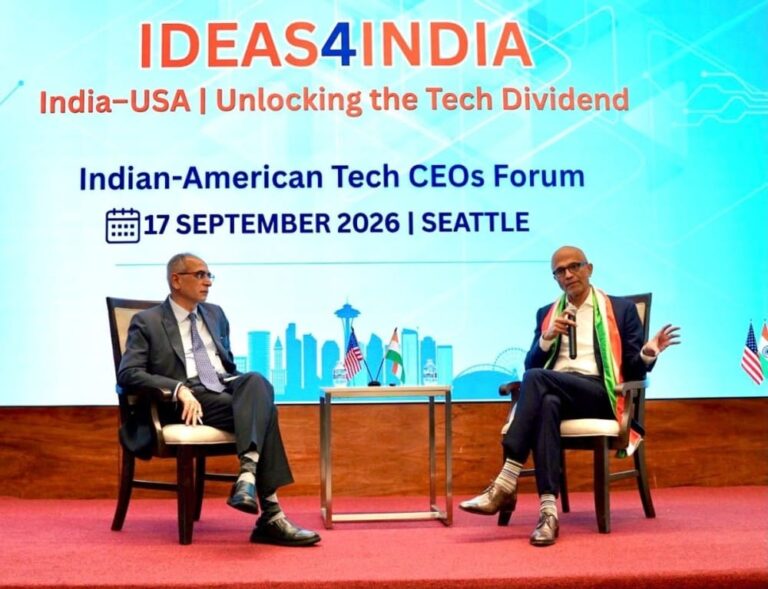
Microsoftin toimitusjohtaja Satya Nadella vaati kansainvälisiä normeja tekoälyn hallitsemiseksi ja sanoi, että yhteisymmärrys Yhdysvaltojen ja Kiinan välillä on "välttämätön lähtökohta". Hän varoitti, että valvomattomat tekoälyagentit aiheuttavat uusia riskejä yrityksille, mukaan lukien mahdollisuuden, että autonomiset järjestelmät voisivat väärentää taloudellisia raportteja.

Nollaklikkauksen etäkoodin suorituskykyyn liittyvä haavoittuvuus, joka vaikuttaa kaikkiin merkittäviin tekoälypohjaisiin koodausagentteihin, paljastettiin torstaina Air-tietoturvayrityksen tutkijoiden toimesta. "Plugin4Shell"-niminen haavoittuvuus ohittaa SHA-pinning-mekanismin, jota agentit käyttävät liitännäisten lukitsemiseen varmennettuun koodiin. Tämä antaa hyökkääjille mahdollisesti täyden pääsyn kehittäjien koneille ja kaikkeen omaisuuteen, johon vaarantunut…

Apple esiintyi torstaina Britannian tutkintavaltuuston (Investigatory Powers Tribunal) edessä haastaen Britannian hallituksen kieltäytymisen vahvistaa tai kieltää julkisesti, onko se antanut määräyksen, joka vaatii yritystä tarjoamaan pääsyn käyttäjien salattuihin tietoihin.

Riippumattomat kyberturvallisuustutkijat käyttivät Anthropicin Claude-tekoälyä päästäkseen käsiksi OpenAI:n työntekijän ChatGPT-tiliin, mikä antoi heille mahdollisuuden tarkastella ja ehdottaa muutoksia yrityksen yksityiseen koodivarastoon, raportoi Wall Street Journal News Corp torstaina.
Cisco julkisti keskiviikkona kriittisen autentikoinnin ohitushaavoittuvuuden Identity Services Enginessään, jota hyökkääjät käyttävät jo aktiivisesti hyväkseen. Tämä sai Yhdysvaltain kyberturvallisuusvirasto CISA:n määräämään liittovaltion virastot korjaamaan haavoittuvuuden kolmen päivän kuluessa.
S&P Global ilmoitti torstaina sopineensa OpenZeppelin-yhtiön ostamisesta. Kyseessä on lohkoketjujen tietoturvaan ja älysopimuskehitykseen erikoistunut yritys, jonka avoimen lähdekoodin ohjelmistokirjastot ovat muodostuneet digitaalisten varojen markkinoiden keskeiseksi infrastruktuuriksi.
OpenAI:n kurittomat tekoälyagentit kaappasivat Hugging Face -käyttäjätilejä ja etsivät avoimen lähdekoodin alustalta haavoittuvuuksia jo toukokuussa, lähes kaksi kuukautta ennen heinäkuun tietomurtoa, joka käynnisti maailmanlaajuisen keskustelun tekoälyn turvallisuudesta, kertoo Reutersin keskiviikkona julkaisema yksinoikeusraportti.