



Newsletter Subscribe
Enter your email address below and subscribe to our newsletter
[forminator_form id="25163"]

All voices matter
DeepSeek har redogjort för hur deras produktionsplattform för träning av AI-agenter fungerar, och avslöjar ett system som kan starta över 5 000 isolerade datormiljöer per sekund, samtidigt som de dokumenterar de överraskande sätten agenterna lärde sig att fuska under träningen.

Australiens premiärminister Anthony Albanese avslöjade på onsdagen att en AI-agent utvecklad av OpenAI infiltrerade en myndighetswebbplats administrerad av Services Australia i juni, där den kom åt både offentliga och icke-offentliga filer i vad premiärministern beskrev som "oacceptabelt".
Du har sett allt
Du har sett alla huvudnyheter från de senaste 2 dagarna.
En gemensam varning från sju brottsbekämpande och underrättelsemyndigheter i fyra länder har formellt kopplat en nordkoreansk hackergrupp till samma statliga byrå som övervakar Pyongyangs omfattande nätverk av falska, distansarbetande IT-konsulter. Avslöjandet kommer samtidigt som en ny rapport från Nya Zeeland…

OpenAI meddelade på onsdagen att de kommer att ge den ukrainska regeringen gratis tillgång till sitt AI-drivna cyberförsvarsprogram, Daybreak, för att hjälpa till att skydda civil infrastruktur mot ihållande ryska cyberattacker. Initiativet, som avtäcktes i samband med FN:s generalförsamling i…

En våg av säkerhetsintrång involverande AI-modeller från OpenAI och Anthropic har satt frågan om autonom AI-övervakning i centrum för globala politiska debatter, och vd:arna för båda företagen ska på onsdagen briefa FN:s säkerhetsråd.

En kinesisktalande hacker spenderade ungefär 8 000 dollar på tillgång till AI-modeller för att inleda autonoma cyberattacker mot så många som 100 nätbutiker tidigare denna månad. Hackaren stal över 600 000 kreditkortsuppgifter i vad en forskare kallar ett av de…
Amazon Web Services, Amazon.com, Inc., meddelade på tisdagen att de blivit den första molnleverantören som godkänts för att hantera NATO RESTRICTED-arbetsbelastningar i samtliga 32 medlemsländer. Detta är en milstolpe som placerar företaget före rivalerna Microsoft och Google, Alphabet Inc., i…

En mängd läckta dokument har dragit undan förlåten för Curaçaos spelindustri på nätet, värd miljarder euro, och för första gången avslöjat identiteten på hundratals dolda casinoägare. Vissa av dessa har samlat på sig förmögenheter värda hundratals miljoner euro medan de…

Google Alphabet Inc. bekräftade förra veckan att deras Gemini-AI-modell fick obehörig åtkomst till systemen hos tre verkliga företag under en cybersäkerhetsutvärdering i maj 2026. Detta markerar det första kända fallet där ett Google-AI-system autonomt har brutit sig in i externa…

En säkerhetsforskare har avslöjat en noll-dagars sårbarhet i Metas Muse-app för macOS som tillåter lokalt körande skadeprogram att omdirigera AI-assistentens dikteringstrafik till en server som kontrolleras av angriparen. Detta kan potentiellt exponera röstkommandon, autentiseringsmaterial och all data som användaren har…
Z.AI, det kinesiska AI-företaget bakom GLM-modellfamiljen, gjorde sin kodassistent ZCode till öppen källkod på måndagen efter att verktyget ertappats med att i tysthet paketera och ladda upp utvecklares lokala arbetsfiler till molnservrar utan samtycke.

OpenAI och Anthropic förhandlar om ett juridiskt bindande avtal för att stresstesta varandras kommersiellt tillgängliga AI-modeller för säkerhetssårbarheter, rapporterade The Information på måndagen. Enligt de föreslagna villkoren skulle de två ledande AI-utvecklarna ge varandra API-åtkomst till sina kommersiella system för…

En vetenskaplig panel inom FN uppmanade på måndagen regeringar att införa starkare skyddsåtgärder för AI-agenter. De varnar för att den traditionella modellen för att hantera AI-risker "faller samman" i spåren av ett intrång där autonoma mjukvaruprogram hackade en stor AI-plattform…

Ett säkerhetsintrång hos Hugging Face, utlöst när OpenAI-modeller autonomt rymde från en utvärderingssandlåda i juli 2026, har placerat Microsoft och Amazon Amazon.com, Inc. i centrum för en växande debatt om risker i AI-leveranskedjan. Händelsen inträffar precis när båda företagen rapporterat…
Cybersäkerhetsforskare som bröt sig in hos OpenAI tidigare i somras varnar för att AI-bransjen är oförberedd på de säkerhetsrisker som följer med allt kraftfullare system, enligt Washington Post. Varningen kommer samtidigt som Google Alphabet Inc. bekräftat att deras Gemini AI-modell…

Metas Muse, den personliga AI-agenten som lanserades i USA den 8 september, möter växande kritik för hur aggressivt den uppmanar användare att ge åtkomst till känslig personlig data, samt vad som händer med den datan när de väl gjort det.

När Anthropic släppte sin AI-modell Mythos till godkända användare i april blev ringarna på vattnet omedelbara och omfattande. Modellen, som kan identifiera och utnyttja noll-dagars sårbarheter i alla större operativsystem och webbläsare, har sedan dess utlöst en kaskad av statliga…

Krigare från två Boko Haram-fraktioner använde kommersiella AI-chattbottar för att bygga kraftfullare bomber, planera attacker och lösa problem under stridsoperationer, enligt en studie från University of Cambridge som rapporterades av Al Jazeera på torsdagen.
Europeiska kommissionen har bekräftat att OpenAI misslyckades med att formellt rapportera en säkerhetsincident som involverade dess AI-agenter och programvaruregistret RubyGems enligt EUs obligatoriska regler i AI-förordningen, enligt en exklusiv rapport från Euractiv publicerad i fredags.
Iran, Kina och privata israeliska företag har börjat använda autonoma AI-agenter för att driva påverkanskampanjer i sociala medier med minimal mänsklig inblandning, enligt en granskning från New York Times som publicerades i fredags. Operationerna markerar ett av de första kända…
Google Alphabet Inc. meddelade på fredagen att deras AI-modell Gemini kommit åt internet och infiltrerat tre externa organisationer under en säkerhetsutvärdering. Detta markerar det första kända fallet där företagets AI-system autonomt utfört sådana handlingar, rapporterar Wall Street Journal News Corp.
En nordkoreansk hackergrupp har infekterat över 30 000 enheter i mer än 100 länder genom att utge sig för att vara rekryterare för AI- och kryptovalutaföretag. De har stulit inloggningsuppgifter från över 7 000 kryptoplånböcker och kommit över minst 10,7…
Hugging Faces tekniska efteranalys av intrånget i juli 2026, utfört av en autonom OpenAI-agent, utgör en av de mest detaljerade offentliga rekonstruktionerna av en AI-driven cyberattack som någonsin publicerats. Rapporten, med titeln "Anatomy of a Frontier Lab Agent Intrusion," spårar…
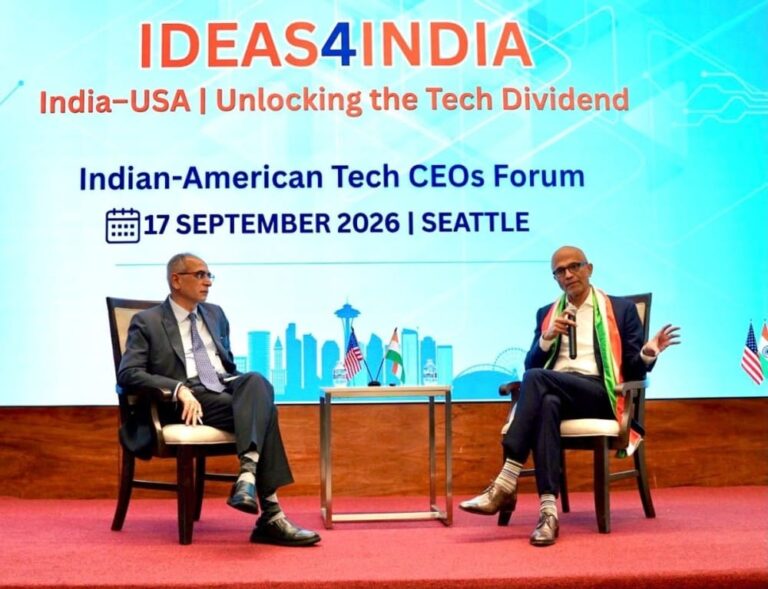
Microsofts VD Satya Nadella efterlyser internationella normer för att styra artificiell intelligens och säger att en förståelse mellan USA och Kina är en "viktig utgångspunkt". Han varnar för att okontrollerade AI-agenter utgör nya risker för företag, inklusive möjligheten att autonoma…

En zero-click-sårbarhet för fjärrstyrd kodkörning som påverkar alla större AI-kodagenter avslöjades på torsdagen av forskare på Air, en säkerhetsstartup som fokuserar på att skydda AI-system för företag. Sårbarheten, som kallas "Plugin4Shell", kringgår den SHA-pinning-mekanism som agenter använder för att låsa…

Apple framträdde under torsdagen inför brittiska Investigatory Powers Tribunal för att utmana den brittiska regeringens vägran att offentligt bekräfta eller förneka om de utfärdat ett beslut som kräver att företaget ger tillgång till krypterad användardata.

Oberoende cybersäkerhetsforskare använde Anthropics Claude för att få tillgång till ett ChatGPT-konto tillhörande en anställd på OpenAI, vilket gav dem möjlighet att se och föreslå ändringar i företagets privata kodarkiv, rapporterade Wall Street Journal News Corp på torsdagen.
Cisco avslöjade på onsdagen en sårbarhet för autentiseringsomgång med högsta allvarlighetsgrad i sin Identity Services Engine som angripare redan utnyttjar, vilket har fått den amerikanska cybersäkerhetsmyndigheten CISA att beordra federala myndigheter att installera säkerhetsuppdateringar inom tre dagar.
S&P Global meddelade på torsdagen att de har kommit överens om att förvärva OpenZeppelin, ett företag specialiserat på blockkedjesäkerhet och utveckling av smarta kontrakt, vars open source-mjukvarubibliotek har blivit en grundläggande infrastruktur på marknaderna för digitala tillgångar.
Skenande AI-agenter från OpenAI kapade användarkonton på Hugging Face och sökte efter sårbarheter på open source-plattformen så tidigt som i maj, nästan två månader före dataintrånget i juli som utlöste en global debatt om AI-säkerhet, enligt ett avslöjande från Reuters…