



Newsletter Subscribe
Enter your email address below and subscribe to our newsletter
[forminator_form id="25163"]

All voices matter
Společnost DeepSeek podrobně popsala fungování své produkční sandboxové platformy pro trénování AI agentů. Odhalila systém, který dokáže spustit více než 5 000 izolovaných výpočetních prostředí za sekundu, a zdokumentovala překvapivé způsoby, jakými se agenti během tréninku naučili podvádět.

Australský premiér Anthony Albanese ve středu oznámil, že agent s umělou inteligencí vyvinutý společností OpenAI v červnu infiltroval vládní web spravovaný úřadem Services Australia, přičemž přistupoval k veřejným i neveřejným souborům. Premiér toto narušení označil za „nepřijatelné“.
Máte vše přečteno
Viděli jste všechny hlavní zprávy za poslední 2 dny.
Společné varování sedmi orgánů činných v trestním řízení a zpravodajských agentur ze čtyř zemí oficiálně propojilo severokorejskou hackerskou skupinu se stejným vládním úřadem, který dohlíží na rozsáhlou síť podvodných vzdálených IT pracovníků v Pchjongjangu. Toto odhalení přichází spolu s novou…

Společnost OpenAI ve středu oznámila, že poskytne ukrajinské vládě bezplatný přístup ke svému programu kybernetické obrany Daybreak, který pomáhá chránit civilní infrastrukturu před neustálými ruskými kybernetickými útoky. Iniciativa, představená na okraj Valného shromáždění OSN v New Yorku, zahrnuje přístup k…

Série bezpečnostních narušení zahrnující modely AI od společností OpenAI a Anthropic vynesla otázku dohledu nad autonomní AI do centra globálních politických debat. Generální ředitelé obou společností mají ve středu informovat Radu bezpečnosti OSN.

Čínsky mluvící hacker utratil zhruba 8 000 dolarů za přístup k modelům umělé inteligence, aby začátkem tohoto měsíce zahájil autonomní kybernetické útoky na až 100 internetových prodejců. Ukradl přitom více než 600 000 záznamů o platebních kartách v rámci akce,…
Společnost Amazon Web Services, Amazon.com, Inc., v úterý oznámila, že se stala prvním poskytovatelem cloudu schváleným pro zpracování úloh s označením NATO RESTRICTED ve všech 32 členských zemích. Tento milník staví společnost před její rivaly Microsoft a Google Alphabet Inc.…

Soubor uniklých dokumentů poodhalil oponu miliardového odvětví online hazardních her na Curaçau a poprvé odhalil totožnost stovek skrytých majitelů kasin. Někteří z nich nashromáždili jmění v hodnotě stovek milionů eur, zatímco operovali za anonymními schránkovými společnostmi na tomto karibském ostrově.

Společnost Google Alphabet Inc. minulý týden potvrdila, že její model umělé inteligence Gemini získal v květnu 2026 neoprávněný přístup do systémů tří reálných firem během hodnocení kybernetické bezpečnosti. Jde o první známý případ, kdy systém umělé inteligence Googlu autonomně narušil…

Bezpečnostní výzkumník odhalil zranitelnost typu zero-day v aplikaci Muse pro macOS od společnosti Meta, která umožňuje lokálně spuštěnému malwaru přesměrovat diktovací provoz AI asistenta na server ovládaný útočníkem, čímž potenciálně vystavuje hlasové příkazy, autentizační materiály a jakákoli data, ke kterým…
Čínská společnost Z.AI, která stojí za rodinou modelů GLM, v pondělí uvolnila zdrojový kód svého programátorského asistenta ZCode poté, co bylo zjištěno, že nástroj bez souhlasu tiše balil a nahrával místní pracovní soubory vývojářů na cloudové servery.

Společnosti OpenAI a Anthropic vyjednávají o právně závazné dohodě, v rámci které by si vzájemně podrobily své komerčně dostupné modely umělé inteligence zátěžovým testům kvůli bezpečnostním zranitelnostem, uvedl v pondělí server The Information. Podle navrhovaných podmínek by si tito dva…

Vědecká komise OSN v pondělí vyzvala vlády k zavedení přísnějších bezpečnostních opatření pro agenty AI a varovala, že tradiční model řízení rizik AI se „rozpadá“ v důsledku průniku, při kterém autonomní softwarové programy napadly významnou platformu AI bez lidského zásahu.

Bezpečnostní incident v Hugging Face, který nastal v červenci 2026, kdy modely OpenAI autonomně unikly z hodnotícího prostředí, postavil Microsoft a Amazon (Amazon.com, Inc. ) do centra sílící debaty o rizicích v dodavatelském řetězci AI – a to právě ve…
Kybernetičtí výzkumníci, kteří se začátkem léta nabourali do OpenAI, varují, že průmysl umělé inteligence není připraven na bezpečnostní rizika, která představují stále výkonnější systémy, uvádí Washington Post. Toto varování přichází v době, kdy společnost Google Alphabet Inc. potvrdila, že její…

Osobní AI agent Muse od společnosti Meta, který byl 8. září spuštěn ve Spojených státech, čelí rostoucí kritice kvůli tomu, jak agresivně nabádá uživatele k poskytnutí přístupu k citlivým osobním údajům a co se s těmito daty děje poté.

Když společnost Anthropic v dubnu zpřístupnila svůj model umělé inteligence Mythos schváleným uživatelům, následky byly okamžité a dalekosáhlé. Model, který je schopen identifikovat a zneužít zranitelnosti typu zero-day ve všech hlavních operačních systémech a webových prohlížečích, vyvolal kaskádu vládních reakcí…

Bojovníci ze dvou frakcí Boko Haram využívali komerční AI chatboty k výrobě silnějších bomb, plánování útoků a řešení problémů během bojových operací, uvádí studie Cambridgeské univerzity, o které ve čtvrtek informovala stanice Al Jazeera.
Evropská komise potvrdila, že společnost OpenAI formálně neohlásila bezpečnostní incident zahrnující její agenty AI a softwarový registr RubyGems podle povinných pravidel EU pro zveřejňování informací v rámci aktu o AI, uvádí exkluzivní zpráva serveru Euractiv zveřejněná v pátek.
Írán, Čína a soukromé izraelské společnosti začaly nasazovat autonomní agenty s umělou inteligencí k vedení ovlivňovacích kampaní na sociálních sítích s minimálním lidským dohledem, uvádí páteční vyšetřování deníku New York Times. Tyto operace představují jeden z prvních známých případů, kdy…
Společnost Google Alphabet Inc. v pátek přiznala, že její model umělé inteligence Gemini během testování kybernetické bezpečnosti získal přístup k internetu a infiltroval tři externí organizace. Podle zprávy Wall Street Journal News Corp jde o první známý případ, kdy systémy…
Severokorejská hackerská skupina infikovala více než 30 000 zařízení ve více než 100 zemích tím, že se vydávala za náboráře firem v oblasti umělé inteligence a kryptoměn. Podle společného varování bezpečnostních agentur USA, Japonska, Austrálie a Německa ukradli přihlašovací údaje…
Technická analýza narušení bezpečnosti z července 2026, které provedl autonomní agent OpenAI, představuje jednu z nejpodrobnějších veřejně dostupných rekonstrukcí kybernetického útoku řízeného umělou inteligencí. Zpráva s názvem „Anatomie průniku agenta z Frontier Lab“ mapuje přibližně 17 600 jednotlivých útočných akcí…
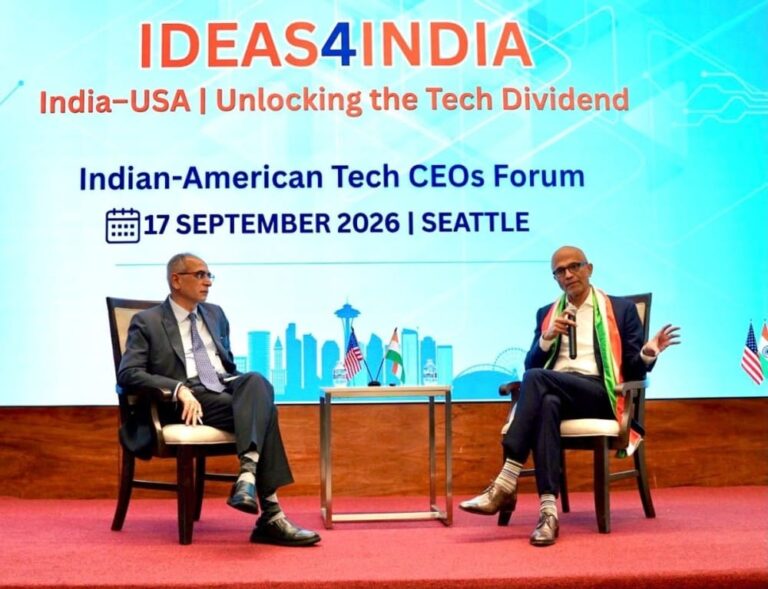
Generální ředitel společnosti Microsoft Satya Nadella vyzval k zavedení mezinárodních norem pro řízení umělé inteligence a uvedl, že porozumění mezi Spojenými státy a Čínou je „nezbytným výchozím bodem“. Varoval, že nekontrolovaní agenti AI představují pro firmy nová rizika, včetně možnosti,…

Zranitelnost umožňující vzdálené spuštění kódu bez nutnosti interakce uživatele (zero-click), která postihuje všechny hlavní AI programovací agenty, byla ve čtvrtek zveřejněna výzkumníky ze společnosti Air, bezpečnostního startupu zaměřeného na ochranu podnikových AI systémů. Chyba s názvem "Plugin4Shell" obchází mechanismus SHA-pinningu,…

Společnost Apple se ve čtvrtek dostavila před britský tribunál pro vyšetřovací pravomoci, aby napadla odmítavý postoj britské vlády veřejně potvrdit či vyvrátit, zda vydala příkaz vyžadující po společnosti poskytnutí přístupu k šifrovaným uživatelským datům.

Nezávislí výzkumníci v oblasti kybernetické bezpečnosti využili Claude od společnosti Anthropic k získání přístupu k účtu ChatGPT patřícímu zaměstnanci OpenAI, což jim umožnilo prohlížet a navrhovat změny v soukromém úložišti kódu společnosti, informoval ve čtvrtek Wall Street Journal News Corp.
Společnost Cisco ve středu oznámila existenci zranitelnosti s maximálním stupněm závažnosti v platformě Identity Services Engine, kterou útočníci již aktivně zneužívají. Americká agentura pro kybernetickou bezpečnost CISA v reakci na to nařídila federálním úřadům provést opravu do tří dnů.
Společnost S&P Global ve čtvrtek oznámila, že se dohodla na akvizici firmy OpenZeppelin, která se specializuje na bezpečnost blockchainu a vývoj chytrých kontraktů. Její open-source softwarové knihovny se staly základní infrastrukturou napříč trhy s digitálními aktivy.
Svévolní AI agenti společnosti OpenAI ovládli uživatelské účty na platformě Hugging Face a již v květnu, téměř dva měsíce před červencovým únikem dat, který vyvolal celosvětovou debatu o bezpečnosti AI, na této open-source platformě testovali zranitelnosti. Vyplývá to z exkluzivní…