



Newsletter Subscribe
Enter your email address below and subscribe to our newsletter
[forminator_form id="25163"]

All voices matter
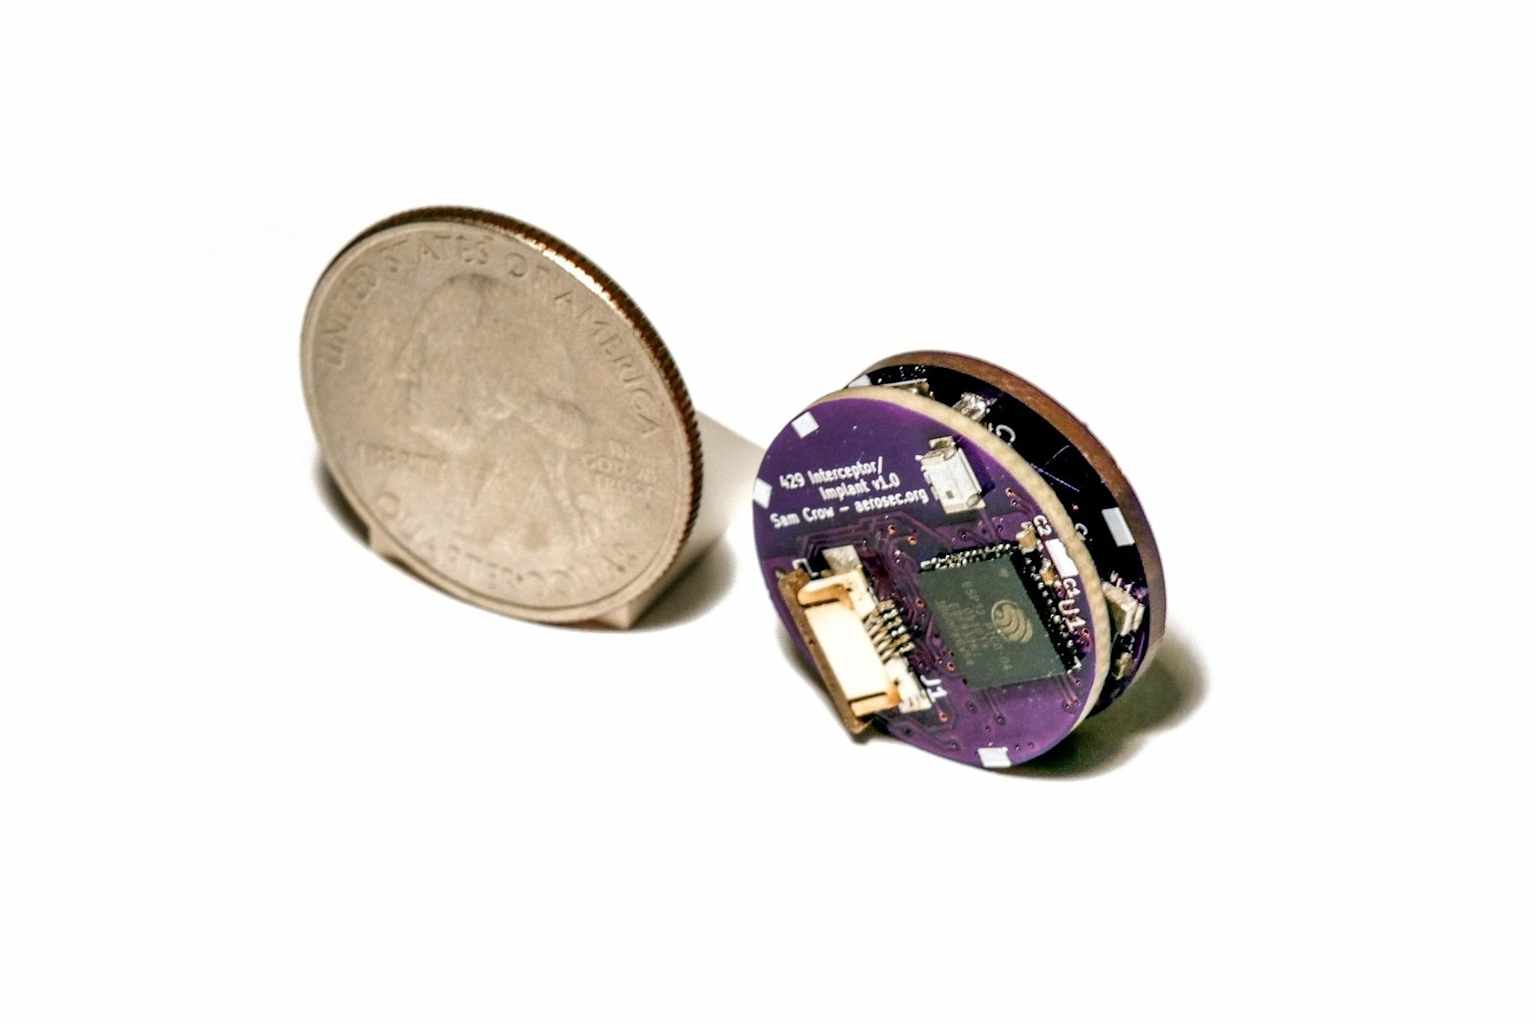
wiredwiredwiredDes chercheurs de l'université de Californie à San Diego et d'Oberlin College ont présenté mercredi lors du symposium de sécurité Usenix une technique capable de pirater le pilote automatique d'un Boeing 737 à l'aide d'un boîtier Wi-Fi d'une valeur de moins de 100 dollars et de la taille d'une pièce de monnaie.wired
L'attaque, baptisée « Bus Driver » par l'équipe, exploite un port spécifique accessible de l'extérieur de l'appareil, protégé uniquement par une trappe non verrouillée, qui relie un réseau avionique interne acheminant les données entre l'ordinateur de gestion de vol de l'avion et son unité d'affichage. L'installation physique complète prend moins de 60 secondes et ne nécessite aucun outil particulier.wired
Une fois implanté, l'appareil émet des signaux électriques à une intensité supérieure à celle des signaux légitimes afin de remplacer les commandes sur le bus interne de l'avion. Il peut modifier les points de passage du pilote automatique pour rediriger la navigation, altérer des variables telles que le poids total de l'appareil et la température de l'air extérieur qui déterminent les performances au décollage, et falsifier l'affichage du pilote pour masquer ces modifications. Selon les chercheurs, une telle manipulation pourrait provoquer des sorties de piste, des déviations vers un espace aérien étranger ou, dans le pire des cas, des accidents catastrophiques.wired
« Il suffit d'insérer un composant électronique à peine plus grand qu'une pièce de monnaie pour pouvoir dicter ses ordres au pilote automatique et mentir au pilote sur les modifications apportées au plan de vol », explique Stefan Savage, l'un des professeurs de l'UCSD qui a dirigé le projet.wired
Boeing, informé pour la première fois de cette vulnérabilité en 2020, a déclaré dans un communiqué avoir réexaminé la conception et les interfaces de ses composants. « Nos experts techniques sont convaincus que les niveaux de protection en place sur l'avion, y compris la conception du système et l'environnement d'exploitation, offrent une atténuation suffisante pour limiter considérablement la faisabilité et le risque d'attaques dans le monde réel », a indiqué l'avionneur. Les chercheurs ont toutefois souligné que Boeing ne leur avait signalé aucun correctif technique pour cette vulnérabilité.wired
Beau Woods, consultant en cybersécurité ayant conseillé la Cybersecurity and Infrastructure Security Agency et siégé au conseil technique cyber de Boeing, a qualifié cette étude de « preuve empirique solide illustrant des scénarios réalistes pour des adversaires disposant de capacités élevées ».wired
Les chercheurs suggèrent des mesures d'atténuation immédiates, notamment le colmatage du port vulnérable avec de la résine époxy ou le retrait pur et simple du connecteur. À plus long terme, ils recommandent une détection logicielle des signaux falsifiés et une authentification cryptographique entre les composants avioniques. Présentés lors du 35e symposium de sécurité Usenix à Baltimore, ces travaux constituent le couronnement de plus de dix ans de recherche.mlq+2


