



Newsletter Subscribe
Enter your email address below and subscribe to our newsletter
[forminator_form id="25163"]
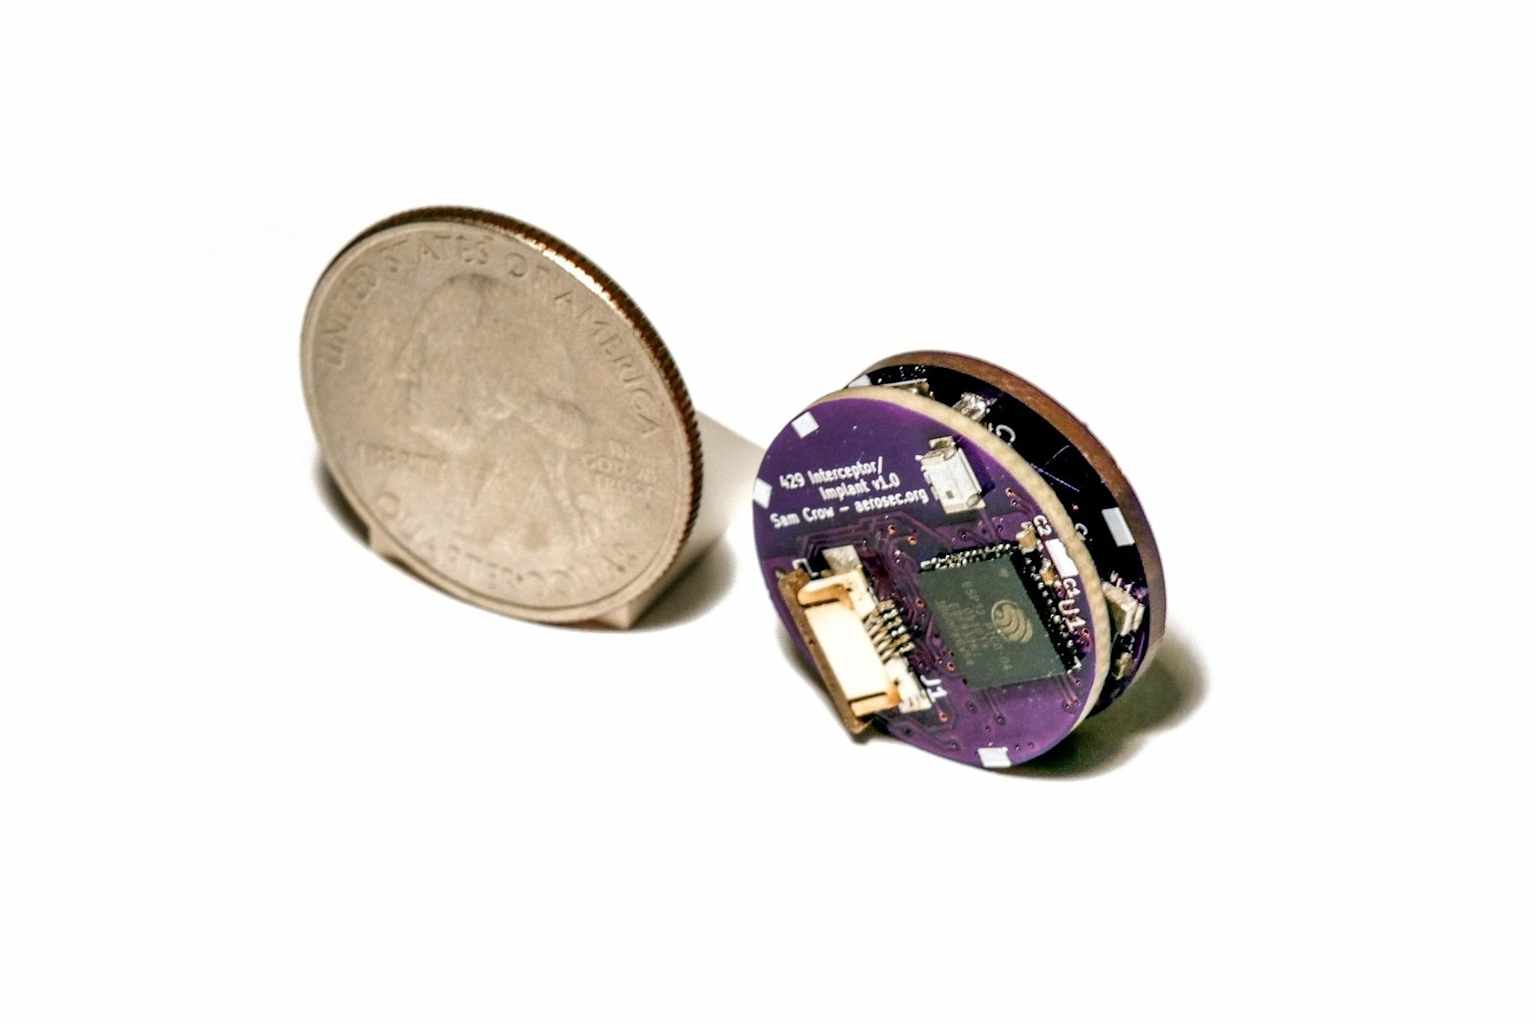
wiredwiredwiredკალიფორნიის უნივერსიტეტისა (სან-დიეგო) და ობერლინის კოლეჯის მკვლევრებმა ოთხშაბათს, Usenix Security-ის სიმპოზიუმზე წარმოადგინეს მეთოდი, რომელსაც Boeing 737-ის ავტოპილოტის ხელში ჩაგდება შეუძლია. ამისთვის გამოიყენება Wi-Fi მხარდაჭერის მქონე მონეტის ზომის მოწყობილობა, რომლის დამზადებაც 100 დოლარზე ნაკლები ჯდება.wired
თავდასხმა, რომელსაც ჯგუფმა "Bus Driver" უწოდა, იყენებს თვითმფრინავის გარეთ არსებულ კონკრეტულ პორტს, რომელიც მხოლოდ დაუკეტავი ლუქითაა დაცული. ეს პორტი უკავშირდება შიდა ავიონიკის ქსელს, რომელსაც მონაცემები გადააქვს თვითმფრინავის ფრენის მართვის კომპიუტერსა და მრავალფუნქციურ საკონტროლო ეკრანს შორის. მოწყობილობის ფიზიკურ მონტაჟს 60 წამზე ნაკლები სჭირდება და არ მოითხოვს სპეციალურ ინსტრუმენტებს.wired
დაყენების შემდეგ მოწყობილობა აგზავნის ელექტრონულ სიგნალებს უფრო მაღალი დენის ძალის გამოყენებით, ვიდრე სტანდარტული სიგნალებია, რათა შეცვალოს ბრძანებები თვითმფრინავის შიდა სისტემაში. მას შეუძლია შეცვალოს ავტოპილოტის მარშრუტის წერტილები ნავიგაციის გადასამართავად, შეცვალოს ისეთი ცვლადები, როგორებიცაა თვითმფრინავის მთლიანი წონა და ჰაერის გარეგანი ტემპერატურა, რომლებიც აფრენის პარამეტრებს განსაზღვრავს, და გააყალბოს პილოტის ეკრანის მონაცემები ამ ცვლილებების დასამალად. მკვლევრების თქმით, ასეთმა ჩარევამ შესაძლოა გამოიწვიოს ასაფრენი ბილიკიდან გადასვლა, უცხოურ საჰაერო სივრცეში გადახვევა ან, უარეს შემთხვევაში, კატასტროფული ავარია.wired
"შეგიძლიათ ჩასვათ მონეტაზე ოდნავ დიდი ელექტრონული მოწყობილობა, რომელიც საშუალებას გაძლევთ ფაქტობრივად უბრძანოთ ავტოპილოტს რა გააკეთოს და მოატყუოთ პილოტი ფრენის გეგმის ცვლილებების შესახებ", განაცხადა სტეფან სევეჯმა, UCSD-ის ერთ-ერთმა პროფესორმა, რომელიც პროექტს ხელმძღვანელობდა.wired
Boeing-მა, რომელსაც ხარვეზის შესახებ პირველად 2020 წელს ეცნობა, განაცხადა, რომ გადახედეს კომპონენტების დიზაინსა და ინტერფეისებს. "ჩვენი ტექნიკური ექსპერტები დარწმუნებულნი არიან, რომ თვითმფრინავზე არსებული დაცვის შრეები, მათ შორის სისტემის დიზაინსა და საექსპლუატაციო გარემოში, უზრუნველყოფს საკმარის შემცირებას, რათა მნიშვნელოვნად შეზღუდოს რეალური თავდასხმების განხორციელებადობა და რისკი", აცხადებს კომპანია. მკვლევრებმა აღნიშნეს, რომ Boeing-ს მათთვის ხარვეზის რაიმე ტექნიკური გამოსწორების შესახებ არ უცნობებია.wired
ბო ვუდსმა, კიბერუსაფრთხოების კონსულტანტმა, რომელიც CISA-ს უწევდა კონსულტაციას და Boeing-ის ინდუსტრიულ კიბერტექნიკურ საბჭოში მუშაობდა, კვლევას უწოდა "მყარი ემპირიული მტკიცებულება მაღალი შესაძლებლობების მქონე მოწინააღმდეგეების რეალისტური სცენარების შესახებ".wired
მკვლევრები გვთავაზობენ დაუყოვნებლივ ზომებს, მათ შორის მოწყვლადი პორტის ეპოქსიდის წებოთი დალუქვის ან კონექტორის სრულად ამოღების სახით. უფრო გრძელვადიან პერსპექტივაში ისინი რეკომენდაციას უწევენ გაყალბებული სიგნალების პროგრამულ გამოვლენასა და ავიონიკის კომპონენტებს შორის კრიპტოგრაფიულ ავთენტიფიკაციას. ნამუშევარი, რომელიც ბალტიმორში, Usenix Security-ის 35-ე სიმპოზიუმზე წარადგინეს, ათ წელზე მეტი ხნის კვლევის შედეგია.mlq+2



