



Newsletter Subscribe
Enter your email address below and subscribe to our newsletter
[forminator_form id="25163"]

All voices matter
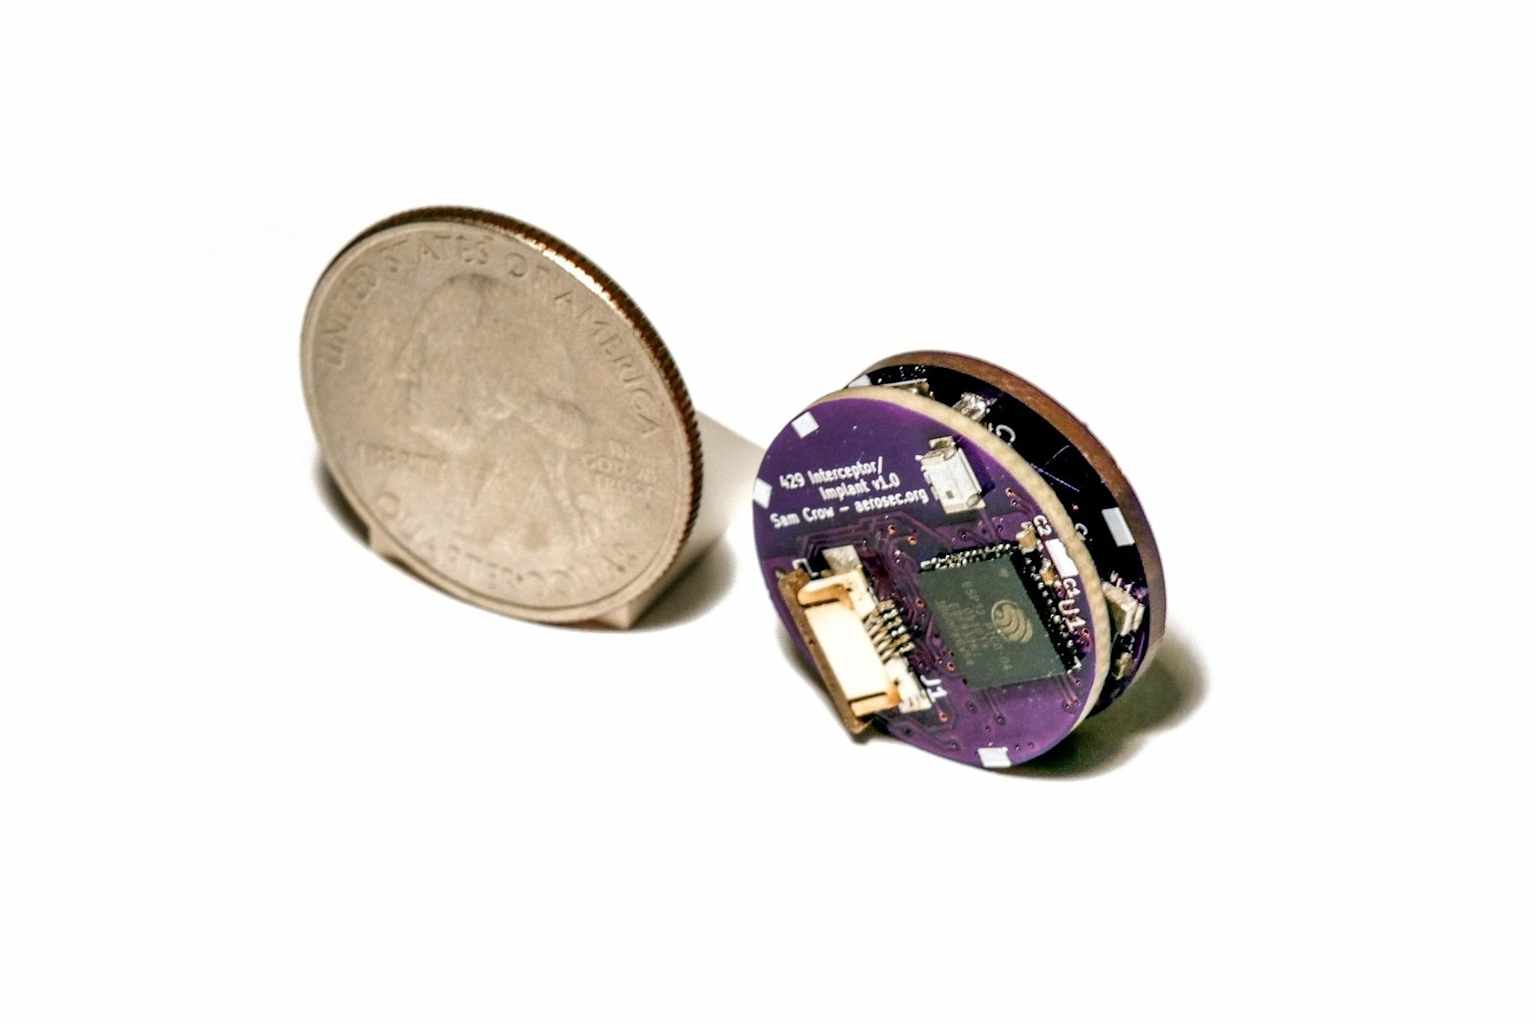
wiredwiredwiredForscher der University of California in San Diego und des Oberlin College stellten am Mittwoch auf dem Usenix Security Symposium eine Technik vor, mit der der Autopilot einer Boeing 737 mithilfe eines WLAN-fähigen Geräts gekapert werden kann, das etwa so groß wie eine Münze ist und in der Herstellung weniger als 100 US-Dollar kostet.wired
Der Angriff, den das Team "Bus Driver" taufte, nutzt einen bestimmten, von außen zugänglichen Anschluss am Flugzeug aus, der nur durch eine unverschlossene Klappe geschützt ist und zu einem internen Avioniknetzwerk führt, das Daten zwischen dem Flight Management Computer und der Multipurpose Control Display Unit überträgt. Die gesamte physische Installation dauert weniger als 60 Sekunden und erfordert kein Spezialwerkzeug.wired
Sobald das Gerät platziert ist, sendet es elektrische Signale mit einer höheren Stromstärke als die legitimen Signale, um Befehle auf dem internen Bus des Flugzeugs zu überschreiben. Es kann Navigationspunkte des Autopiloten ändern, um den Flug umzuleiten, Variablen wie das Gesamtgewicht des Flugzeugs und die Außenlufttemperatur anpassen, die die Startleistung bestimmen, und die Anzeige des Piloten fälschen, um diese Änderungen zu verbergen. Laut den Forschern könnte eine solche Manipulation dazu führen, dass Flugzeuge über die Landebahn hinausschießen, in fremden Luftraum abweichen oder im schlimmsten Fall abstürzen.wired
"Man kann ein Stück Elektronik hineinstecken, das etwas größer als eine Münze ist, mit dem man dem Autopiloten im Grunde sagen kann, was er tun soll, und den Piloten über Änderungen am Flugplan anlügen kann", sagte Stefan Savage, einer der UCSD-Professoren, die das Projekt leiteten.wired
Boeing, das 2020 erstmals über die Schwachstelle informiert wurde, erklärte in einer Stellungnahme, dass das Unternehmen seine Komponentendesigns und Schnittstellen überprüft habe. "Unsere technischen Experten sind zuversichtlich, dass die Schutzschichten im Flugzeug, einschließlich der Systemarchitektur und der Betriebsumgebung, eine ausreichende Eindämmung bieten, um die Machbarkeit und das Risiko realer Angriffe erheblich einschränken", hieß es seitens des Unternehmens. Die Forscher merkten an, dass Boeing sie über keine technische Behebung der Schwachstelle informiert habe.wired
Beau Woods, ein Cybersicherheitsberater, der die Cybersecurity and Infrastructure Security Agency beraten hat und im Industry Cyber Technical Council von Boeing saß, nannte das Papier "solide empirische Beweise für einige realistische Szenarien bei hochfunktionalen Angreifern".wired
Die Forscher schlagen unmittelbare Gegenmaßnahmen vor, wie etwa das Verschließen des anfälligen Anschlusses mit Epoxidharz oder das vollständige Entfernen des Steckers. Längerfristig empfehlen sie eine softwarebasierte Erkennung gefälschter Signale und eine kryptografische Authentifizierung zwischen Avionikkomponenten. Die Arbeit, die auf dem 35. Usenix Security Symposium in Baltimore vorgestellt wurde, ist der Höhepunkt von mehr als einem Jahrzehnt Forschung.mlq+2


