



Newsletter Subscribe
Enter your email address below and subscribe to our newsletter
[forminator_form id="25163"]

All voices matter
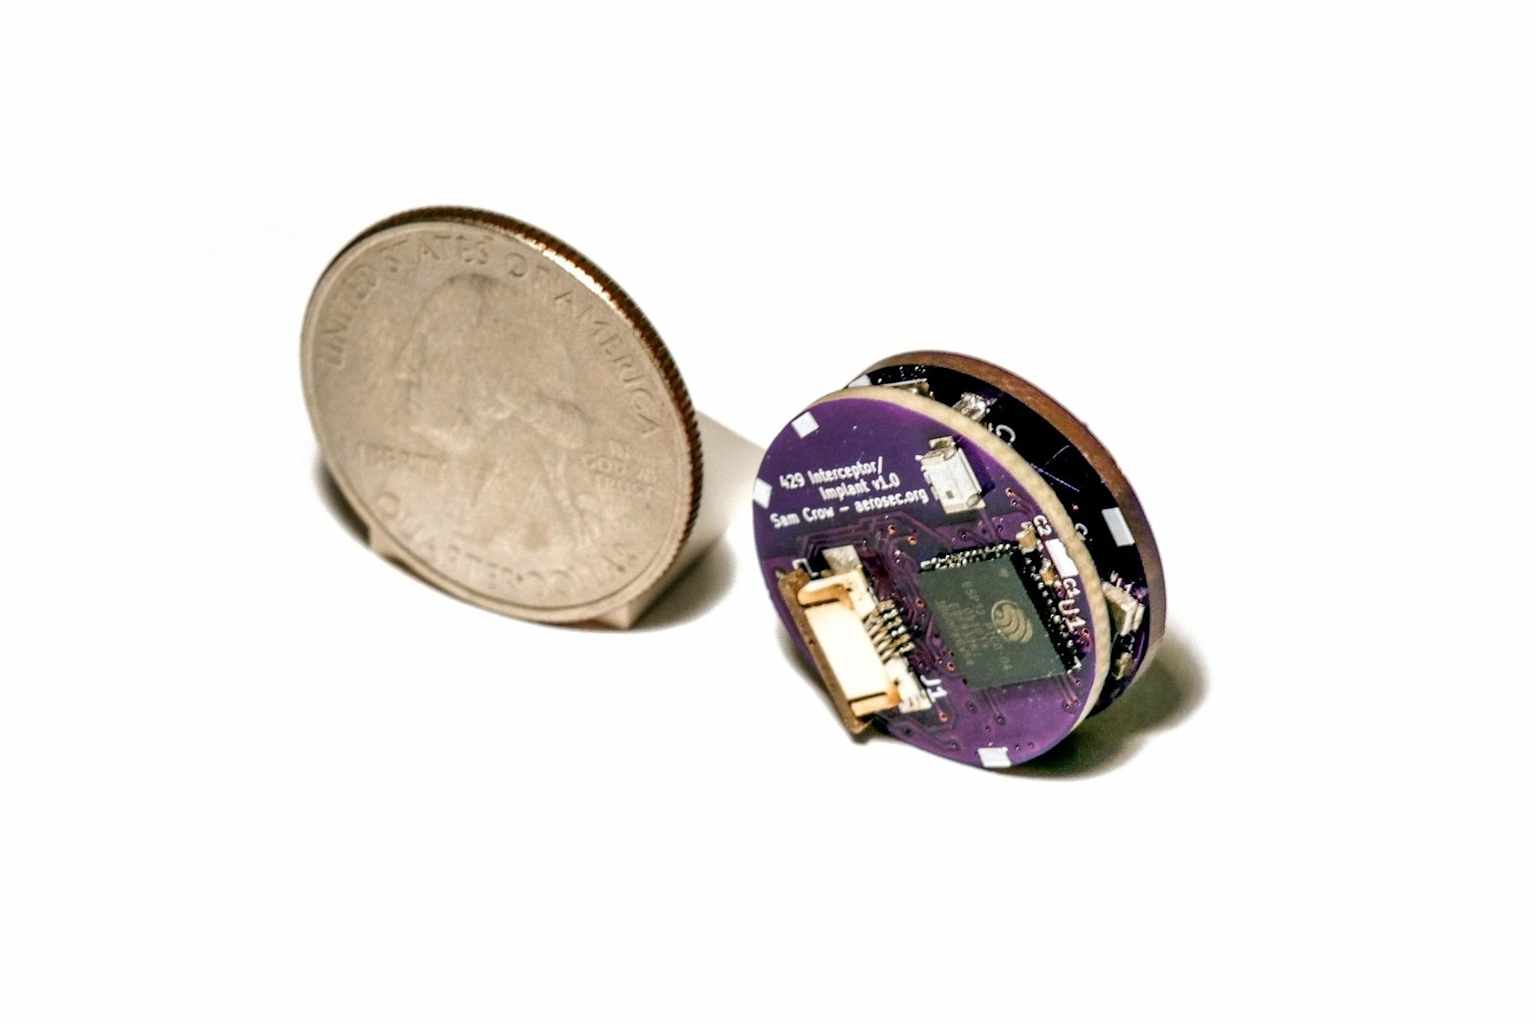
wiredwiredwiredCalifornia San Diegon yliopiston ja Oberlin Collegen tutkijat esittelivät keskiviikkona Usenix Security Symposium -tapahtumassa tekniikan, jolla voidaan kaapata Boeing 737 -koneen automaattiohjaus. Menetelmässä käytetään noin kolikon kokoista, Wi-Fi-yhteydellä varustettua laitetta, jonka valmistus maksaa alle 100 dollaria.wired
Hyökkäys, jolle tiimi antoi nimen "Bus Driver", hyödyntää lentokoneessa olevaa ulkoista porttia, jota suojaa vain lukitsematon luukku. Portti yhdistää koneen sisäiseen avionikkaverkkoon, joka välittää tietoa lennonhallintatietokoneen (Flight Management Computer) ja monikäyttöisen ohjausnäytön (Multipurpose Control Display Unit) välillä. Koko fyysinen asennus kestää alle 60 sekuntia eikä vaadi erikoistyökaluja.wired
Kun laite on asennettu, se lähettää sähkösignaaleja tavanomaista suuremmalla virralla ja ohittaa koneen sisäisen väylän komennot. Se voi muuttaa automaattiohjauksen reittipisteitä reitin ohjaamiseksi uudelleen, muuttaa lentoonlähtösuorituskykyyn vaikuttavia muuttujia kuten koneen kokonaispainoa ja ulkoilman lämpötilaa sekä väärentää pilotin näyttöä muutosten piilottamiseksi. Tutkijoiden mukaan tällainen peukalointi voisi aiheuttaa kiitotieltä suistumisia, joutumista vieraan valtion ilmatilaan tai pahimmassa tapauksessa katastrofaalisia maahansyöksyjä.wired
"Koneeseen voi sujauttaa kolikkoa hieman suuremman elektroniikkalaitteen, jonka avulla automaattiohjaukselle voi käytännössä sanella komentoja ja valhetella pilotille lentosuunnitelman muutoksista", sanoi projektia johtanut UCSD:n professori Stefan Savage.wired
Boeing, jolle ilmoitettiin haavoittuvuudesta ensimmäisen kerran vuonna 2020, kertoi tiedotteessaan käyneensä läpi komponenttiensa suunnittelun ja liitännät. "Tekniset asiantuntijamme ovat varmoja siitä, että lentokoneen nykyiset suojaustasot, mukaan lukien järjestelmäsuunnittelu ja toimintaympäristö, tarjoavat riittävän suojan rajoittamaan merkittävästi todellisten hyökkäysten toteutettavuutta ja riskiä", yhtiö ilmoitti. Tutkijat huomauttivat, ettei Boeing ole kertonut heille mistään teknisestä korjauksesta haavoittuvuuteen.wired
Yhdysvaltain kyberturvallisuusvirasto CISA:a konsultoinut ja Boeingin alan kyberteknisessä neuvostossa toiminut kyberturvallisuusasiantuntija Beau Woods piti tutkimusta "vahvana empiirisenä näyttönä realistisista skenaarioista, joissa toimijalla on korkea suorituskyky".wired
Tutkijat ehdottavat välittömiksi suojatoimiksi haavoittuvan portin tukkimista epoksilla tai liittimen poistamista kokonaan. Pidemmällä aikavälillä he suosittelevat väärennettyjen signaalien ohjelmistopohjaista tunnistusta ja kryptografista autentikointia avionikkakomponenttien välillä. Baltimoren 35. Usenix Security Symposiumissa esitelty työ on yli vuosikymmenen tutkimuksen huipentuma.mlq+2


