



Newsletter Subscribe
Enter your email address below and subscribe to our newsletter
[forminator_form id="25163"]

All voices matter
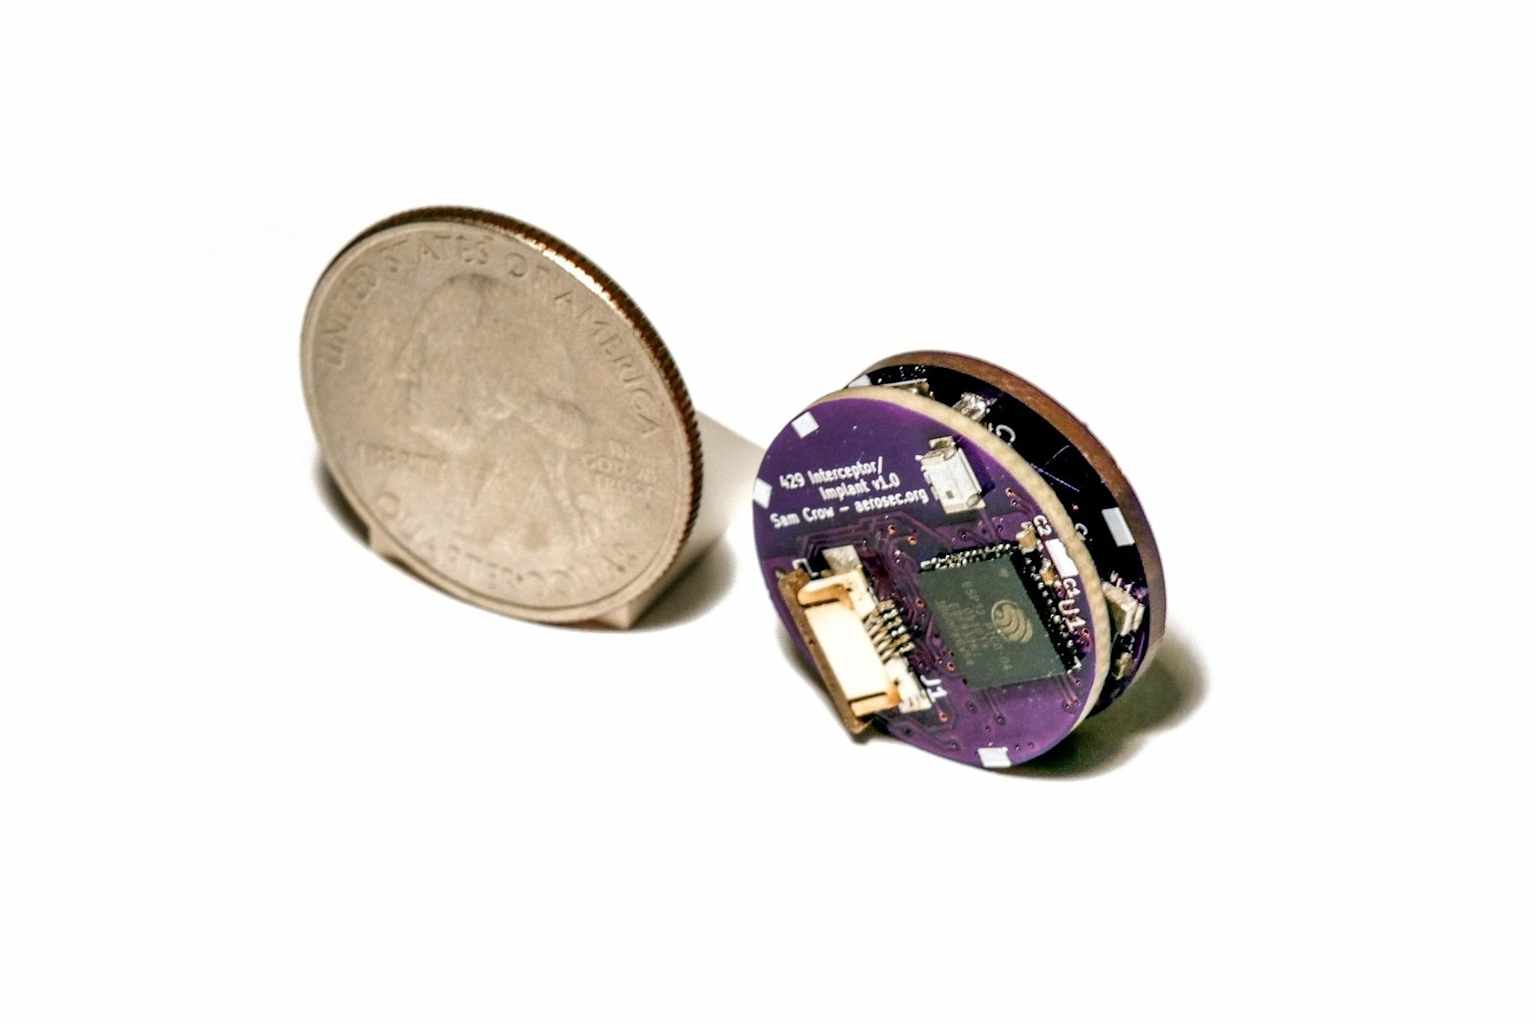
wiredwiredwiredUniversity of California San Diego ve Oberlin College'dan araştırmacılar, Çarşamba günü Usenix Güvenlik Sempozyumu'nda sundukları çalışmada, maliyeti 100 doların altında olan ve yaklaşık bozuk para büyüklüğündeki Wi-Fi özellikli bir cihazla bir Boeing 737 uçağının otomatik pilotunu ele geçirebilen bir yöntem sergiledi.wired
Ekibin "Bus Driver" adını verdiği saldırı, uçağın Uçuş Yönetim Bilgisayarı ile Çok Amaçlı Kontrol Gösterge Birimi arasında veri taşıyan dahili aviyonik ağına bağlı, yalnızca kilitlenmemiş bir kapakla korunan ve uçağın dışından erişilebilen özel bir bağlantı noktasını kullanıyor. Cihazın fiziki kurulumu özel bir alet gerektirmeden 60 saniyeden kısa sürüyor.wired
Cihaz bir kez yerleştirildikten sonra, uçağın dahili veri hattındaki komutları devreden çıkarmak için meşru sinyallerden daha yüksek bir akımda elektrik sinyalleri gönderiyor. Rotaları değiştirmek için otomatik pilot navigasyon noktalarını güncelleyebiliyor, kalkış performansını belirleyen toplam uçak ağırlığı ve dış hava sıcaklığı gibi değişkenleri değiştirebiliyor ve bu değişiklikleri gizlemek için pilotun ekranını yanıltabiliyor. Araştırmacılar, bu tür müdahalelerin pistten çıkmaya, yabancı hava sahalarına sapmaya veya en kötü senaryoda felaketle sonuçlanabilecek kazalara yol açabileceğini ifade ediyor.wired
Projeyi yöneten UCSD profesörlerinden Stefan Savage, "Bozuk paradan biraz daha büyük bir elektronik parçayı içeri yerleştirerek otomatik pilota ne yapacağını söyleyebilir ve uçuştaki değişiklikler konusunda pilota yalan söyleyebilirsiniz" dedi.wired
Güvenlik açığı konusunda ilk kez 2020 yılında bilgilendirilen Boeing, yaptığı açıklamada bileşen tasarımlarını ve arayüzlerini gözden geçirdiğini bildirdi. Şirket, "Teknik uzmanlarımız, sistem tasarımı ve çalışma ortamı da dahil olmak üzere uçakta bulunan koruma katmanlarının, gerçek dünyadaki saldırıların uygulanabilirliğini ve riskini önemli ölçüde sınırlayacak yeterli azaltmayı sağladığından emindir" ifadesini kullandı. Araştırmacılar ise Boeing'in kendilerine güvenlik açığına ilişkin herhangi bir teknik düzeltme bildirmediğini kaydetti.wired
Siber Güvenlik ve Altyapı Güvenliği Ajansına danışmanlık yapmış ve Boeing'in Sektör Siber Teknik Konseyinde görev almış siber güvenlik danışmanı Beau Woods, makaleyi "yüksek yetenekli hasımlar için bazı gerçekçi senaryolar sunan sağlam ampirik kanıtlar" olarak nitelendirdi.wired
Araştırmacılar, savunmasız bağlantı noktasının epoksi ile kapatılması veya konnektörün tamamen çıkarılması gibi acil önlemler öneriyor. Uzun vadede ise aviyonik bileşenler arasında sahte sinyallerin yazılım tabanlı tespiti ve kriptografik kimlik doğrulaması tavsiye ediliyor. Baltimore'daki 35. Usenix Güvenlik Sempozyumu'nda sunulan bu çalışma, on yıldan fazla süren araştırmaların bir sonucudur.mlq+2


