



Newsletter Subscribe
Enter your email address below and subscribe to our newsletter
[forminator_form id="25163"]

All voices matter
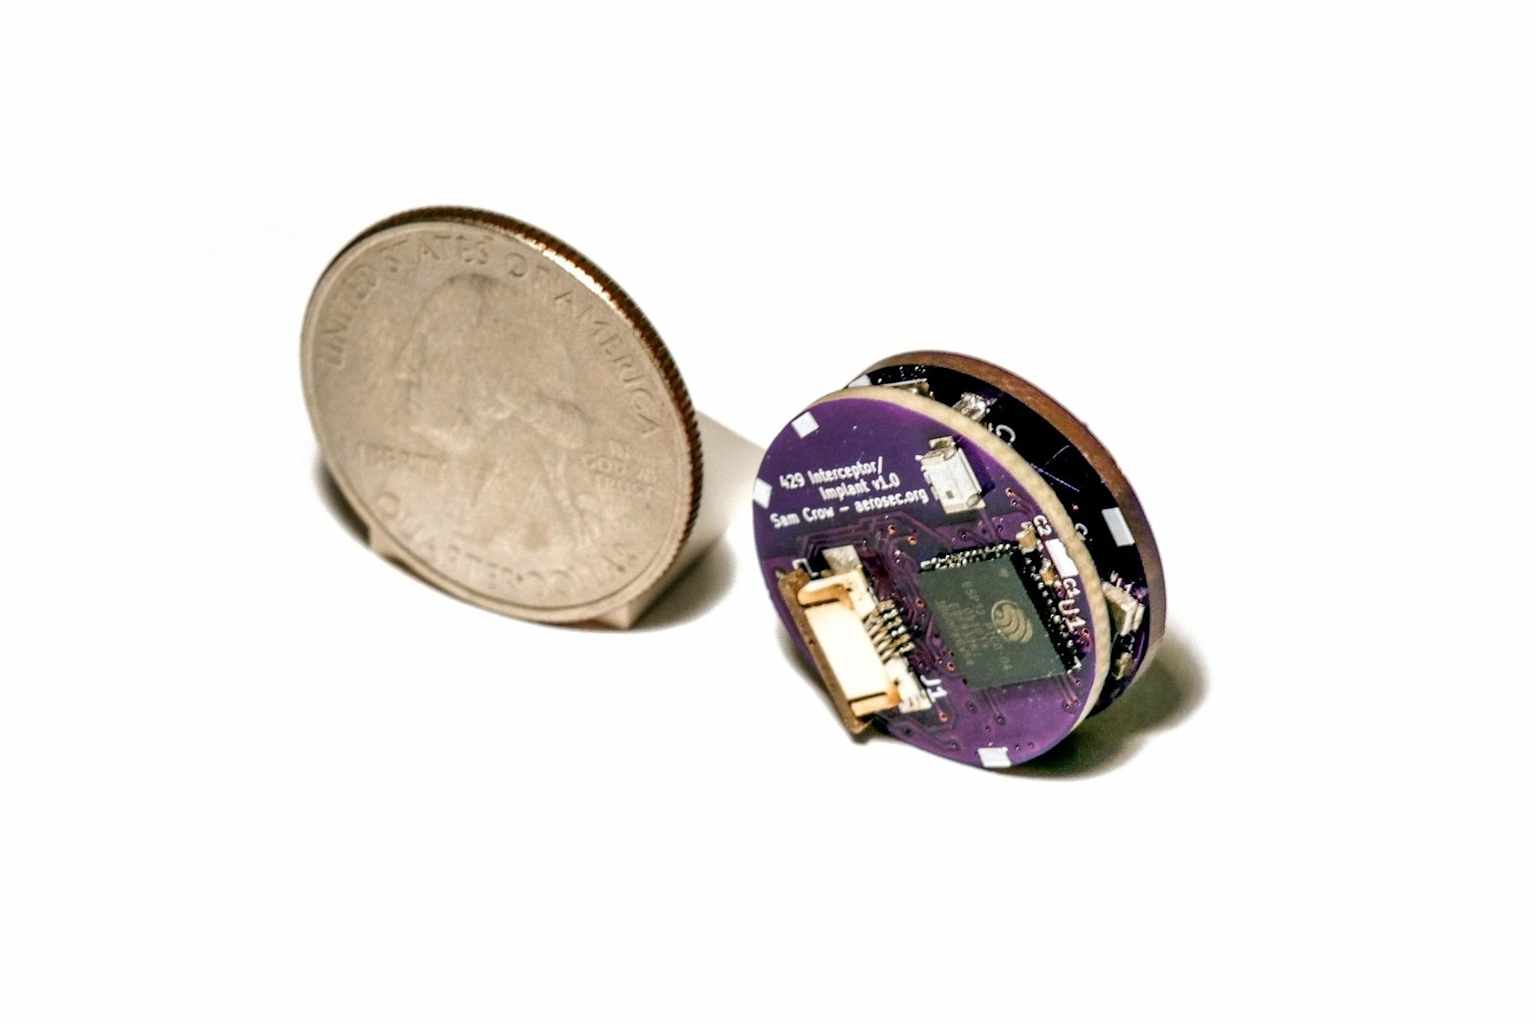
wiredwiredwiredForskere fra University of California i San Diego og Oberlin College presenterte onsdag en teknikk under Usenix Security Symposium som gjør det mulig å kapre autopiloten på en Boeing 737 ved hjelp av en Wi-Fi-aktivert enhet på størrelse med en mynt som koster under 100 dollar å bygge.wired
Angrepet, som teamet har døpt «Bus Driver», utnytter en spesifikk eksternt tilgjengelig port på flyet, som kun er beskyttet av en ulåst luke, og som kobles til et internt avionikknettverk som overfører data mellom flyets Flight Management Computer og dets Multipurpose Control Display Unit. Hele den fysiske installasjonen tar mindre enn 60 sekunder og krever ingen spesialverktøy.wired
Når enheten er plassert, sender den elektriske signaler med høyere strømstyrke enn de legitime signalene for å overstyre kommandoer på flyets interne buss. Den kan endre autopilotens navigasjonspunkter for å omdirigere flyet, endre variabler som total flyvekt og utvendig lufttemperatur som avgjør ytelsen ved avgang, samt forfalske pilotens skjermvisning for å skjule endringene. Forskerne sier at slik manipulering kan føre til avkjøringer fra rullebanen, omdirigeringer til utenlandsk luftrom eller, i verste fall, katastrofale styrter.wired
«Du kan stikke inn en elektronisk komponent som er litt større enn en mynt, som lar deg i praksis fortelle autopiloten hva den skal gjøre, og lyve for piloten om endringer i flyplanen,» sa Stefan Savage, en av UCSD-professorene som ledet prosjektet.wired
Boeing, som først ble varslet om sårbarheten i 2020, uttalte i en erklæring at de har gjennomgått sine komponentdesign og grensesnitt. «Våre tekniske eksperter er trygge på at beskyttelseslagene som er på plass i flyet, inkludert i systemdesignet og driftsmiljøet, gir tilstrekkelig tiltak for å begrense gjennomførbarheten og risikoen ved reelle angrep betydelig,» sa selskapet. Forskerne bemerket at Boeing ikke har informert dem om noen teknisk utbedring av sårbarheten.wired
Beau Woods, en cybersikkerhetskonsult som har rådgitt Cybersecurity and Infrastructure Security Agency og sitter i Boeings Industry Cyber Technical Council, kalte rapporten «solide empiriske bevis på realistiske scenarier for aktører med høy kapasitet».wired
Forskerne foreslår umiddelbare tiltak, som å tette den sårbare porten med epoxy eller fjerne kontakten helt. På lengre sikt anbefaler de programvarebasert oppdagelse av forfalskede signaler og kryptografisk autentisering mellom avionikkkomponenter. Arbeidet, som ble presentert under det 35. Usenix Security Symposium i Baltimore, er kulminasjonen av mer enn et tiår med forskning.mlq+2


