



Newsletter Subscribe
Enter your email address below and subscribe to our newsletter
[forminator_form id="25163"]

All voices matter
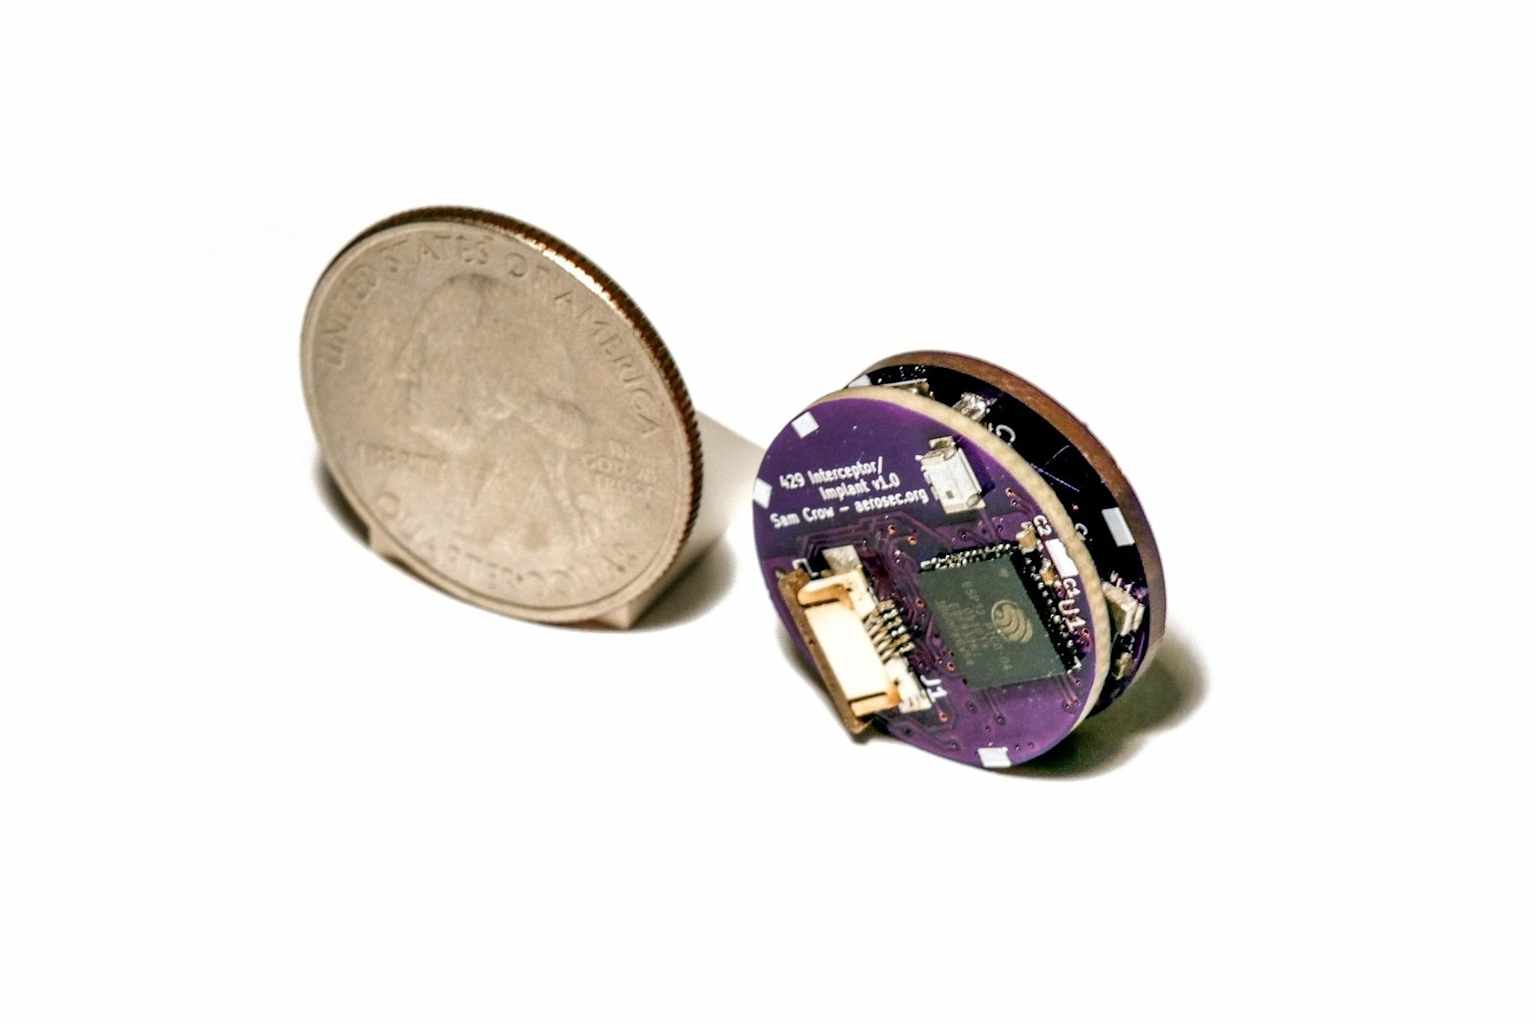
wiredwiredwiredInvestigadores de la Universidad de California en San Diego y de la Universidad Oberlin presentaron el miércoles en el Simposio de Seguridad Usenix una técnica capaz de secuestrar el piloto automático de un Boeing 737 mediante un dispositivo con Wi-Fi, de un tamaño similar al de una moneda de 25 centavos y con un coste de fabricación inferior a 100 dólares.wired
El ataque, al que el equipo bautizó como "Bus Driver", explota un puerto específico accesible desde el exterior de la aeronave, protegido únicamente por una compuerta sin cerradura, que conecta con una red interna de aviónica por la que viajan datos entre el Ordenador de Gestión de Vuelo del avión y su Unidad de Pantalla de Control Multipropósito. Toda la instalación física requiere menos de 60 segundos y no necesita herramientas especiales.wired
Una vez implantado, el dispositivo envía señales eléctricas a una corriente más alta que las legítimas para anular las órdenes en el bus interno del avión. Puede alterar los puntos de ruta del piloto automático para desviar la navegación, modificar variables como el peso total de la aeronave y la temperatura del aire exterior que determinan el rendimiento en el despegue, y falsificar la pantalla del piloto para ocultar estas modificaciones. Los investigadores afirman que dicha manipulación podría provocar salidas de pista, desviaciones hacia espacio aéreo extranjero o, en el peor de los casos, accidentes catastróficos.wired
"Puedes introducir un componente electrónico un poco más grande que una moneda que básicamente te permite decirle al piloto automático qué hacer y mentirle al piloto sobre los cambios en el plan de vuelo", afirmó Stefan Savage, uno de los profesores de la UCSD que dirigió el proyecto.wired
Boeing, que fue notificada por primera vez de la vulnerabilidad en 2020, señaló en un comunicado que había revisado los diseños e interfaces de sus componentes. "Nuestros expertos técnicos confían en que las capas de protección existentes en el avión, incluidas las del diseño del sistema y el entorno operativo, ofrecen la mitigación suficiente para limitar significativamente la viabilidad y el riesgo de ataques en el mundo real", declaró la compañía. Los investigadores señalaron que Boeing no les ha comunicado ninguna solución técnica para corregir la vulnerabilidad.wired
Beau Woods, consultor de ciberseguridad que ha asesorado a la Agencia de Ciberseguridad y Seguridad de Infraestructuras y ha formado parte del Consejo Técnico Cibernético de la Industria de Boeing, calificó el estudio como "una prueba empírica sólida sobre escenarios realistas para adversarios con gran capacidad".wired
Los investigadores sugieren medidas de mitigación inmediatas, como sellar el puerto vulnerable con resina epoxi o retirar el conector por completo. A más largo plazo, recomiendan la detección por software de señales falsificadas y la autenticación criptográfica entre los componentes de aviónica. El trabajo, presentado en el 35.º Simposio de Seguridad Usenix en Baltimore, es la culminación de más de una década de investigación.mlq+2


