



Newsletter Subscribe
Enter your email address below and subscribe to our newsletter
[forminator_form id="25163"]

All voices matter
thehackernews+1imperva+1thehackernews+1Alvarlegur öryggisgalli sem gerir kleift að keyra fjarstýrðan kóða (RCE) í Fastjson-safni Alibaba er nú nýttur í virkum árásum. Engin öryggisuppfærsla er í boði fyrir 1.x-útgáfuna og hafa tölvuþrjótar þegar ráðist á raunveruleg tölvukerfi víðs vegar um Bandaríkin.
Gallinn, sem gengur undir heitinu CVE-2026-16723 og mælist með CVSS-einkunnina 9,0, hefur áhrif á Fastjson útgáfur 1.2.68 til 1.2.83, sem er síðasti hluti 1.x-útgáfunnar sem nú hefur verið lögð af. Alibaba birti öryggisviðvörun sína þann 21. júlí 2026, í kjölfar tilkynningar frá Kirill Firsov hjá FearsOff Cybersecurity.imperva+1
Það sem gerir öryggisgallann sérstaklega hættulegan er hversu auðvelt er að nýta hann. Hann krefst engra auðkenningar, engra samskipta við notanda, hvorki virkjunar á AutoType nýtingu né utanaðkomandi hjálparflokka (gadget class). Árásarmaður sendir sérsniðið JSON með skaðlegu `@type`-gildi á hvaða tengipunkt sem er sem tekur við inntaki og færir það í algengar þáttunaraðferðir eins og `JSON.parse` eða `JSON.parseObject`. Í Spring Boot fat-JAR uppsetningum er hægt að misnota gerðar-greiningarferlið í gegnum innpakkaðar JAR-vefslóðir til að hlaða inn bætiskóða sem árásarmaðurinn stýrir.thehackernews+3
Alibaba hefur staðfest árásarferlið á Spring Boot 2.x, 3.x og 4.x sem keyra á JDK 8, 11, 17 og 21.imperva+1
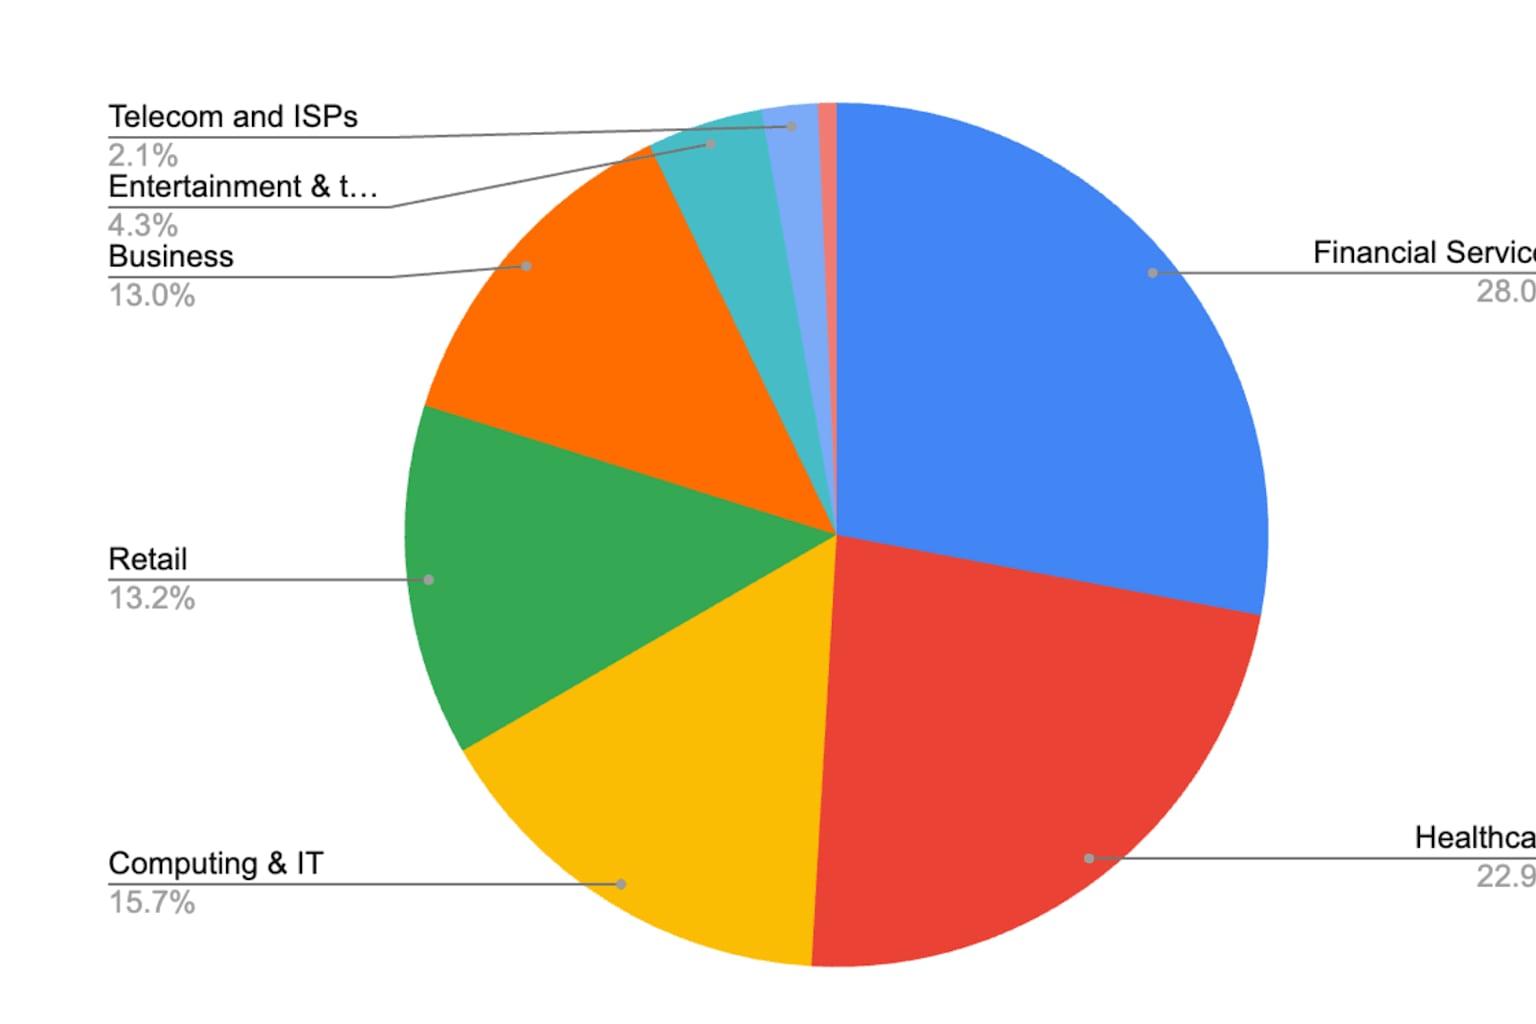
Þann 25. júlí höfðu bæði ThreatBook og Imperva staðfest að gallinn væri nýttur í raunverulegum árásum. Imperva greindi frá árásum á fjármálastofnanir, heilbrigðisþjónustu, tæknifyrirtæki og smásölu, þar sem virknin beindist „næstum eingöngu að samtökum og fyrirtækjum í Bandaríkjunum“, auk nokkurra tilfella í Singapúr og Kanada. Flestar árásirnar áttu uppruna sinn í gegnum uppflettiforrit sem hermdu eftir vafratólum, en um 30 prósent umferðarinnar mátti rekja til forrita sem skrifuð voru í Ruby og Go.securityonline+1
Samkvæmt fréttamiðlinum SecurityOnline er virk hagnýt sönnun á árásinni (proof-of-concept) nú aðgengileg öllum.securityonline
Þar sem Fastjson 1.x er ekki lengur í viðhaldi hefur Alibaba ekki gefið út leiðrétta útgáfu og litlar líkur eru á að það verði gert. Fyrirtækjum er ráðlagt að virkja SafeMode án tafar með JVM-flagginu `-Dfastjson.parser.safeMode=true`, taka upp takmörkuðu útgáfuna `1.2.83_noneautotype` eða færast yfir í Fastjson 2.x, sem notar ekki hinn viðkvæma auðlindaleitarbúnað.threatbook+2
Eins og fram kom hjá The Hacker News var Fastjson 1.2.83 sjálft sú uppfærsla sem mælt var með vegna annars öryggisgalla sem afhjúpaður var árið 2022. Þetta þýðir að fyrirtæki sem fylgdu fyrri leiðbeiningum eru nú á áhrifasvæði gallans án þess að eiga möguleika á að uppfæra í örugga 1.x-útgáfu.thehackernews


