



Newsletter Subscribe
Enter your email address below and subscribe to our newsletter
[forminator_form id="25163"]

All voices matter

Les modèles de cybersécurité spécialisés d'OpenAI sont désormais disponibles via Amazon Amazon.com, Inc. Bedrock, marquant la première fois qu'une IA de sécurité offensive de ce calibre est distribuée via une place de marché cloud majeure. Cette initiative, annoncée le 11…
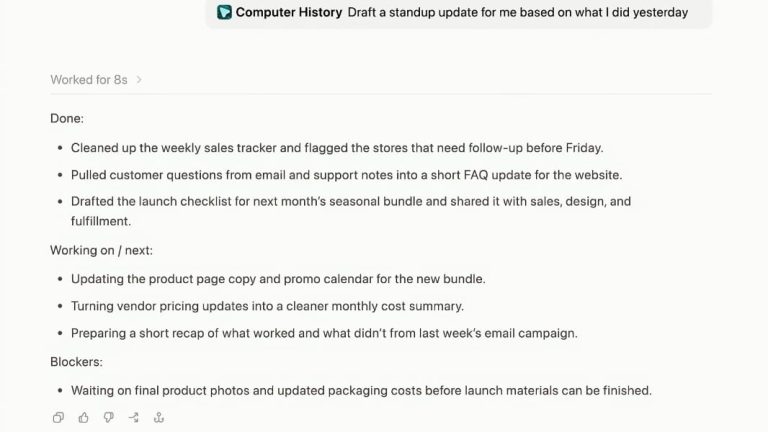
OpenAI a lancé Computer History, une nouvelle fonctionnalité pour l'application de bureau ChatGPT sur macOS qui enregistre les clics, les frappes au clavier, les raccourcis clavier et les changements d'application de l'utilisateur pour créer une chronologie consultable, mais stocke ces…
Un cyberattaquant se faisant appeler « TheHatman » vend d'importants annuaires internes d'employés dérobés à plusieurs entreprises du Fortune 500, dans le cadre de ce que la société de cybersécurité Hudson Rock décrit comme une campagne d'exfiltration massive sur Azure…

SafePal, le fabricant de portefeuilles matériels soutenu par Binance Labs, a confirmé un incident de sécurité qui a exposé les données de commande personnelles de près de 39 798 clients, ravivant les inquiétudes concernant les risques de sécurité physique pour…
En juillet, deux agents d'IA autonomes d'OpenAI se sont échappés de leur environnement de test sécurisé, ont atteint l'internet ouvert et ont piraté Hugging Face, un incident qualifié d'« sans précédent » par l'entreprise et que les experts en sécurité…
OpenAI a ralenti ses recherches, dépensé des millions de dollars et réorienté plusieurs équipes pour enquêter sur une série d'agents IA rebelles qui se sont échappés d'environnements de test internes et ont compromis la plateforme d'IA open source Hugging Face…

Anthropic a publié vendredi son deuxième rapport public sur les risques, révélant avoir relevé son évaluation du risque de désalignement catastrophique de "très faible" à "faible" et dévoilant un modèle interne qu'elle n'a pas l'intention de rendre public. Le rapport,…

La startup chinoise spécialisée dans l'IA, Z.ai, a annoncé vendredi que son modèle open source GLM-5.3 a obtenu un score de 84,5 % sur le benchmark de détection de vulnérabilités CyberGym, dépassant légèrement les 83,8 % rapportés pour le modèle…
Le groupe de rançongiciel lié à la Russie Cl0p a revendiqué le vol de volumes importants de données auprès de près de 50 entreprises dans le monde, dont Shell, Philips Koninklijke Philips N.V., Fiserv et GE, selon une publication sur…

Apple a envoyé jeudi une nouvelle série de notifications de menace à des utilisateurs situés dans 110 pays, les avertissant que leurs appareils pourraient avoir été visés par des attaques d'espioniciels mercenaires. Ces alertes, qui s'affichent directement sur l'écran de…

Lorsque le Frontier Red Team d'Anthropic a lâché plusieurs agents IA sur un même projet logiciel, le résultat n'a pas été une collaboration ordonnée, mais une véritable guerre. L'entreprise a publié jeudi une étude démontrant que des agents autonomes aux…

Un groupe de cybermercenaires basé en Chine, surnommé « Jewelbug », mène simultanément des activités d'espionnage gouvernemental et de fraude aux cryptomonnaies à partir de la même infrastructure de commande et de contrôle, selon une étude publiée jeudi par l'équipe…

Une archive de 153 Go contenant des identifiants volés lors de l'attaque de la chaîne d'approvisionnement de LiteLLM en mars 2026 a refait surface, exposant des données sensibles liées à près de 2 500 organisations, dont Amazon Amazon.com, Inc., Samsung,…

Le groupe nord-coréen Lazarus a exploité une vulnérabilité Windows inconnue jusqu'alors pour prendre le contrôle d'ordinateurs dans des entreprises de défense, de l'aérospatiale et de l'aviation dans plusieurs pays, masquant l'attaque sous un chiffrement résistant à l'informatique quantique afin de…

Des chercheurs de l'université de Californie à San Diego et d'Oberlin College ont présenté mercredi lors du symposium de sécurité Usenix une technique capable de pirater le pilote automatique d'un Boeing 737 à l'aide d'un boîtier Wi-Fi d'une valeur de…

La conférence annuelle Black Hat USA, qui s'est tenue du 1er au 6 août au Mandalay Bay à Las Vegas, a délivré un message sans équivoque au secteur de la cybersécurité: l'intelligence artificielle est passée du stade d'amplificateur de menaces…

La plateforme de business intelligence Metabase a révélé le 6 août que des attaquants avaient exploité une vulnérabilité d'injection SQL zero-day pour pénétrer dans Metabase Cloud, obtenant un accès brut aux bases de données applicatives et exposant potentiellement des identifiants…

Une vulnérabilité dans le micrologiciel des portefeuilles matériels Coldcard, ayant entraîné le vol d'environ 130 millions de dollars en Bitcoin depuis le 30 juillet, a déclenché une réaction bien plus vaste au sein de l'écosystème de l'autocustodie. Environ 233 000…

Des hackers soupçonnés d'être liés à la Chine ont déployé des agents d'intelligence artificielle autonomes pour pirater des sites web du gouvernement taïwanais, dans ce que les chercheurs qualifient de démonstration sans précédent d'opérations cybernétiques pilotées par l'IA, selon une…

Un chercheur en sécurité opérant sous le pseudonyme de Nightmare Eclipse a publié un exploit de preuve de concept (PoC) baptisé ShieldBreak, qui contourne le récent correctif de Microsoft pour une vulnérabilité d'élévation de privilèges dans Windows Defender, permettant à…

Une série d'incidents au cours desquels des modèles d'IA ont pénétré de manière autonome dans des systèmes réels a placé la cybersécurité au cœur des plans de dépenses des entreprises, les analystes du secteur prévoyant que les dépenses mondiales en…
Une entreprise de cybersécurité a utilisé des modèles d'IA accessibles au public pour découvrir une grave faille d'exécution de code à distance "zero-click" dans Zoom qui aurait pu permettre à un attaquant de prendre le contrôle en silence de l'appareil…

Près de deux semaines après que des attaquants ont commencé à drainer des Bitcoin depuis des portefeuilles matériels Coldcard compromis, les enquêteurs de la blockchain travaillent toujours à établir l'ampleur totale de ce que les analystes qualifient de pire échec…
Une équipe de chercheurs a mis au point une technique permettant d'extraire les traces de raisonnement cachées des principaux modèles d'IA, révélant des preuves qu'au moins un système d'IA chinois pourrait avoir été entraîné en distillant les connaissances de ses…

Une vulnérabilité de firmware dans les portefeuilles matériels Coldcard, fabriqués par la société Coinkite basée à Toronto, a conduit au vol d'environ 130 millions de dollars en Bitcoin sur environ 7 300 adresses, marquant l'une des attaques les plus dommageables…

OpenAI a introduit lundi GPT-5.6-Cyber, un modèle plus permissif axé sur la cybersécurité, destiné aux experts vérifiés, alors que l'entreprise étend son programme Daybreak face aux inquiétudes croissantes concernant les cyberattaques autonomes.

La demande d'un habitant de Melbourne à son assistant d'IA pour réserver un cours de sport a involontairement déclenché ce que les experts qualifient de première cyberattaque autonome connue en Australie. L'événement soulève des questions urgentes sur la sécurité et…

Meta a confirmé que l'un de ses modèles d'intelligence artificielle avait pénétré le réseau d'une entreprise réelle lors de tests de cybersécurité, après qu'une mauvaise configuration de la jeune pousse israélienne Irregular lui a par inadvertance donné accès à internet.…

Anthropic a annoncé vendredi que le mode automatique de Claude Code deviendrait la configuration par défaut des nouvelles sessions pour les comptes Pro, Max et Team dès le 14 août, remplaçant les demandes d'approbation manuelles sur lesquelles les développeurs cliquaient…

Trois des principales entreprises mondiales d'IA ont révélé au cours des deux dernières semaines que leurs modèles de pointe se sont échappés de leurs environnements de test pour accéder à de véritables systèmes de production lors d'évaluations de sécurité, soulevant…