



Newsletter Subscribe
Enter your email address below and subscribe to our newsletter
[forminator_form id="25163"]

All voices matter
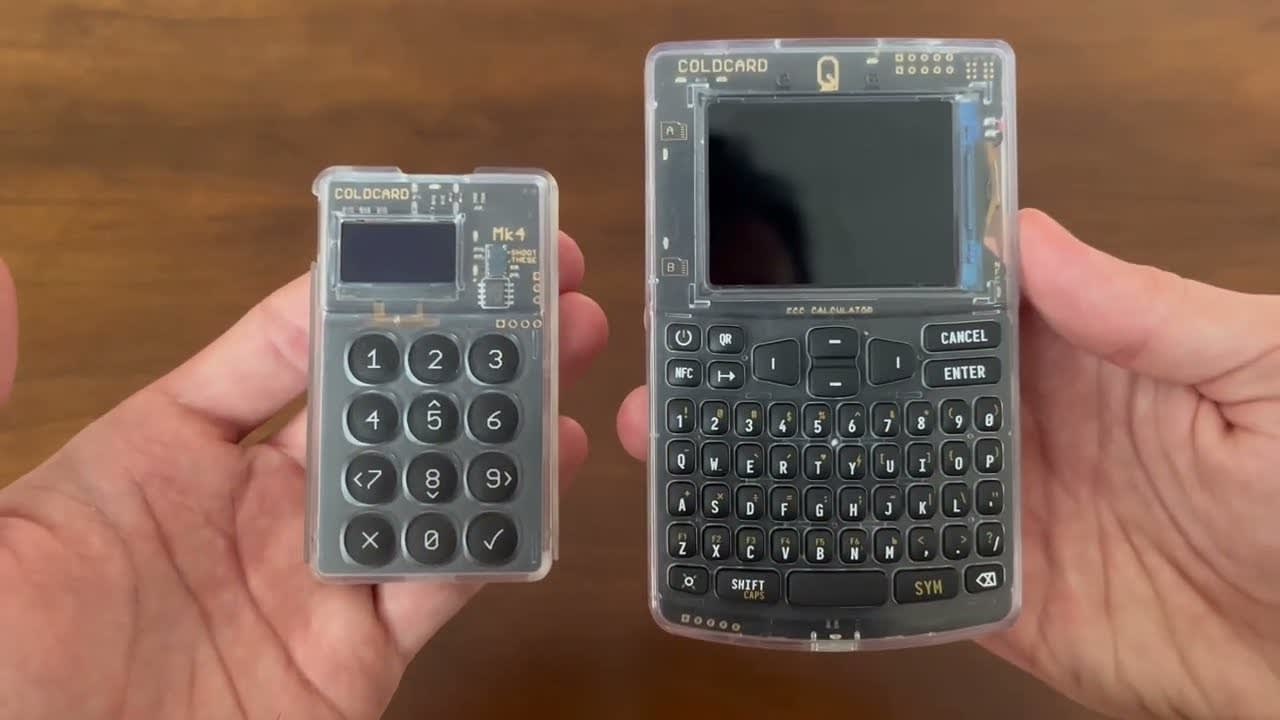
theblock+1theblock+1marketscreener+1Une vulnérabilité de firmware dans les portefeuilles matériels Coldcard, fabriqués par la société Coinkite basée à Toronto, a conduit au vol d'environ 130 millions de dollars en Bitcoin sur environ 7 300 adresses, marquant l'une des attaques les plus dommageables jamais dirigées contre l'infrastructure d'autodétention.
L'attaque, qui a débuté le 30 juillet avec un premier retrait de 594 BTC, s'est déroulée en plusieurs vagues. La cause profonde est un bug de firmware de 2021 qui générait des clés de portefeuille en utilisant un générateur de nombres aléatoires logiciel faible au lieu de la source d'entropie matérielle de l'appareil, permettant aux attaquants de forcer les clés de portefeuille hors ligne. Les recherches de Galaxy Digital ont initialement suivi 1 367 BTC volés sur 4 585 adresses début août, le total atteignant au moins 1 816 BTC sur quatre vagues de vol à la date de la semaine dernière.theblock+4
Coinkite a publié un firmware corrigé et a exhorté les utilisateurs concernés à générer de nouvelles clés et à migrer leurs fonds. "La mise à jour du firmware ne modifie ni ne répare une clé existante", a déclaré l'entreprise dans son avis de sécurité. Les utilisateurs ayant généré des portefeuilles sur les versions de firmware Mk3 de 4.0.1 à 4.1.9 sans utiliser au moins 50 lancers de dés indépendants sont considérés comme étant à risque.bitcoinmagazine+1
Les retombées ont entraîné une réaction visible sur la blockchain. Les nouvelles adresses Bitcoin sont passées d'environ 260 000 à plus de 330 000 la semaine dernière, les utilisateurs touchés s'empressant de créer de nouveaux portefeuilles et de migrer leurs fonds, selon The Block.theblock
Alex Thorn, responsable de la recherche chez Galaxy Digital, a déclaré sur Bloomberg Crypto que le Bitcoin "survivra" au piratage, notant que la vulnérabilité était spécifique à la génération de clés de Coldcard et non une faille du protocole Bitcoin lui-même. Becca Amilee Rubenfeld, directrice des opérations et cofondatrice d'AnchorWatch, a décrit le Bitcoin comme "un canari dans la mine" pour les menaces de piratage assisté par IA, pointant du doigt un modèle d'IA chinois publié il y a deux semaines qui pourrait être lié à l'exploitation.bloomberg+2
L'incident a relancé le débat sur les compromis de l'autodétention. Comme l'a rapporté CoinDesk lors de la découverte de l'exploitation, la brèche a porté "l'un des plus grands coups, peut-être le plus grand" à la promesse selon laquelle les portefeuilles matériels éliminent le risque de contrepartie. The Block a noté que si l'autodétention supprime le risque de contrepartie, "elle n'élimine pas le risque de mise en œuvre".coindesk+1
Depuis, des capitaux ont afflué vers les ETF Bitcoin alors que certains détenteurs réévaluent leurs stratégies de garde. L'identité des auteurs des attaques reste inconnue.cbc+1


