Newsletter Subscribe
Enter your email address below and subscribe to our newsletter
[forminator_form id="25163"]

All voices matter
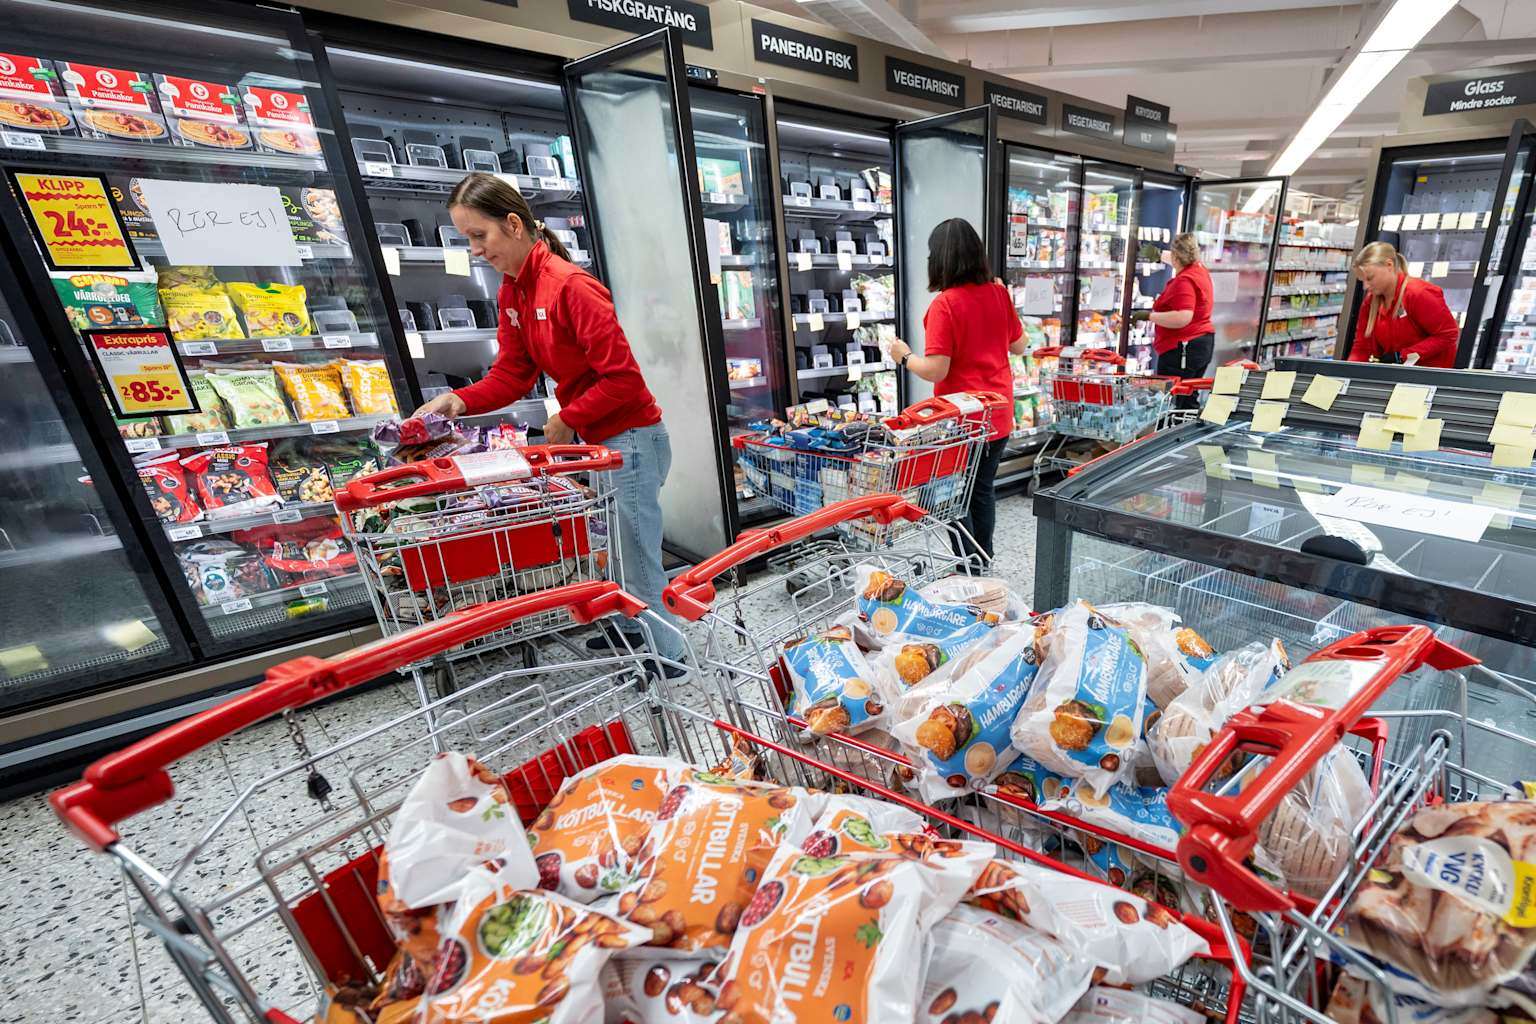
supermarketnews.com.smh.com.au+1.helpnetsecurity.com+1.Le 2 novembre, des pirates informatiques ont augmenté à distance la température des congélateurs dans des dizaines de supermarchés répartis dans au moins 11 pays, atteignant parfois 50 degrés Celsius. Les enquêteurs et les chercheurs affirment que les attaquants n'avaient besoin que de très peu de compétences pour y parvenir. Cette attaque nocturne est survenue trois semaines après une intrusion similaire ayant frappé des centaines de magasins en France. Elle a touché des chaînes comme Carrefour et Delhaize en Belgique, ainsi qu'ICA et Coop en Suède, obligeant les magasins à jeter des denrées périmées. Ahold Delhaize Koninklijke Ahold Delhaize N.V., IKEA et Colruyt Group ont également été visés, avec des systèmes affectés en Belgique, au Luxembourg, en Suède et aux Pays-Bas.smh.com.au+2
De nombreux contrôleurs étaient accessibles sur l'internet ouvert, protégés par des mots de passe par défaut ou utilisant des logiciels obsolètes. En France, Vincent Strubel, directeur de l'agence nationale de cybersécurité ANSSI, a déclaré au Sénat que les contrôleurs ne disposaient d'aucun pare-feu et que leurs écrans d'administration n'étaient protégés que par des mots de passe faibles. Un porte-parole de Danfoss a indiqué au diffuseur néerlandais NOS que les systèmes néerlandais touchés n'étaient pas sur un réseau sécurisé et utilisaient toujours leurs mots de passe par défaut. Danfoss a précisé que la plupart des unités affectées étaient des produits anciens ne recevant plus de mises à jour de sécurité, et Copeland a souligné une faille dans des contrôleurs abandonnés.apnews.com+2
SecurityScorecard a examiné une unité Copeland compromise. Aux premières heures du 2 novembre, des sessions administrateur ont effectué 743 modifications sur 31 appareils, notamment en désactivant les alarmes. "Les attaquants n'avaient besoin d'aucune vulnérabilité, seulement des identifiants par défaut", a écrit le chercheur Massimo Giaimo.helpnetsecurity.com
Claroty, une société de sécurité, a publié des failles dans les contrôleurs Danfoss plus tôt cette année. Après l'attaque française en octobre, elle a testé la rapidité avec laquelle un agent de codage IA pouvait les pirater. En utilisant des firmwares publics et des outils d'analyse, l'agent a obtenu un accès root sur un appareil de test en environ 28 minutes, pour un coût d'utilisation d'environ 6 dollars. Les chercheurs ont précisé qu'une intervention humaine était toujours nécessaire lorsque l'agent empruntait la mauvaise approche. Ils ont également souligné que le test reproduisait des failles connues plutôt que d'en découvrir de nouvelles.fr.claroty.com+1
Aucun groupe n'a revendiqué les attaques ni demandé de rançon. Le ministre français des Affaires étrangères a blâmé l'Iran pour ces piratages. Un chercheur de SentinelOne a indiqué que des groupes alignés sur la Russie sont également des suspects possibles. Le FBI et d'autres agences américaines ont exhorté les opérateurs à retirer les contrôleurs de l'internet public et à changer les mots de passe par défaut. Au Royaume-Uni, 274 contrôleurs de réfrigération de supermarchés restent accessibles depuis l'internet ouvert.thegrocer.co.uk+2
"Changez le mot de passe par défaut et gardez ces systèmes hors de l'internet ouvert, et presque tout cela disparaîtra", a déclaré Bassill de UK Cyber Defence.thegrocer.co.uk