Newsletter Subscribe
Enter your email address below and subscribe to our newsletter
[forminator_form id="25163"]

All voices matter
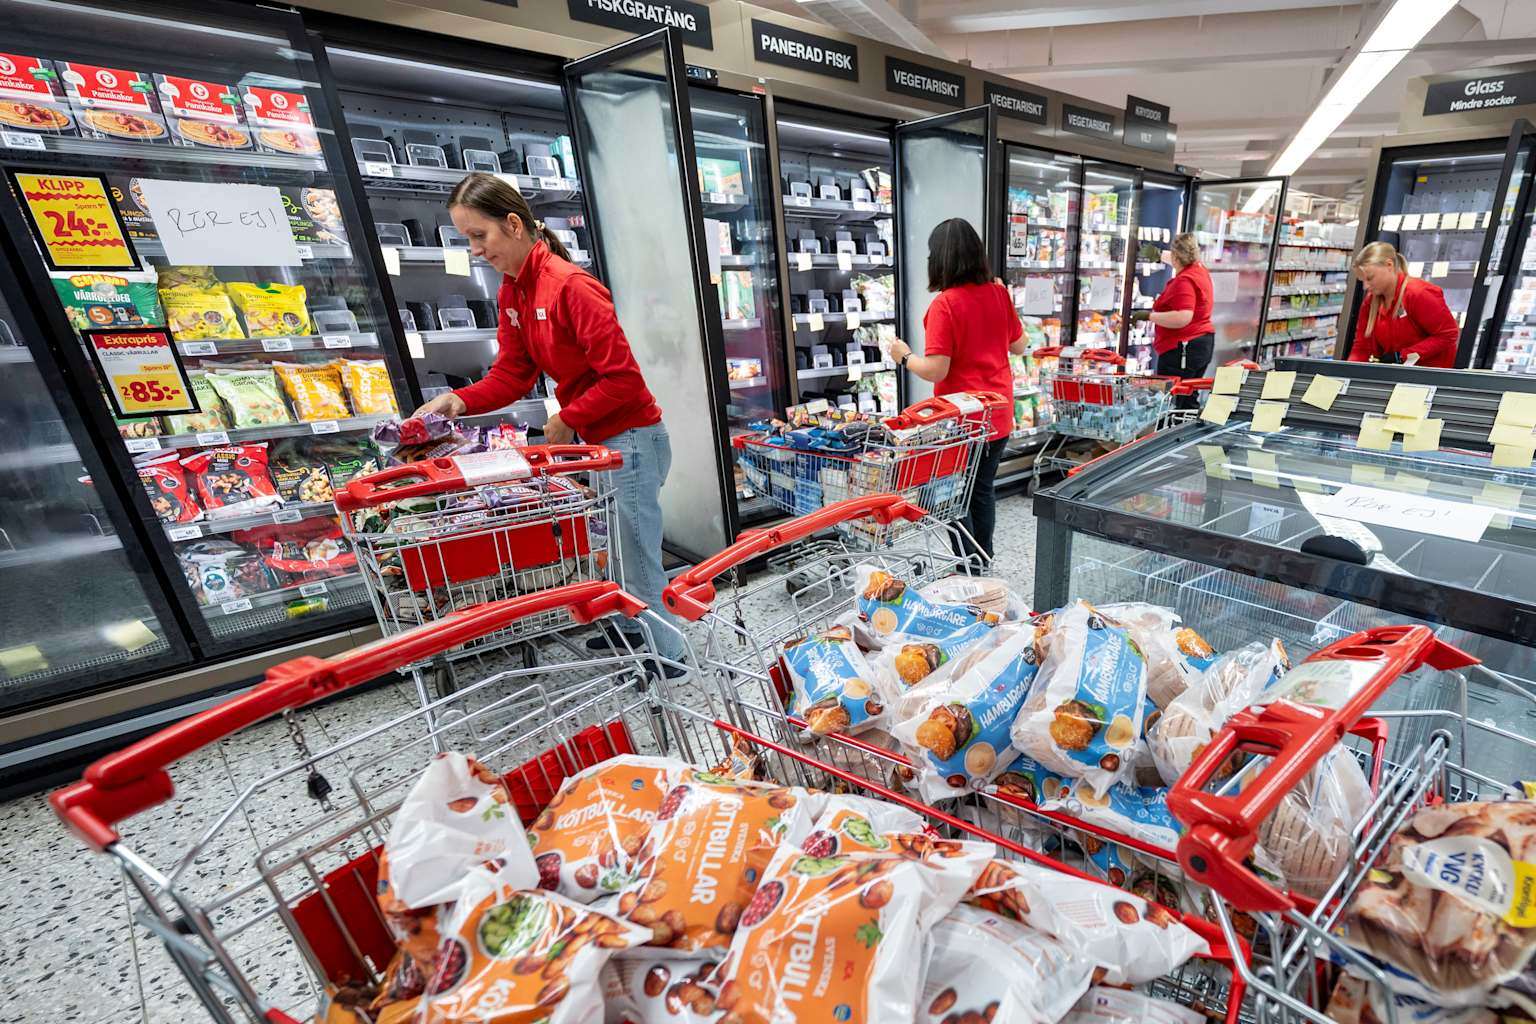
supermarketnews.com.smh.com.au+1.helpnetsecurity.com+1.Lapkričio 2 d. programišiai nuotoliniu būdu padidino šaldiklių temperatūrą dešimtyse prekybos centrų mažiausiai 11 šalių, kai kuriais atvejais iki 50 laipsnių Celsijaus. Tyrėjai teigia, kad užpuolikams nereikėjo jokių ypatingų įgūdžių. Ši naktinė ataka įvyko praėjus trims savaitėms po panašaus išpuolio šimtuose Prancūzijos parduotuvių. Nukentėjo tokie tinklai kaip „Carrefour“ ir „Delhaize“ Belgijoje bei „ICA“ ir „Coop“ Švedijoje, todėl parduotuvėms teko išmesti sugedusius maisto produktus. Taip pat nukentėjo „Ahold Delhaize“ (Koninklijke Ahold Delhaize N.V.), „IKEA“ ir „Colruyt Group“, o sistemos buvo paveiktos Belgijoje, Liuksemburge, Švedijoje ir Nyderlanduose.smh.com.au+2
Daugelis valdiklių buvo pasiekiami per atvirą internetą, apsaugoti tik numatytaisiais slaptažodžiais arba naudojant seną programinę įrangą. Prancūzijoje nacionalinės kibernetinio saugumo agentūros ANSSI vadovas Vincentas Strubelis Senatui pranešė, kad valdikliai neturėjo ugniasienės, o jų administratoriaus ekranai buvo apsaugoti tik silpnais slaptažodžiais. „Danfoss“ atstovas spaudai Nyderlandų transliuotojui NOS teigė, kad paveiktos sistemos Nyderlanduose nebuvo saugiame tinkle ir vis dar naudojo numatytuosius slaptažodžius. „Danfoss“ teigė, kad dauguma paveiktų įrenginių buvo senesni produktai, kuriems nebegalioja saugumo atnaujinimai, o „Copeland“ nurodė trūkumus nebegaminamuose valdikliuose.apnews.com+2
„SecurityScorecard“ išanalizavo vieną pažeistą „Copeland“ įrenginį. Lapkričio 2 d. ankstyvomis valandomis administratoriaus sesijos metu buvo atlikti 743 pakeitimai 31 įrenginyje, įskaitant aliarmų išjungimą. „Užpuolikams nereikėjo jokių pažeidžiamumų, tik numatytųjų prisijungimo duomenų“, – rašė tyrėjas Massimo Giaimo.helpnetsecurity.com
Saugumo įmonė „Claroty“ anksčiau šiais metais paskelbė apie „Danfoss“ valdiklių trūkumus. Po spalio mėnesį įvykusios atakos Prancūzijoje ji išbandė, kaip greitai DI kodavimo agentas gali juos atkurti. Naudodamas viešą programinę-aparatinę įrangą ir analizės įrankius, agentas gavo root prieigą prie bandomojo įrenginio maždaug per 28 minutes, o tai kainavo apie 6 dolerius. Tyrėjai teigė, kad žmogus vis tiek turėjo įsikišti, kai agentas pasirinkdavo netinkamą metodą. Jie taip pat pabrėžė, kad bandymas tik atkūrė žinomus trūkumus, o ne rado naujų.fr.claroty.com+1
Jokia grupuotė neprisiėmė atsakomybės už atakas ir neprašė išpirkos. Prancūzijos užsienio reikalų ministras dėl įsilaužimų apkaltino Iraną. „SentinelOne“ tyrėjas teigė, kad įtariamaisiais gali būti ir su Rusija susijusios grupuotės. FBI ir kitos JAV agentūros paragino operatorius atjungti valdiklius nuo viešojo interneto ir pakeisti numatytuosius slaptažodžius. Jungtinėje Karalystėje 274 prekybos centrų šaldymo valdikliai vis dar yra pasiekiami iš atviro interneto.thegrocer.co.uk+2
„Pakeiskite numatytąjį slaptažodį ir laikykite šias sistemas atokiau nuo atviro interneto, ir beveik visa ši problema išnyks“, – sakė Bassillas iš „UK Cyber Defence“.thegrocer.co.uk