Newsletter Subscribe
Enter your email address below and subscribe to our newsletter
[forminator_form id="25163"]
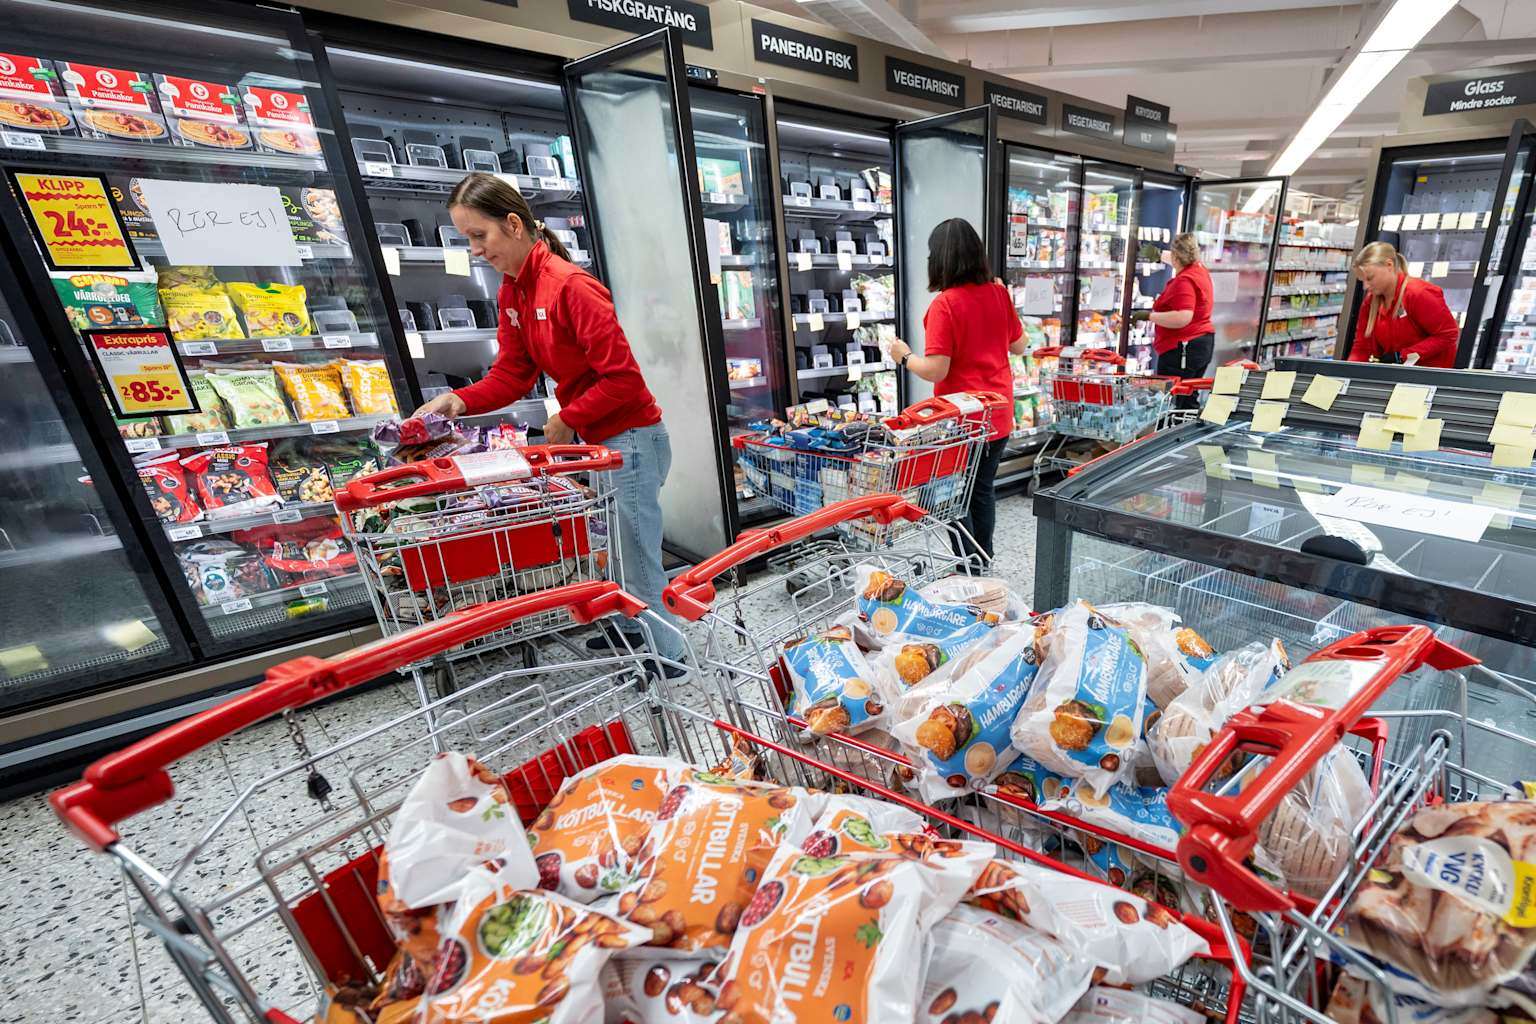
supermarketnews.com.smh.com.au+1.helpnetsecurity.com+1.Στις 2 Νοεμβρίου, χάκερ αύξησαν εξ αποστάσεως τη θερμοκρασία σε καταψύκτες δεκάδων σούπερ μάρκετ σε τουλάχιστον 11 χώρες, φτάνοντας σε ορισμένες περιπτώσεις τους 50 βαθμούς Κελσίου. Ερευνητές επισημαίνουν ότι οι επιτιθέμενοι δεν χρειάστηκαν ιδιαίτερες τεχνικές γνώσεις για να το επιτύχουν. Η επίθεση σημειώθηκε τρεις εβδομάδες μετά από παρόμοιο περιστατικό σε εκατοντάδες γαλλικά καταστήματα. Επηρεάστηκαν αλυσίδες όπως η Carrefour και η Delhaize στο Βέλγιο, καθώς και οι ICA και Coop στη Σουηδία, με αποτέλεσμα τα καταστήματα να αναγκαστούν να πετάξουν αλλοιωμένα τρόφιμα. Οι εταιρείες Ahold Delhaize Koninklijke Ahold Delhaize N.V., IKEA και Colruyt Group δέχθηκαν επίσης πλήγματα, με συστήματα στο Βέλγιο, το Λουξεμβούργο, τη Σουηδία και την Ολλανδία να επηρεάζονται.smh.com.au+2
Πολλοί ελεγκτές ήταν εκτεθειμένοι στο ανοιχτό διαδίκτυο, προστατευμένοι μόνο από προεπιλεγμένους κωδικούς ή τρέχοντας παλαιό λογισμικό. Στη Γαλλία, ο Vincent Strubel, επικεφαλής της εθνικής υπηρεσίας κυβερνοασφάλειας ANSSI, δήλωσε στη Γερουσία ότι οι ελεγκτές δεν διέθεταν τείχος προστασίας και οι οθόνες διαχείρισης προστατεύονταν μόνο από αδύναμους κωδικούς. Εκπρόσωπος της Danfoss ανέφερε στο ολλανδικό δίκτυο NOS ότι τα συστήματα που επλήγησαν στην Ολλανδία δεν βρίσκονταν σε ασφαλές δίκτυο και χρησιμοποιούσαν ακόμη τους προεπιλεγμένους κωδικούς τους. Η Danfoss δήλωσε ότι οι περισσότερες από τις επηρεαζόμενες μονάδες ήταν παλαιότερα προϊόντα που δεν λαμβάνουν πλέον ενημερώσεις ασφαλείας, ενώ η Copeland υπέδειξε ένα κενό ασφαλείας σε καταργημένους ελεγκτές.apnews.com+2
Η SecurityScorecard εξέτασε μία παραβιασμένη μονάδα της Copeland. Τις πρώτες ώρες της 2ας Νοεμβρίου, μέσω συνεδριών διαχειριστή έγιναν 743 αλλαγές σε 31 συσκευές, συμπεριλαμβανομένης της απενεργοποίησης των συναγερμών. "Οι επιτιθέμενοι δεν χρειάστηκαν κάποιο κενό ασφαλείας, παρά μόνο τα προεπιλεγμένα διαπιστευτήρια", έγραψε ο ερευνητής Massimo Giaimo.helpnetsecurity.com
Η εταιρεία ασφαλείας Claroty δημοσίευσε κενά ασφαλείας σε ελεγκτές της Danfoss νωρίτερα φέτος. Μετά την επίθεση στη Γαλλία τον Οκτώβριο, δοκίμασε πόσο γρήγορα ένας πράκτορας τεχνητής νοημοσύνης θα μπορούσε να τους ανακατασκευάσει. Χρησιμοποιώντας δημόσιο υλικολογισμικό και εργαλεία ανάλυσης, ο πράκτορας απέκτησε πρόσβαση root σε μια συσκευή δοκιμών σε περίπου 28 λεπτά, με κόστος χρήσης περίπου 6 δολάρια. Οι ερευνητές σημείωσαν ότι ένας άνθρωπος έπρεπε να παρέμβει όταν ο πράκτορας ακολουθούσε λάθος προσέγγιση. Τόνισαν επίσης ότι η δοκιμή αναπαρήγαγε γνωστά κενά αντί να ανακαλύψει νέα.fr.claroty.com+1
Καμία ομάδα δεν έχει αναλάβει την ευθύνη των επιθέσεων ούτε έχει ζητήσει λύτρα. Ο Γάλλος υπουργός Εξωτερικών απέδωσε τις επιθέσεις στο Ιράν. Ερευνητής της SentinelOne δήλωσε ότι ομάδες που πρόσκεινται στη Ρωσία είναι επίσης πιθανοί ύποπτοι. Το FBI και άλλες αμερικανικές υπηρεσίες κάλεσαν τους διαχειριστές να αποσυνδέσουν τους ελεγκτές από το δημόσιο διαδίκτυο και να αλλάξουν τους προεπιλεγμένους κωδικούς. Στο Ηνωμένο Βασίλειο, 274 ελεγκτές ψύξης σούπερ μάρκετ παραμένουν προσβάσιμοι από το ανοιχτό διαδίκτυο.thegrocer.co.uk+2
"Αλλάξτε τον προεπιλεγμένο κωδικό πρόσβασης και κρατήστε αυτά τα συστήματα μακριά από το ανοιχτό διαδίκτυο, και το πρόβλημα θα λυθεί σχεδόν ολοκληρωτικά", δήλωσε ο Bassill της UK Cyber Defence.thegrocer.co.uk