Newsletter Subscribe
Enter your email address below and subscribe to our newsletter
[forminator_form id="25163"]

All voices matter
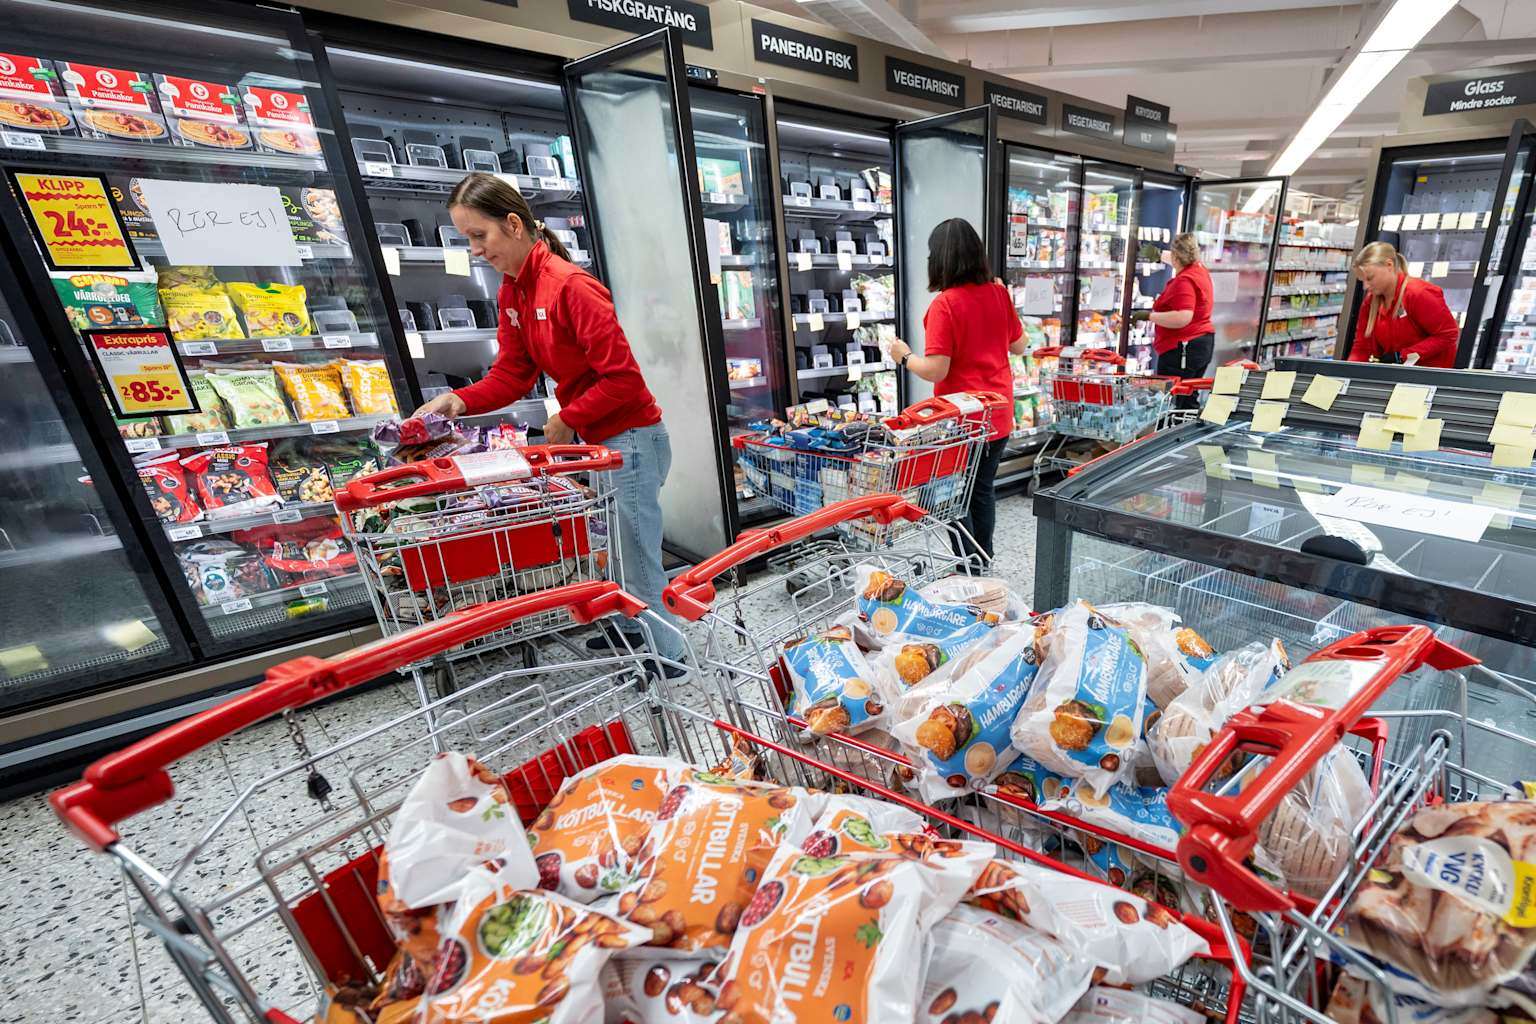
supermarketnews.com:smh.com.au+1:helpnetsecurity.com+1:Նոյեմբերի 2-ին հաքերները հեռակա կարգով բարձրացրել են սառնարանների ջերմաստիճանը առնվազն 11 երկրների տասնյակ սուպերմարկետներում, որոշ դեպքերում հասցնելով այն մինչև 50 աստիճան Ցելսիուսի: Հետաքննողների և հետազոտողների խոսքով՝ հարձակվողներից պահանջվել են նվազագույն հմտություններ: Գիշերային հարձակումը տեղի է ունեցել ֆրանսիական հարյուրավոր խանութների վրա նմանատիպ հարձակումից երեք շաբաթ անց: Այն հարվածել է Carrefour և Delhaize ցանցերին Բելգիայում, ինչպես նաև ICA-ին և Coop-ին Շվեդիայում, ինչի հետևանքով խանութները ստիպված են եղել դեն նետել փչացած սննդամթերքը: Ahold Delhaize Koninklijke Ahold Delhaize N.V., IKEA և Colruyt Group ընկերությունները նույնպես տուժել են, ինչը ազդել է Բելգիայի, Լյուքսեմբուրգի, Շվեդիայի և Նիդեռլանդների համակարգերի վրա:smh.com.au+2
Շատ վերահսկիչներ միացված են եղել բաց ինտերնետին, պաշտպանված են եղել գործարանային գաղտնաբառերով կամ աշխատել են հին ծրագրային ապահովմամբ: Ֆրանսիայում կիբերանվտանգության ազգային գործակալության (ANSSI) ղեկավար Վինսենթ Ստրուբելը Սենատին հայտնել է, որ վերահսկիչները չեն ունեցել firewall, իսկ նրանց ադմինիստրատորի էկրանները պաշտպանված են եղել միայն թույլ գաղտնաբառերով: Danfoss-ի խոսնակը հոլանդական NOS հեռուստաընկերությանը հայտնել է, որ տուժած հոլանդական համակարգերը չեն եղել անվտանգ ցանցում և դեռևս օգտագործել են իրենց գործարանային գաղտնաբառերը: Danfoss-ը նշել է, որ տուժած սարքերի մեծ մասը հին արտադրանքներ են, որոնք այլևս անվտանգության թարմացումներ չեն ստանում, իսկ Copeland-ը մատնանշել է հանված արտադրությունից վերահսկիչների թերությունը:apnews.com+2
SecurityScorecard-ը ուսումնասիրել է Copeland-ի մեկ վնասված սարք: Նոյեմբերի 2-ի վաղ ժամերին ադմինիստրատորի սեսիաները 31 սարքի վրա կատարել են 743 փոփոխություն, ներառյալ ահազանգման համակարգերի անջատումը: «Հարձակվողներին խոցելիություն պետք չէր, միայն գործարանային հավատարմագրերը», գրել է հետազոտող Մասիմո Ջայմոն:helpnetsecurity.com
Claroty անվտանգության ընկերությունը այս տարվա սկզբին հրապարակել էր Danfoss-ի վերահսկիչների թերությունների մասին տեղեկատվություն: Հոկտեմբերին Ֆրանսիայի վրա հարձակումից հետո նրանք փորձարկել են, թե որքան արագ կարող է արհեստական բանականության կոդավորման գործակալը վերականգնել դրանք: Օգտագործելով հանրային ֆիրմվեր և վերլուծական գործիքներ՝ գործակալը մոտ 28 րոպեում ստացել է root հասանելիություն փորձնական սարքին, ինչը արժեցել է մոտ 6 դոլար: Հետազոտողները նշել են, որ մարդու միջամտությունը դեռ անհրաժեշտ էր, երբ գործակալը սխալ մոտեցում էր ընտրում: Նրանք նաև ընդգծել են, որ թեստը վերարտադրել է հայտնի թերությունները, այլ ոչ թե նորերը հայտնաբերել:fr.claroty.com+1
Ոչ մի խումբ չի ստանձնել հարձակումների պատասխանատվությունը և փրկագին չի պահանջել: Ֆրանսիայի արտգործնախարարը հաքերային հարձակումների համար մեղադրել է Իրանին: SentinelOne-ի հետազոտողը հայտնել է, որ Ռուսաստանի հետ կապված խմբերը նույնպես հնարավոր կասկածյալներ են: FBI-ը և ԱՄՆ այլ գործակալություններ կոչ են արել օպերատորներին անջատել վերահսկիչները հանրային ինտերնետից և փոխել գործարանային գաղտնաբառերը: Մեծ Բրիտանիայում 274 սուպերմարկետի սառնարանային վերահսկիչներ դեռևս հասանելի են բաց ինտերնետից:thegrocer.co.uk+2
«Փոխեք գործարանային գաղտնաբառը և պահեք այս համակարգերը բաց ինտերնետից դուրս, և այս խնդիրների մեծ մասը կվերանա», ասել է UK Cyber Defence-ի ներկայացուցիչ Բասիլը:thegrocer.co.uk