Newsletter Subscribe
Enter your email address below and subscribe to our newsletter
[forminator_form id="25163"]
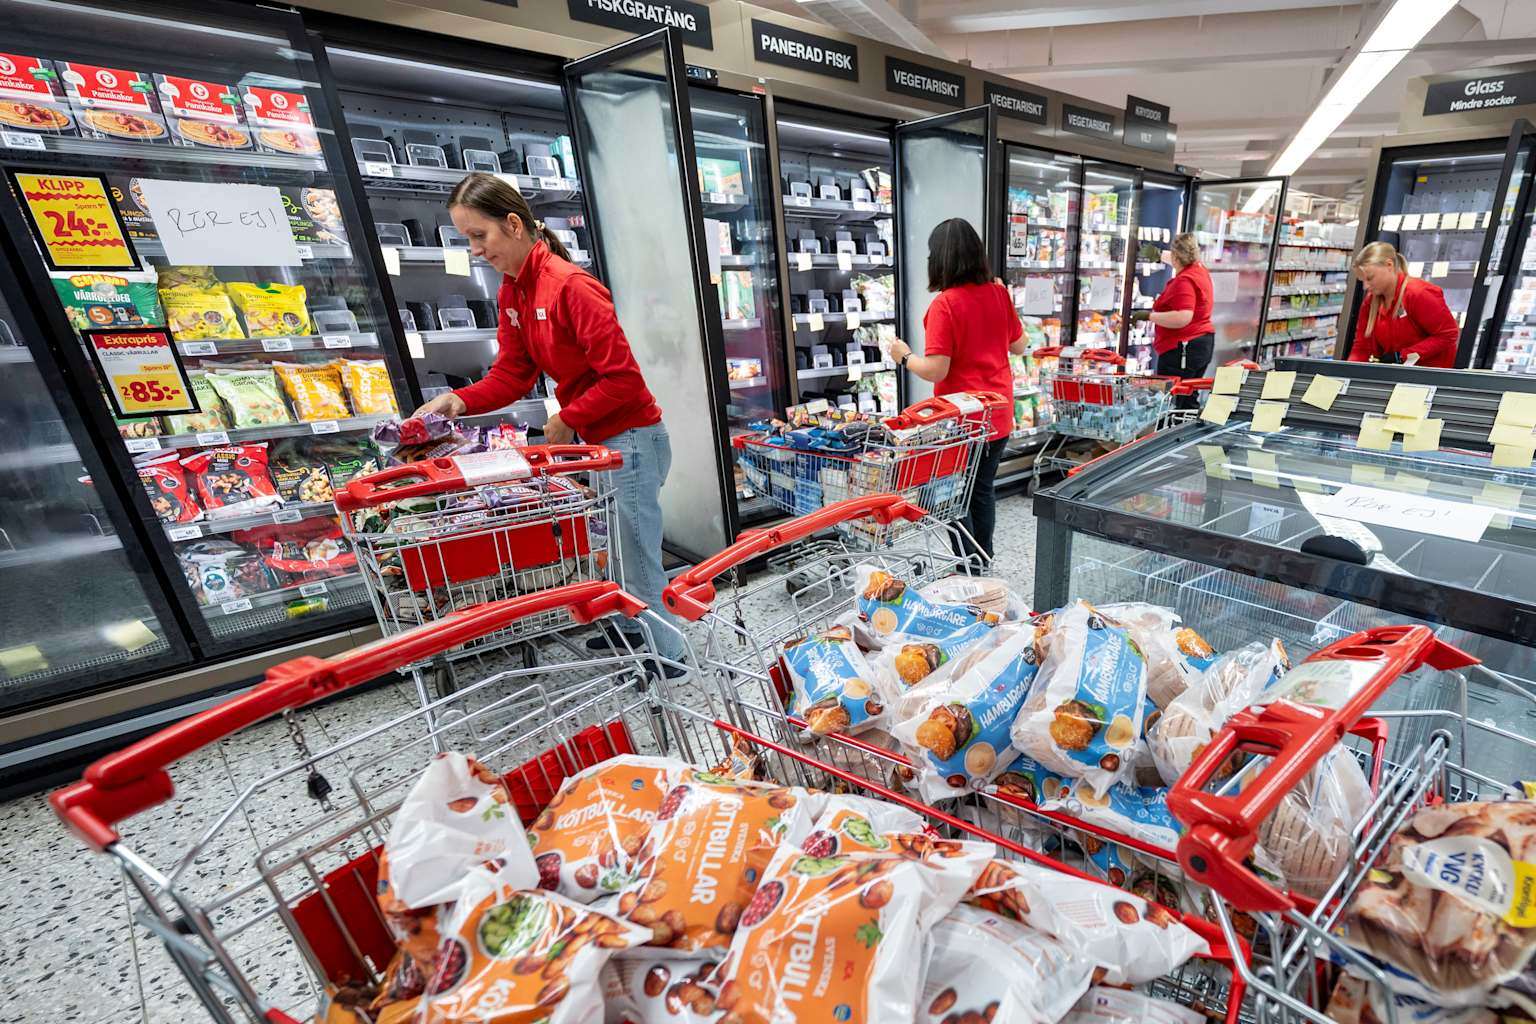
supermarketnews.com.smh.com.au+1.helpnetsecurity.com+1.2 ნოემბერს ჰაკერებმა დისტანციურად აუწიეს ტემპერატურა საყინულეებს სულ მცირე 11 ქვეყნის ათობით სუპერმარკეტში, ზოგიერთ შემთხვევაში 50 გრადუს ცელსიუსამდე. გამომძიებლებისა და მკვლევრების თქმით, თავდამსხმელებს ამისთვის მინიმალური უნარებიც ჰყოფნიდათ. ღამის შეტევა მოხდა საფრანგეთის ასობით მაღაზიაზე მსგავსი თავდასხმიდან სამი კვირის შემდეგ. მან დააზიანა ისეთი ქსელები, როგორიცაა Carrefour და Delhaize ბელგიაში, ასევე ICA და Coop შვედეთში, რის გამოც მაღაზიებს გაფუჭებული პროდუქტების გადაყრა მოუწიათ. ასევე დაზარალდნენ Ahold Delhaize Koninklijke Ahold Delhaize N.V., IKEA და Colruyt Group, რამაც გავლენა მოახდინა ბელგიის, ლუქსემბურგის, შვედეთისა და ნიდერლანდების სისტემებზე.smh.com.au+2
ბევრი კონტროლერი ღია ინტერნეტთან იყო დაკავშირებული, დაცული იყო ქარხნული პაროლებით ან მუშაობდა ძველ პროგრამულ უზრუნველყოფაზე. საფრანგეთში, კიბერუსაფრთხოების ეროვნული სააგენტოს (ANSSI) ხელმძღვანელმა ვინსენტ სტრუბელმა სენატს განუცხადა, რომ კონტროლერებს არ ჰქონდათ ფაირვოლი და მათი ადმინისტრაციული პანელები მხოლოდ სუსტი პაროლებით იყო დაცული. Danfoss-ის სპიკერმა ჰოლანდიურ მაუწყებელ NOS-ს განუცხადა, რომ დაზარალებული ჰოლანდიური სისტემები არ იყო დაცულ ქსელში და კვლავ იყენებდა ქარხნულ პაროლებს. Danfoss-ის თქმით, დაზარალებული მოწყობილობების უმეტესობა ძველი პროდუქტებია, რომლებიც უსაფრთხოების განახლებებს აღარ იღებს, ხოლო Copeland-მა ყურადღება გაამახვილა მოძველებულ კონტროლერებში არსებულ ხარვეზზე.apnews.com+2
SecurityScorecard-მა შეისწავლა ერთი კომპრომეტირებული Copeland-ის მოწყობილობა. 2 ნოემბრის დილის საათებში ადმინისტრატორის სესიებმა 31 მოწყობილობაზე 743 ცვლილება განახორციელა, მათ შორის გამორთეს განგაშის სისტემები. "თავდამსხმელებს არ დასჭირვებიათ დაუცველობის ძიება, მხოლოდ ქარხნული მონაცემები", წერს მკვლევარი მასიმო ჯაიმო.helpnetsecurity.com
უსაფრთხოების ფირმამ Claroty-მ მიმდინარე წლის დასაწყისში გამოაქვეყნა ინფორმაცია Danfoss-ის კონტროლერებში არსებული ხარვეზების შესახებ. ოქტომბერში საფრანგეთზე თავდასხმის შემდეგ, მათ გამოსცადეს, რამდენად სწრაფად შეძლებდა ხელოვნური ინტელექტის კოდირების აგენტი მათ აღდგენას. საჯარო ფირმვერისა და ანალიზის ხელსაწყოების გამოყენებით, აგენტმა დაახლოებით 28 წუთში მიიღო წვდომა სატესტო მოწყობილობაზე, რაც დაახლოებით 6 დოლარი დაჯდა. მკვლევრების თქმით, ადამიანის ჩარევა მაინც საჭირო იყო, როდესაც აგენტი არასწორ გზას ირჩევდა. მათ ასევე ხაზი გაუსვეს, რომ ტესტმა გაიმეორა უკვე ცნობილი ხარვეზები და არა ახლის აღმოჩენა.fr.claroty.com+1
არცერთ ჯგუფს არ აუღია პასუხისმგებლობა თავდასხმებზე და არ მოუთხოვია გამოსასყიდი. საფრანგეთის საგარეო საქმეთა მინისტრმა ჰაკერულ თავდასხმებში ირანი დაადანაშაულა. SentinelOne-ის მკვლევარმა განაცხადა, რომ რუსეთთან დაკავშირებული ჯგუფებიც შესაძლო ეჭვმიტანილები არიან. FBI-მ და აშშ-ის სხვა უწყებებმა მოუწოდეს ოპერატორებს, გათიშონ კონტროლერები საჯარო ინტერნეტიდან და შეცვალონ ქარხნული პაროლები. დიდ ბრიტანეთში 274 სუპერმარკეტის მაცივრის კონტროლერი კვლავ ხელმისაწვდომია ღია ინტერნეტიდან.thegrocer.co.uk+2
"შეცვალეთ ქარხნული პაროლი და შეინახეთ ეს სისტემები ღია ინტერნეტის მიღმა, და ამ პრობლემების უმეტესობა გაქრება", განაცხადა UK Cyber Defence-ის წარმომადგენელმა ბასილმა.thegrocer.co.uk