Newsletter Subscribe
Enter your email address below and subscribe to our newsletter
[forminator_form id="25163"]

All voices matter
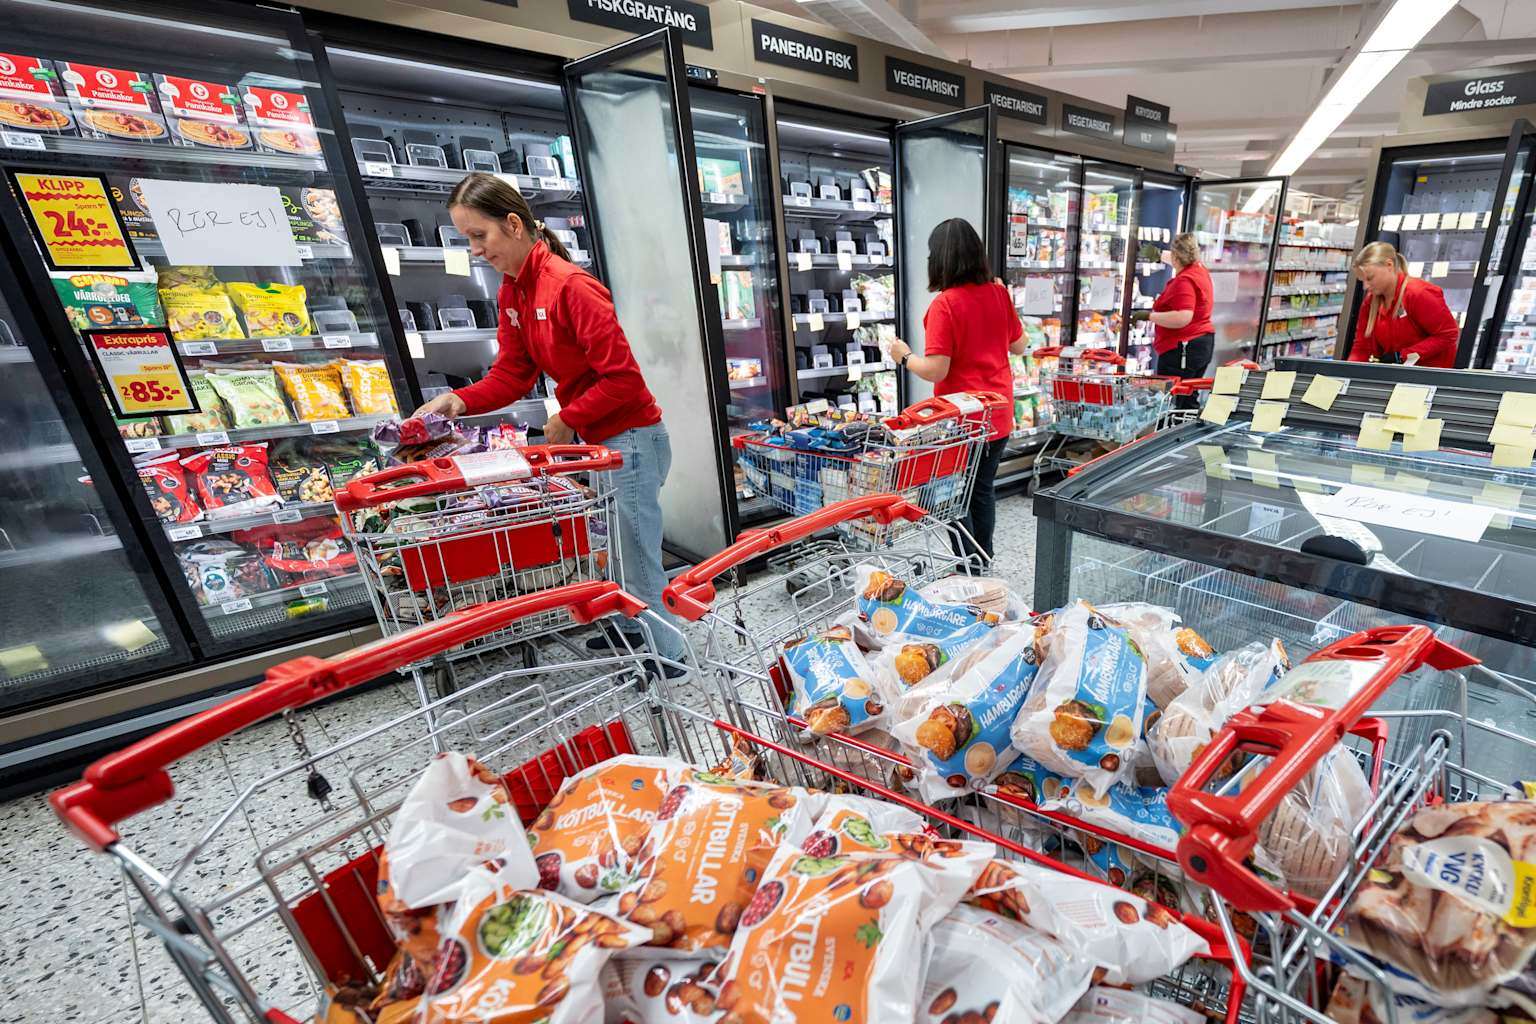
supermarketnews.com.smh.com.au+1.helpnetsecurity.com+1.Den 2 november höjde hackare på distans temperaturen i frysar i dussintals stormarknader i minst 11 länder, i vissa fall till 50 grader Celsius. Utredare och forskare menar att angriparna behövde mycket lite teknisk kompetens för att utföra dåden. Attacken skedde tre veckor efter en liknande händelse som drabbade hundratals franska butiker. Den slog mot kedjor som Carrefour och Delhaize i Belgien samt ICA och Coop i Sverige, vilket tvingade butiker att slänga förstörd mat. Ahold Delhaize Koninklijke Ahold Delhaize N.V., IKEA och Colruyt Group drabbades också, med system i Belgien, Luxemburg, Sverige och Nederländerna påverkade.smh.com.au+2
Många styrenheter var exponerade mot det öppna internet, skyddade av standardlösenord eller med gammal programvara. I Frankrike berättade Vincent Strubel, chef för den nationella cybersäkerhetsmyndigheten ANSSI, för senaten att styrenheterna saknade brandvägg och att deras administrationssidor endast var skyddade av svaga lösenord. En talesperson för Danfoss uppgav för nederländska NOS att de drabbade nederländska systemen inte befann sig på ett säkert nätverk och fortfarande använde sina fabrikslösenord. Danfoss meddelade att de flesta drabbade enheterna var äldre produkter som inte längre får säkerhetsuppdateringar, och Copeland pekade på en brist i utgångna styrenheter.apnews.com+2
SecurityScorecard granskade en komprometterad Copeland-enhet. Under de tidiga timmarna den 2 november gjorde administratörssessioner 743 ändringar på 31 enheter, inklusive att stänga av larm. "Angriparna behövde ingen sårbarhet, bara standarduppgifterna," skrev forskaren Massimo Giaimo.helpnetsecurity.com
Säkerhetsföretaget Claroty publicerade sårbarheter i Danfoss-styrenheter tidigare i år. Efter den franska attacken i oktober testade de hur snabbt en AI-kodningsagent kunde återskapa dem. Med hjälp av offentlig firmware och analysverktyg fick agenten root-åtkomst på en testenhet på cirka 28 minuter, till en kostnad på ungefär 6 dollar. Forskarna betonade att en människa fortfarande behövde ingripa när agenten valde fel metod. De underströk också att testet återskapade kända brister snarare än att hitta nya.fr.claroty.com+1
Ingen grupp har tagit på sig ansvaret för attackerna eller krävt lösensumma. Frankrikes utrikesminister har anklagat Iran för hackningen. En forskare vid SentinelOne menade att grupper med kopplingar till Ryssland också är möjliga misstänkta. FBI och andra amerikanska myndigheter har uppmanat operatörer att koppla bort styrenheter från det öppna internet och byta standardlösenord. I Storbritannien kan 274 kylstyrenheter i stormarknader fortfarande nås från det öppna internet.thegrocer.co.uk+2
"Byt standardlösenordet och håll dessa system borta från det öppna internet, så försvinner nästan hela problemet," sa Bassill från UK Cyber Defence.thegrocer.co.uk