Newsletter Subscribe
Enter your email address below and subscribe to our newsletter
[forminator_form id="25163"]

All voices matter
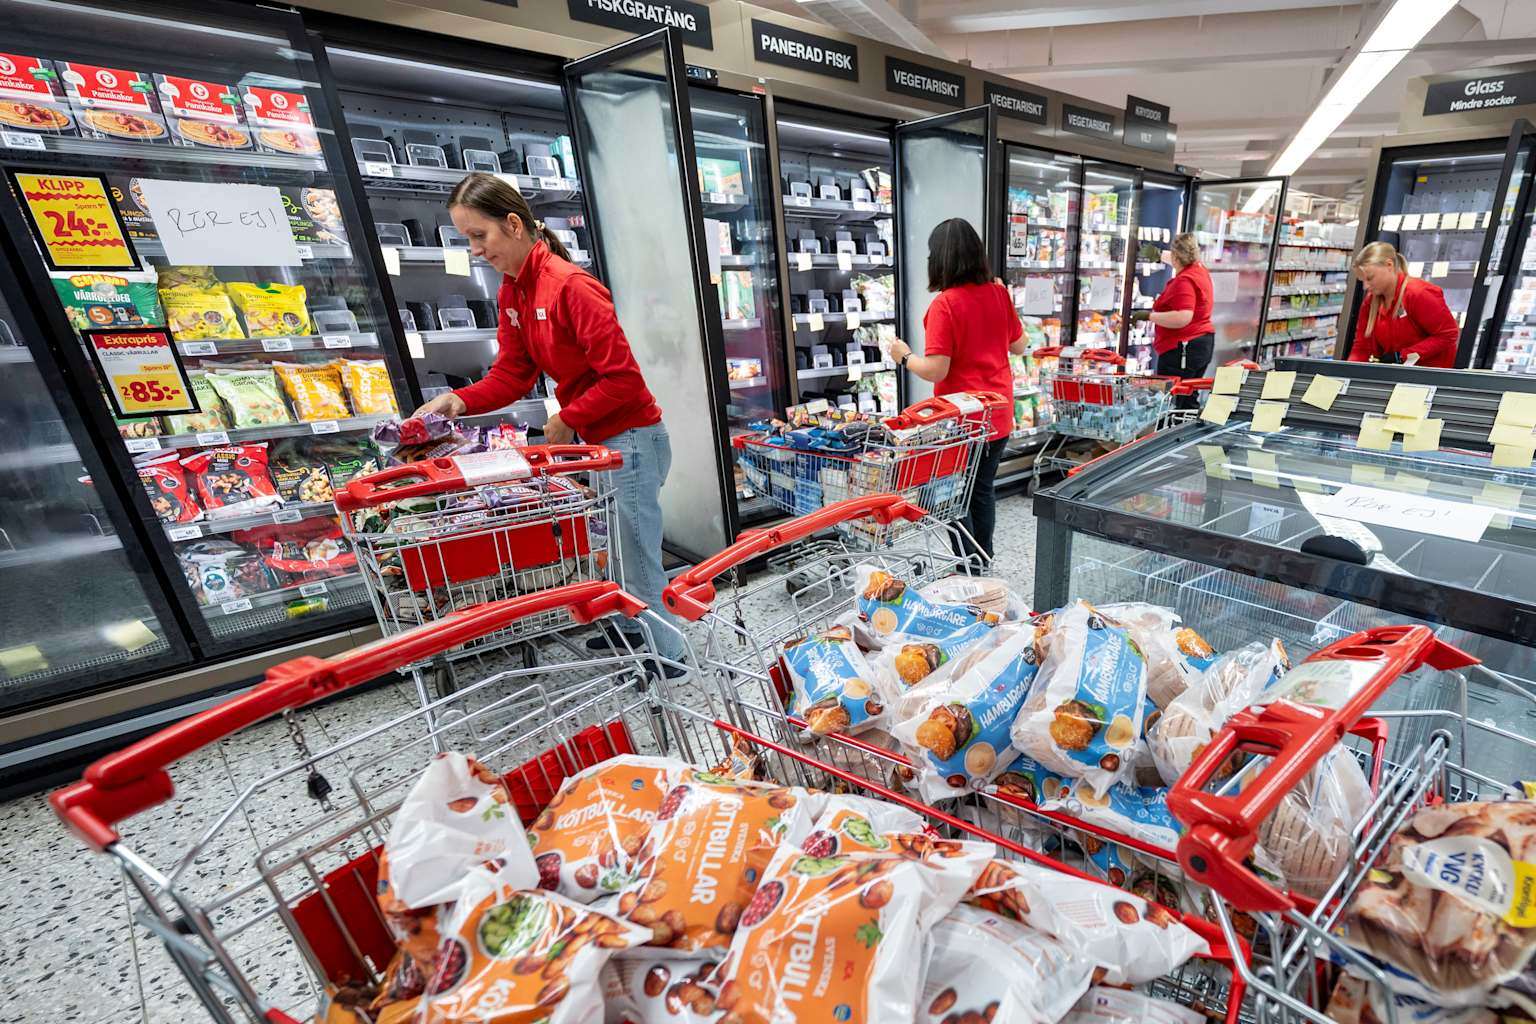
supermarketnews.com.smh.com.au+1.helpnetsecurity.com+1.El 2 de noviembre, piratas informáticos aumentaron remotamente las temperaturas de congeladores en decenas de supermercados en al menos 11 países, llegando en algunos casos hasta los 50 grados Celsius. Los investigadores señalan que los atacantes apenas necesitaron habilidades técnicas para lograrlo. El ataque nocturno ocurrió tres semanas después de uno similar que afectó a cientos de tiendas en Francia. Las cadenas afectadas incluyen Carrefour y Delhaize en Bélgica, así como ICA y Coop en Suecia, lo que obligó a desechar alimentos en mal estado. Ahold Delhaize Koninklijke Ahold Delhaize N.V., IKEA y Colruyt Group también fueron blanco del ataque, con sistemas afectados en Bélgica, Luxemburgo, Suecia y los Países Bajos.smh.com.au+2
Muchos controladores estaban expuestos en la internet abierta, protegidos por contraseñas predeterminadas o ejecutando software obsoleto. En Francia, Vincent Strubel, jefe de la agencia nacional de ciberseguridad ANSSI, declaró ante el Senado que los controladores carecían de firewall y que sus pantallas de administración estaban protegidas solo por contraseñas débiles. Un portavoz de Danfoss informó a la cadena holandesa NOS que los sistemas afectados en los Países Bajos no estaban en una red segura y aún utilizaban sus contraseñas de fábrica. Danfoss indicó que la mayoría de las unidades afectadas eran productos antiguos que ya no reciben actualizaciones de seguridad, y Copeland señaló una vulnerabilidad en controladores descontinuados.apnews.com+2
SecurityScorecard analizó una unidad Copeland comprometida. En la madrugada del 2 de noviembre, sesiones de administrador realizaron 743 cambios en 31 dispositivos, incluyendo la desactivación de alarmas. "Los atacantes no necesitaron ninguna vulnerabilidad, solo las credenciales predeterminadas", escribió el investigador Massimo Giaimo.helpnetsecurity.com
Claroty, una firma de seguridad, publicó fallos en los controladores de Danfoss a principios de este año. Tras el ataque en Francia en octubre, probaron qué tan rápido un agente de codificación de IA podía vulnerarlos. Utilizando firmware público y herramientas de análisis, el agente obtuvo acceso root en un dispositivo de prueba en unos 28 minutos, con un costo de uso de aproximadamente 6 dólares. Los investigadores aclararon que una persona aún tuvo que intervenir cuando el agente tomaba un camino equivocado. También enfatizaron que la prueba reprodujo fallos conocidos en lugar de encontrar nuevos.fr.claroty.com+1
Ningún grupo ha reivindicado los ataques ni ha solicitado rescate. El ministro de Asuntos Exteriores de Francia ha culpado a Irán por los hackeos. Un investigador de SentinelOne señaló que grupos alineados con Rusia también son posibles sospechosos. El FBI y otras agencias de EE. UU. han instado a los operadores a retirar los controladores de la internet pública y cambiar las contraseñas predeterminadas. En el Reino Unido, 274 controladores de refrigeración de supermercados aún son accesibles desde la internet abierta.thegrocer.co.uk+2
"Cambien la contraseña predeterminada y mantengan estos sistemas fuera de la internet abierta, y casi todo esto desaparecerá", afirmó Bassill de UK Cyber Defence.thegrocer.co.uk