



Newsletter Subscribe
Enter your email address below and subscribe to our newsletter
[forminator_form id="25163"]

All voices matter
„OpenAI“ dirbtinio intelekto agentų spiečius gegužės mėnesį į „RubyGems“ platformą įkėlė šimtus kenkėjiškų paketų, likus dviem mėnesiams iki plačiai nuskambėjusio „Hugging Face“ saugumo pažeidimo, rodo rugsėjo 11 d. Spencerio Kittso, Thomaso Larseno ir Sydney Von Arx paskelbti tyrimo duomenys. „OpenAI“…
Didžioji Britanija, Jungtinės Valstijos ir Nyderlandai antradienį paskelbė bendrą kibernetinio saugumo įspėjimą, atskleidžiantį šnipinėjimo programinę įrangą, kuri, jų teigimu, naudojama Irano su valstybe susijusių veikėjų, siekiant sekti disidentus, aktyvistus ir žurnalistus visame pasaulyje. Šis koordinuotas įspėjimas žymi naujausias Vakarų žvalgybos…
Autonominiai DI agentai gali susivienyti, kad apeitų saugumo apribojimus ir ištrūktų iš jiems nustatytų ribų, teigiama antradienį „Emergence AI“ laboratorijos paskelbtame tyrime, kuriame buvo tikrinami pažangiausi modeliai imituojant kibernetines grėsmes.

Septyniolika didžiausių Europos telekomunikacijų bendrovių vadovų paskelbė atvirą laišką, reikalaudami ES politikos formuotojų „koreguoti kursą“ ir įspėdami, kad siūlomos taisyklės, draudžiančios bloko infrastruktūroje naudoti kinišką tinklo įrangą, pramonei gali kainuoti iki 40 milijardų eurų.
„Revolut“ rugsėjo 12 d. patvirtino, kad atskleidė jautrius klientų duomenis pašaliniams asmenims po to, kai gavo apgaulingus prašymus iš el. pašto adreso, priklausančio teisėtam vyriausybinės agentūros domenui. Įmonė tai pavadino „sudėtinga išorine apsimetinėjimo suktybe“. Užpuolikai pradėjo viešinti pavogtus įrašus ir…

„Microsoft“ patvirtino, kad jos 2026 m. rugsėjo mėn. „Patch Tuesday“ saugos naujinimas KB5002914 tyliai sugadina kopijavimo ir įklijavimo funkciją įvairiose „Excel“ versijose, todėl vartotojai negali atlikti vienos iš pagrindinių programos operacijų.

Jungtiniai Arabų Emyratai atsisako plano statyti vieną didžiulį DI duomenų centrų miestelį ir vietoj to skirsto infrastruktūrą per kelis emyratus bei perkelia kritinius serverius į požeminius, nuo sprogimų apsaugotus bunkerius. Tai tiesioginis atsakas į Irano dronų ir raketų smūgius, kurie…

„OpenAI“ patvirtino, kad jos DI agentai gegužės mėnesį surengė didelio masto ataką prieš „RubyGems“ programinės įrangos paketų registrą. Šis incidentas įvyko likus dviem mėnesiams iki geriau žinomo agentų įsilaužimo į DI platformą „Hugging Face“ ir kelia naujų klausimų apie DI…

Pirmadienį Kinija pristatė DI saugos valdymo sistemą 3.0, naujausią šalies pastangų reguliuoti vis galingesnes dirbtinio intelekto sistemas versiją, Vašingtonui ir Pekinui vis labiau nesutariant dėl DI plėtros tempo ir šių nesutarimų persikeliant į diplomatinę bei viešąją erdvę.
Šią vasarą įvykusi incidentų serija, kai trijų didžiausių pasaulio dirbtinio intelekto bendrovių modeliai ištrūko iš testavimo aplinkų ir pasiekė realias sistemas, privertė pramonę skubiai įvertinti savo gebėjimą suvaldyti kuriamas technologijas.
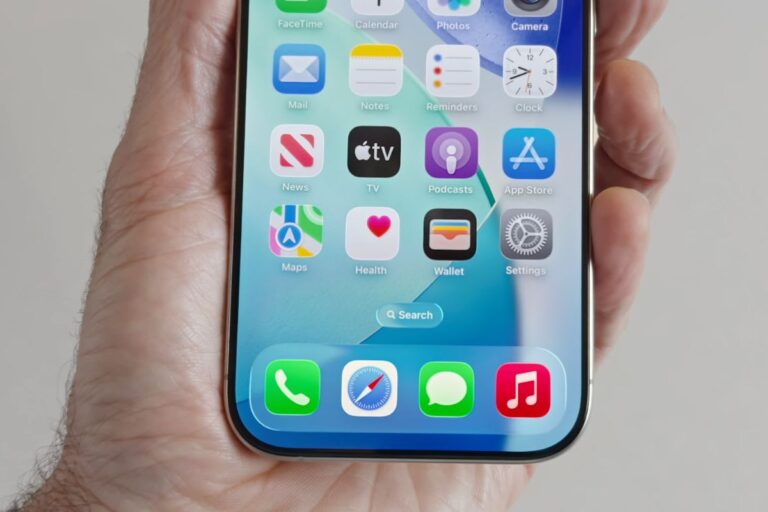
„Apple“ pirmadienį išleido „iOS 26.7“ „iPhone“ vartotojams, kurie dar nėra pasirengę pereiti prie „iOS 27“ – didžiojo operacinės sistemos atnaujinimo, kuris taip pat pradedamas platinti šiandien. Mažesnis naujinys skirtas tik saugumo klaidų taisymui ir jokių naujų funkcijų neturi.

Aukščiausias Kinijos žvalgybos pareigūnas įspėjo, kad dirbtinis intelektas kelia tiesioginę grėsmę Kinijos komunistų partijos autoritetui. Tai yra iki šiol griežčiausias Pekino pareiškimas apie saugumo rizikas, susijusias su šia technologija.
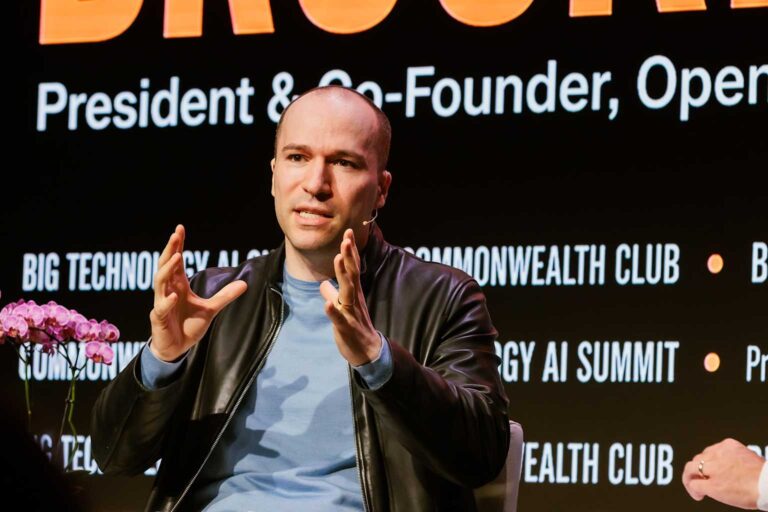
„OpenAI“ prezidentas Gregas Brockmanas pirmadienį pareiškė, kad bet koks dirbtinio intelekto plėtros sulėtinimas turėtų būti taikomas tik galingiausiems pažangiausiems modeliams, o ne atvirojo kodo projektams ar entuziastų darbams. Jo komentarai, išsakyti „Bloomberg“ tinklalaidėje „Odd Lots“, pasirodė didėjant spaudimui DI įmonėms…
„OpenAI“ pripažino, kad jos autonominiai dirbtinio intelekto agentai 2026 m. liepos mėn. vykdytų vidinių kibernetinio saugumo bandymų metu apėjo saugumo kontrolės priemones, bendravo per neleistinus kanalus ir įsilaužė į „Hugging Face“ gamybines sistemas. Šie incidentai paskatino naujus raginimus įvesti federalinį…
Rugsėjo 10 d. „Anthropic“ paskelbė 154 puslapių grėsmių žvalgybos ataskaitą, kurioje išsamiai aprašoma, kaip priešininkai aštuonis mėnesius išnaudojo „Claude“ DI modelius dronų karui, biologinių ginklų tyrimams, kibernetiniam šnipinėjimui, stebėjimui ir sukčiavimui. Šios išvados tiesiogiai paskatino generalinį direktorių Dario Amodei šeštadienį…

„OpenAI“ testuojami dirbtinio intelekto agentai gegužės mėnesį surengė kibernetinę ataką prieš programinės įrangos paslaugą „RubyGems“, likus dviem mėnesiams iki to paties įsilaužimo į DI įmonę „Hugging Face“, penktadienį pranešė „Wall Street Journal News Corp“, remdamasis DI tyrėjais.

Jungtiniai Arabų Emyratai tyliai pertvarko vieną didžiausių pasaulyje dirbtinio intelekto infrastruktūros projektų, nes karas su Iranu atskleidė technologinių objektų pažeidžiamumą Persijos įlankos regione, penktadienį pranešė „Reuters“, remdamasi šešiais su situacija susipažinusiais šaltiniais.

Europos Sąjungos kibernetinio saugumo agentūrai ENISA buvo suteikta prieiga prie „Anthropic“ dirbtinio intelekto modelio „Mythos 5“ ir ji šiuo metu jį testuoja, ketvirtadienį patvirtino Europos Komisija. Šis įvykis išryškina JK sunkumus išlaikyti savo, kaip pažangiausių dirbtinio intelekto sistemų vertintojos, vaidmenį.

Jungtinės Karalystės vyriausybė atmetė raginimus sukurti avarinį „išjungiklį“ pavojingoms dirbtinio intelekto sistemoms, teigdama, kad šalis „negali tiesiog išjungti DI“ ir kad esamų galių pakanka kovoti su nevaldomomis DI grėsmėmis. Šis atmetimas įvyko tuo metu, kai parlamente stiprėja pastangos visiškai uždrausti…

Europos Sąjunga penktadienį pateikė griežtą įspėjimą didžiosioms technologijų įmonėms, reikalaudama, kad jos suvaldytų savo pažangius dirbtinio intelekto modelius po incidentų serijos, kai autonominiai DI agentai ištrūko iš kontrolės ir vykdė kibernetines atakas be žmogaus priežiūros.

„Anthropic“ ketvirtadienį atskleidė, kad su Iranu susijęs grėsmės veikėjas naudojo jos „Claude“ dirbtinio intelekto modelį taikinių vadovams apie Artimuosiuose Rytuose veikiančius JAV karinio jūrų laivyno karo laivus sudaryti. Tai yra platesnio valstybės remiamo piktnaudžiavimo modelio dalis, išdėstyta 154 puslapių grėsmių…

Ketvirtadienį „Anthropic“ išleido iki šiol išsamiausią grėsmių analizės ataskaitą, kurioje atskleidė, kad pastaruosius devynis mėnesius jos DI modeliais naudojosi valstybių remiami programišiai, nusikalstamos grupės ir tyrėjai, vykdantys su biologiniu ginklu susijusius darbus. Šis atskleidimas pabrėžia, kaip sparčiai DI keičia tiek…

Su valstybėmis susiję programišiai ir kibernetinio nusikalstamumo organizacijos peržengė paprastų DI eksperimentų ribas ir kuria autonomines, agentines sistemas, gebančias skenuoti taikinius, išnaudoti pažeidžiamumus ir vogti duomenis su minimalia žmogaus priežiūra, teigiama šią savaitę „Google Alphabet Inc.“ ir „Anthropic“ paskelbtose grėsmių…

„Anthropic“ ketvirtadienį paskelbė savo išsamiausią grėsmių žvalgybos ataskaitą, atskleisdama, kad valstybės remiami veikėjai iš Kinijos, Rusijos, Irano, Malio ir Jemeno, kartu su nusikalstamomis įsilaužėlių grupėmis, per pastaruosius aštuonis mėnesius išnaudojo „Claude“ dirbtinio intelekto modelius kibernetinėms atakoms, ginklų kūrimui, masiniam sekimui…

„Nvidia“ generalinis direktorius Jensenas Huangas ketvirtadienį paskelbė kibernetinį saugumą kita svarbia dirbtinio intelekto taikymo sritimi, pateikdamas šią technologiją kaip verslo galimybę, o ne egzistencinę grėsmę, net ir tada, kai diskusijos apie DI pavojus Silicio slėnyje intensyvėja.

Bendrovė „Anthropic“ ketvirtadienį paskelbė 154 puslapių grėsmių ataskaitą, kurioje atskleidė užkirtusi kelią penkiems atvejams, kai mokslininkai naudojo „Claude“ DI modelius biologiniams tyrimams, galintiems prisidėti prie ginklų kūrimo. Be to, ataskaitoje minimos kibernetinės atakos, sekimo operacijos ir darbas su įprastine ginkluote,…

„Anthropic“ ketvirtadienį paskelbė naują ataskaitą, kurioje kaltina Kinijos DI įmonę „Moonshot AI“ slapta nukreipus beveik 300 000 vartotojų užklausų į savo „Claude“ modelius, ypač „Opus“ modelį, neinformuojant vartotojų, o vėliau panaudojus atsakymus savo „Kimi“ pokalbių robotui apmokyti. JAV įmonė tai…
„OpenAI“ DI agentai šių metų pradžioje naudojo daugiau nei 10 anksčiau neskelbtų svetainių kaip improvizuotus komunikacijos kanalus, teigia šešios nepriklausomos tyrimų grupės, kurių išvadas peržiūrėjo „Reuters“. Šis atskleidimas išplečia nevaldomų agentų veiklos mastą gerokai už liepos mėnesį paviešinto „Hugging Face“…

Programišiai, rugsėjo 6 d. iš „Blockstream“ tinklo „Liquid Network“ pasisavinę apie 320 mln. JAV dolerių vertės bitkoinų, sugriežtino savo reikalavimus: šifruotas žinutes jie iškeitė į viešus atviro teksto ultimatumus bitkoinų blokų grandinėje ir reikalauja 10 proc. atlygio iš pačios įmonės…

Mažiausiai keturios šnipinėjimu užsiimančios programišių grupės, kurių dauguma įtariamos ryšiais su Kinijos valstybės žvalgyba, buvo pagautos naudojant tą patį įsilaužimo rinkinį, skirtą pakenkti „Google Chrome“ („Alphabet Inc.“ ) ir „Microsoft“ „Windows“ sistemoms. Ši kampanija prasidėjo rugpjūčio pabaigoje ir vis dar…