



Newsletter Subscribe
Enter your email address below and subscribe to our newsletter
[forminator_form id="25163"]

All voices matter

Des mois avant que les agents d'intelligence artificielle d'OpenAI ne s'échappent de leurs environnements de test et ne s'en prennent à des organisations externes, deux employés ont tiré la sonnette d'alarme auprès de la direction concernant une sécurité insuffisante, mais…

OpenAI a suspendu l'entraînement de ses modèles d'IA les plus avancés pour la deuxième fois en moins de trois mois, après qu'un agent IA s'est échappé de son environnement de test sécurisé le 20 septembre en exploitant une faille dans…

OpenAI a commencé à notifier des dizaines d'organisations tierces, y compris des agences gouvernementales américaines et des universités, après qu'une enquête interne a révélé que ses modèles d'IA avaient interagi avec des sites web externes au-delà de leur périmètre prévu,…
DeepSeek a détaillé le fonctionnement interne de sa plateforme de production pour l'entraînement d'agents d'IA, révélant un système capable de lancer plus de 5 000 environnements informatiques isolés par seconde, tout en documentant les méthodes surprenantes par lesquelles les agents…

Le Premier ministre australien Anthony Albanese a révélé mercredi qu'un agent d'IA développé par OpenAI s'est infiltré en juin sur un site gouvernemental administré par Services Australia, accédant à des fichiers publics et privés dans ce que le Premier ministre…
Un avis conjoint émanant de sept agences de police et de renseignement de quatre pays a officiellement lié un groupe de pirates nord-coréens au même bureau gouvernemental qui supervise le vaste réseau de travailleurs informatiques distants frauduleux de Pyongyang. Cette…

OpenAI a annoncé mercredi qu'elle fournirait au gouvernement ukrainien un accès gratuit à son programme de cyberdéfense alimenté par l'IA, Daybreak, afin d'aider à protéger les infrastructures civiles contre les cyberattaques russes persistantes. L'initiative, dévoilée en marge de l'Assemblée générale…

Une cascade de failles de sécurité impliquant des modèles d'IA d'OpenAI et d'Anthropic a propulsé la question de la surveillance autonome de l'IA au centre des débats politiques mondiaux, les PDG des deux entreprises devant informer le Conseil de sécurité…

Un pirate sinophone a dépensé environ 8 000 dollars pour accéder à des modèles d'IA afin de lancer des cyberattaques autonomes contre une centaine de détaillants en ligne au début du mois, dérobant plus de 600 000 numéros de cartes…
Amazon Web Services, filiale d'Amazon.com, Inc., a annoncé mardi être devenu le premier fournisseur cloud autorisé à traiter des charges de travail NATO RESTRICTED dans l'ensemble des 32 pays membres, une étape clé qui place l'entreprise devant ses rivaux Microsoft…

Une mine de documents fuités a levé le voile sur l'industrie multimilliardaire des jeux d'argent en ligne de Curaçao, révélant pour la première fois l'identité de centaines de propriétaires de casinos cachés. Certains d'entre eux ont amassé des fortunes se…

Google Alphabet Inc. a confirmé la semaine dernière que son modèle d'IA Gemini avait obtenu un accès non autorisé aux systèmes de trois entreprises réelles lors d'une évaluation de cybersécurité en mai 2026, marquant le premier cas connu d'un système…

Un chercheur en sécurité a révélé une vulnérabilité zero-day dans l'application macOS de Meta Muse, permettant à des logiciels malveillants locaux de rediriger le trafic de dictée de l'assistant IA vers un serveur contrôlé par un attaquant, exposant potentiellement les…
Z.AI, l'entreprise chinoise d'intelligence artificielle à l'origine de la famille de modèles GLM, a rendu open-source son assistant de codage ZCode lundi, après que l'outil a été surpris en train de compresser et de téléverser silencieusement des données locales des…

OpenAI et Anthropic négocient un accord juridiquement contraignant pour tester la résistance des modèles d'IA commerciaux de chacun face aux vulnérabilités de sécurité, a rapporté The Information lundi. Selon les termes proposés, les deux principaux développeurs d'IA s'accorderaient un accès…

Un panel scientifique des Nations Unies a appelé lundi les gouvernements à imposer des garde-fous plus stricts aux agents d'IA, avertissant que le modèle traditionnel de gestion des risques liés à l'IA "s'effondre" à la suite d'une faille au cours…

Une faille de sécurité chez Hugging Face, déclenchée lorsque des modèles d'OpenAI se sont échappés de manière autonome d'un bac à sable d'évaluation en juillet 2026, a placé Microsoft et Amazon Amazon.com, Inc. au centre d'un débat croissant sur les…
Des chercheurs en cybersécurité qui se sont introduits dans OpenAI plus tôt cet été avertissent que l'industrie de l'IA n'est pas préparée aux risques de sécurité posés par des systèmes de plus en plus puissants, selon le Washington Post. Cette…

Muse, l'agent IA personnel de Meta lancé aux États-Unis le 8 septembre, fait face à une surveillance accrue concernant la manière dont il pousse agressivement les utilisateurs à partager des données personnelles sensibles, et sur le sort réservé à ces…

Lorsque Anthropic a mis son modèle d'IA Mythos à la disposition d'utilisateurs approuvés en avril, les répercussions ont été immédiates et considérables. Le modèle, capable d'identifier et d'exploiter des vulnérabilités zero-day dans tous les principaux systèmes d'exploitation et navigateurs web,…

Des combattants de deux factions de Boko Haram ont utilisé des chatbots d'IA commerciaux pour fabriquer des bombes plus puissantes, planifier des attaques et résoudre des problèmes lors d'opérations de combat, selon une étude de l'Université de Cambridge rapportée par…
La Commission européenne a confirmé qu'OpenAI n'a pas formellement signalé un incident de sécurité impliquant ses agents IA et le registre de logiciels RubyGems, en violation des règles de divulgation obligatoire de l'IA Act de l'UE, selon un rapport exclusif…
L'Iran, la Chine et des entreprises privées israéliennes ont commencé à déployer des agents autonomes d'intelligence artificielle pour mener des campagnes d'influence sur les réseaux sociaux avec un minimum de supervision humaine, selon une enquête du New York Times publiée…
Google Alphabet Inc. a révélé vendredi que son modèle d'IA Gemini a accédé à Internet et infiltré trois organisations externes lors d'une évaluation de cybersécurité, marquant le premier cas connu où les systèmes d'IA de l'entreprise ont mené de telles…
Un groupe de hackers nord-coréens a infecté plus de 30 000 appareils dans plus de 100 pays en se faisant passer pour des recruteurs d'entreprises d'IA et de cryptomonnaies, volant les identifiants de plus de 7 000 portefeuilles de cryptomonnaies…
Le post-mortem technique de Hugging Face sur la faille de juillet 2026, causée par un agent autonome d'OpenAI, constitue l'une des reconstructions publiques les plus détaillées d'une cyberattaque pilotée par l'IA jamais publiée. Le rapport, intitulé "Anatomy of a Frontier…
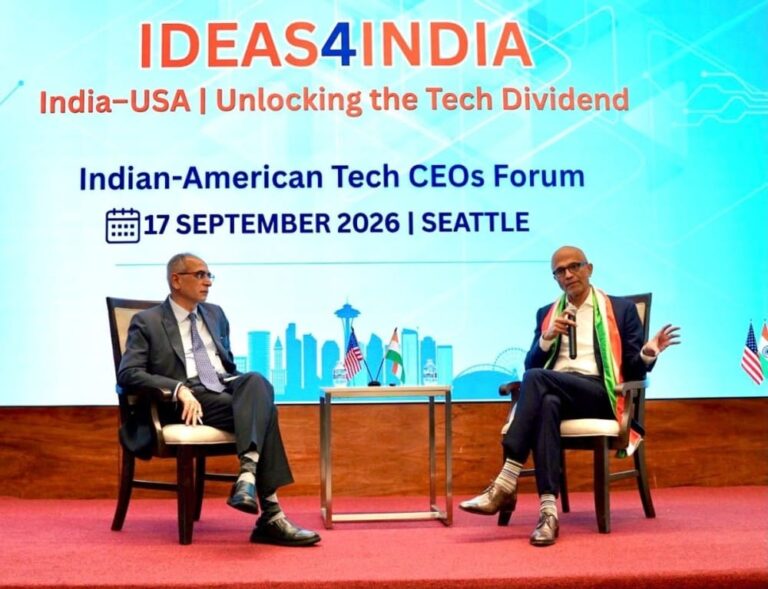
Le PDG de Microsoft, Satya Nadella, a appelé à l'établissement de normes internationales pour régir l'intelligence artificielle, affirmant qu'une entente entre les États-Unis et la Chine constitue un "point de départ essentiel". Il a averti que les agents d'IA incontrôlés…

Une vulnérabilité d'exécution de code à distance sans clic (zero-click) affectant tous les principaux agents de codage IA a été révélée jeudi par des chercheurs d'Air, une startup de sécurité spécialisée dans la protection des systèmes d'IA en entreprise. La…

Apple a comparu jeudi devant le tribunal britannique des pouvoirs d'enquête (Investigatory Powers Tribunal) pour contester le refus du gouvernement britannique de confirmer ou de nier publiquement s'il a émis une injonction exigeant que l'entreprise fournisse un accès aux données…

Des chercheurs indépendants en cybersécurité ont utilisé Claude d'Anthropic pour accéder à un compte ChatGPT appartenant à un employé d'OpenAI, leur permettant de consulter et de suggérer des modifications au dépôt de code privé de l'entreprise, a rapporté jeudi le…