Newsletter Subscribe
Enter your email address below and subscribe to our newsletter
[forminator_form id="25163"]

All voices matter
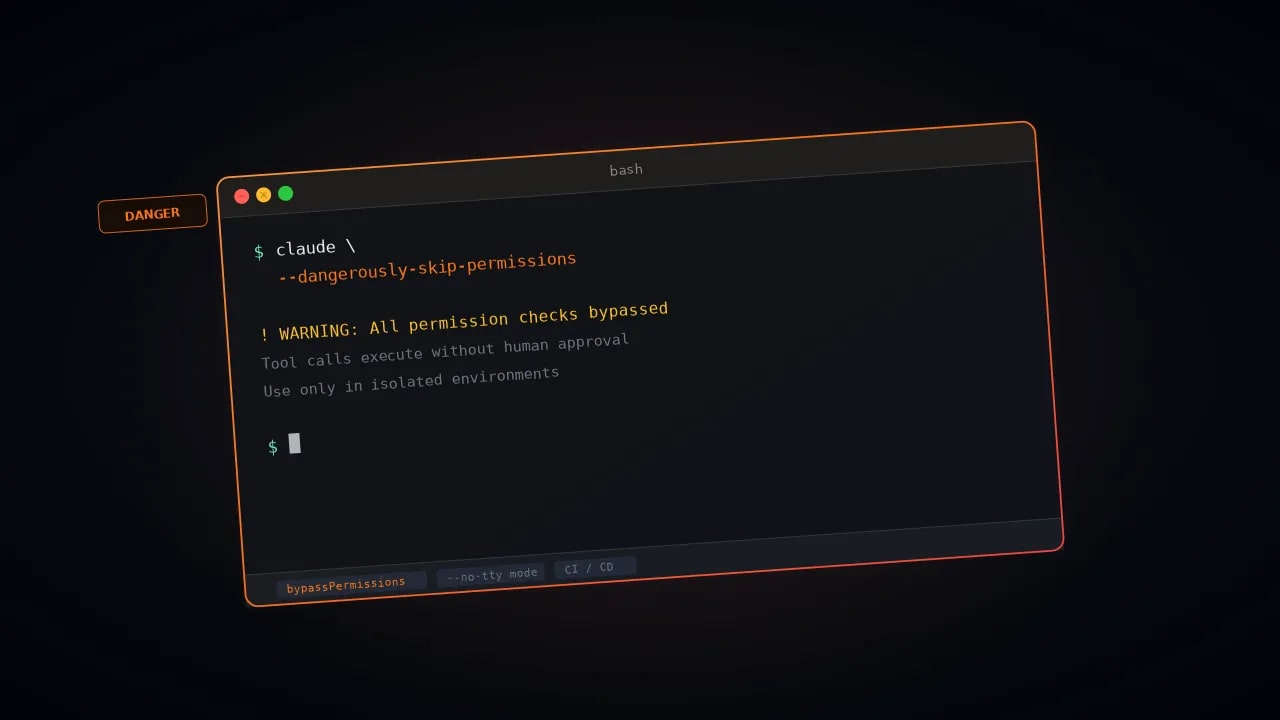
theregister.com+1.code.claude.com+1.theregister.com.Anthropic a donné aux utilisateurs de Claude Code un moyen de supprimer la dernière vérification de sécurité restante dans son mode le plus permissif. La dernière version de son agent de codage, la v2.1.311, prend en charge une variable d'environnement nommée CLAUDE_CODE_EVEN_MORE_DANGEROUSLY_SKIP_PERMISSIONS. Lorsqu'elle est définie, l'agent peut exécuter la commande rm pour supprimer des fichiers sans demander d'approbation, a rapporté The Register le 27 octobretheregister.com.
Ce changement est significatif car les développeurs considéraient souvent que l'indicateur –dangerously-skip-permissions comportait une limite de sécurité implicite : le blocage de la suppression de chemins critiques, comme le répertoire personnel de l'utilisateur. La nouvelle variable lève cette restriction.
Daisy Hollman, membre de l'équipe technique d'Anthropic, a annoncé ce changement sur les réseaux sociaux, selon The Register. "Fait amusant : –dangerously-skip-permissions n'approuve pas TOUT, nous bloquons toujours des choses évidentes comme rm -rf ~", a-t-elle écrit. "Mais la version d'aujourd'hui vous permettra de désactiver cela si vous le souhaitez vraiment." Certains lecteurs ont douté de l'annonce, en partie parce que le changement n'apparaît pas dans le journal des modifications de la v2.1.311. Hollman a répondu : "Ce n'est pas une blague ! J'espère que cela aidera et que le nom de la variable est mémorable"theregister.com.
Le journal des modifications officiel date la version v2.1.311 du 26 octobre. La documentation en japonais d'Anthropic sur le mode de permissions décrit désormais la variable. Elle précise que le fait de définir cette variable et de lancer le mode bypassPermissions permet aux commandes rm et rmdir ciblant des chemins critiques de s'exécuter sans invite de commandecode.claude.com+1.
L'indicateur active le mode bypassPermissions, apparu pour la première fois dans Claude Code v1.0.18 le 9 juin 2025, a noté The Register. Ce mode ignore la plupart des approbations, mais la documentation en anglais d'Anthropic liste quelques actions qu'il n'approuve jamais automatiquement. L'une d'elles concerne les suppressions par rm et rmdir de chemins critiques, incluant la racine du système de fichiers, les répertoires de haut niveau, le répertoire personnel et le répertoire de travail. Dans une session de terminal, ces commandes déclenchent un compte à rebours de deux minutes, et la commande est refusée si personne ne répond. La documentation avertit également que cette vérification "peut manquer certaines commandes, elle ne remplace donc pas un contrôle du système d'exploitation tel que le sandboxing"code.claude.com+1.
Anthropic conseille déjà aux utilisateurs d'exécuter bypassPermissions uniquement "dans des environnements isolés comme des conteneurs, des machines virtuelles ou des conteneurs de développement sans accès à Internet". L'entreprise déclare que le mode "n'offre aucune protection contre l'injection de prompts ou les actions involontaires", selon sa documentation. Les administrateurs peuvent bloquer complètement ce mode via des paramètres gérés, et Claude Code ne démarrera pas avec ce mode en tant que root sous Linux ou macOS. The Register a indiqué que les paramètres gérés pourraient toujours limiter la nouvelle variable, rappelant qu'il existe "de nombreux témoignages d'agents IA émettant des commandes comme rm -rf ~ qui effacent des disques durs"code.claude.com+1.