Newsletter Subscribe
Enter your email address below and subscribe to our newsletter
[forminator_form id="25163"]

All voices matter
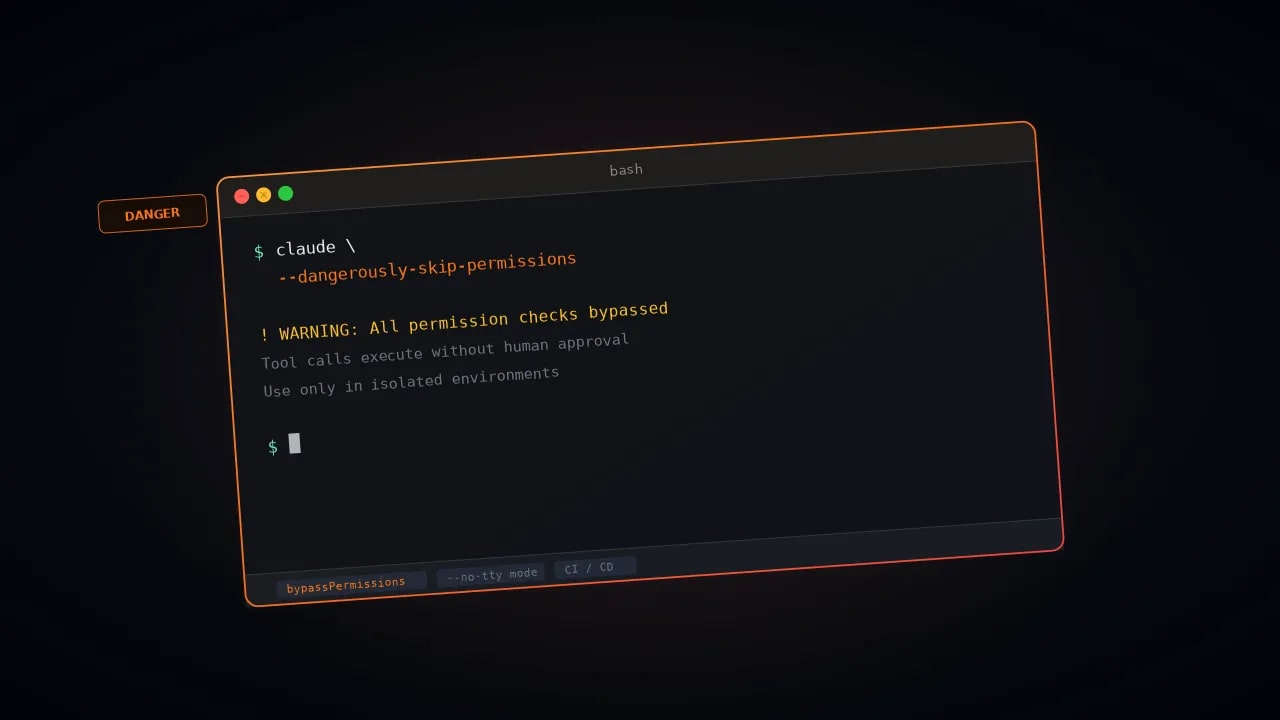
theregister.com+1.code.claude.com+1.theregister.com.Anthropic har gett användare av Claude Code ett sätt att ta bort den sista kvarvarande behörighetskontrollen i sitt mest tillåtande läge. Den senaste versionen av kodningsagenten, v2.1.311, stöder en miljövariabel som heter CLAUDE_CODE_EVEN_MORE_DANGEROUSLY_SKIP_PERMISSIONS. När den är aktiverad kan agenten köra filraderingskommandot rm utan att be om godkännande, rapporterade The Register den 27 oktober.theregister.com
Ändringen är betydelsefull eftersom utvecklare ofta antog att den befintliga flaggan –dangerously-skip-permissions hade en inbyggd säkerhetsspärr. Den spärren blockerade radering av kritiska sökvägar, såsom användarens hemkatalog. Den nya variabeln tar bort denna begränsning.
Daisy Hollman, teknisk personal på Anthropic, tillkännagav ändringen i ett inlägg på sociala medier, enligt The Register. "Rolig fakta: –dangerously-skip-permissions godkänner faktiskt inte ALLT, vi blockerar fortfarande uppenbara saker som rm -rf ~," skrev hon. "Men dagens utgåva låter dig inaktivera detta om du verkligen vill." Vissa läsare tvivlade på inlägget, delvis för att ändringen inte syns i ändringsloggen för v2.1.311. Hollman svarade: "Inte ett skämt! Jag hoppas att detta hjälper, och jag hoppas att variabelnamnet är minnesvärt."theregister.com
Den officiella ändringsloggen daterar v2.1.311 till den 26 oktober. Anthropics dokumentation för behörighetsläget på japanska beskriver nu variabeln. Den anger att om man ställer in variabeln och startar i bypassPermissions-läge, kan rm- och rmdir-kommandon som riktas mot kritiska sökvägar köras utan en förfrågan.code.claude.com+1
Flaggan aktiverar läget bypassPermissions, som först dök upp i Claude Code v1.0.18 den 9 juni 2025, noterade The Register. Läget hoppar över de flesta godkännanden, men Anthropics engelska dokumentation listar några åtgärder som den aldrig godkänner automatiskt. En av dem är rm- och rmdir-radering av kritiska sökvägar. Dessa inkluderar filsystemets rot, toppnivåkataloger, hemkatalogen och arbetskatalogen. I en terminalsession utlöser dessa kommandon en nedräkning på två minuter, och kommandot nekas om ingen svarar. Dokumentationen varnar också för att denna kontroll "kan missa vissa kommandon, så den ersätter inte operativsystemkontroller som sandlådekörning."code.claude.com+1
Anthropic rekommenderar redan användare att endast köra bypassPermissions "i isolerade miljöer som containrar, virtuella maskiner eller utvecklingscontainrar utan internetåtkomst." Företaget uppger att läget "inte erbjuder något skydd mot prompt-injektion eller oavsiktliga åtgärder," enligt dokumentationen. Administratörer kan blockera läget helt genom hanterade inställningar, och Claude Code startar inte i det som root på Linux eller macOS. The Register uppgav att hanterade inställningar fortfarande kan begränsa den nya variabeln. De noterade också att det finns "många berättelser om AI-agenter som utfärdar kommandon som rm -rf ~ som raderar hårddiskar."code.claude.com+1