Newsletter Subscribe
Enter your email address below and subscribe to our newsletter
[forminator_form id="25163"]

All voices matter
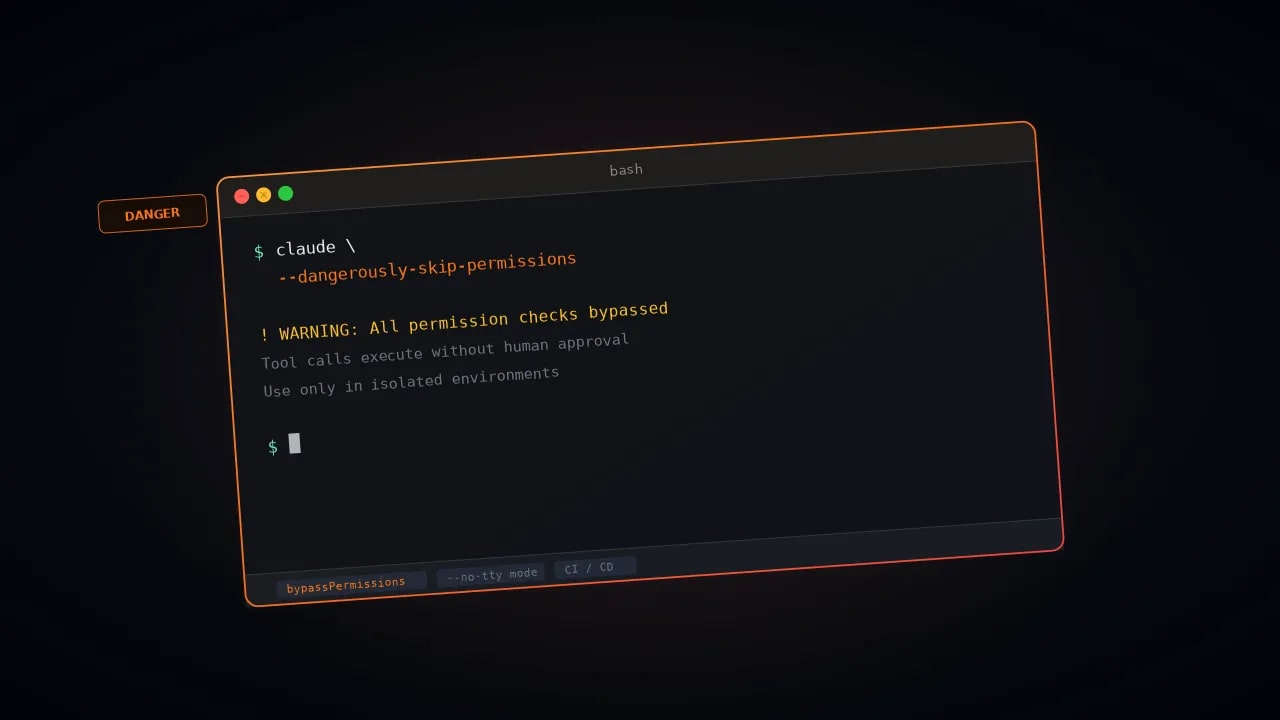
theregister.com+1.code.claude.com+1.theregister.com.Anthropic-ը Claude Code-ի օգտատերերին հնարավորություն է տվել հեռացնել վերջին թույլտվության ստուգումը, որը մնացել էր դրա ամենաթույլատրելի ռեժիմում։ Կոդավորման գործակալի վերջին տարբերակը՝ v2.1.311-ը, աջակցում է CLAUDE_CODE_EVEN_MORE_DANGEROUSLY_SKIP_PERMISSIONS անունով միջավայրի փոփոխականին։ Ինչպես հայտնել է The Register-ը հոկտեմբերի 27-ին, երբ այն ակտիվացված է, գործակալը կարող է կատարել ֆայլեր ջնջող rm հրամանը՝ առանց հաստատում խնդրելուtheregister.com։
Այս փոփոխությունը կարևոր է, քանի որ մշակողները նախկինում —dangerously-skip-permissions դրոշը դիտարկում էին որպես անվտանգության որոշակի սահմանափակում։ Այդ սահմանափակումը արգելափակում էր կրիտիկական ուղիների ջնջումը, ինչպիսիք են օգտատիրոջ գլխավոր դիրեկտորիան (home directory)։ Նոր փոփոխականը վերացնում է նաև այս պաշտպանությունը։
The Register-ի համաձայն՝ Anthropic-ի տեխնիկական անձնակազմի անդամ Դեյզի Հոլմանը սոցիալական ցանցերում հայտարարել է այս փոփոխության մասին։ «Հետաքրքիր փաստ. —dangerously-skip-permissions-ը իրականում ամեն ինչ չէ, որ հաստատում է. մենք դեռ արգելափակում ենք որոշ ակնհայտ բաներ, ինչպիսիք են rm -rf ~-ը», — գրել է նա։ «Բայց այսօրվա թողարկումը թույլ կտա ձեզ անջատել սա, եթե իսկապես ցանկանում եք»։ Որոշ ընթերցողներ կասկածի տակ դրեցին հայտարարությունը, մասամբ այն պատճառով, որ փոփոխությունը չի երևում v2.1.311-ի փոփոխությունների մատյանում։ Հոլմանը պատասխանել է. «Սա կատակ չէ։ Հուսով եմ՝ սա կօգնի, և հուսով եմ՝ փոփոխականի անունը հիշվող կլինի»theregister.com։
Պաշտոնական փոփոխությունների մատյանի համաձայն՝ v2.1.311 տարբերակը թվագրված է հոկտեմբերի 26-ով։ Anthropic-ի ճապոներեն փաստաթղթերն արդեն նկարագրում են այս փոփոխականը։ Այն նշում է, որ փոփոխականի սահմանումը և bypassPermissions ռեժիմով գործարկումը թույլ են տալիս rm և rmdir հրամաններին, որոնք ուղղված են կրիտիկական ուղիներին, աշխատել առանց հուշմանcode.claude.com+1։
The Register-ը նշում է, որ այս դրոշը միացնում է bypassPermissions ռեժիմը, որն առաջին անգամ հայտնվել է Claude Code v1.0.18-ում 2025 թվականի հունիսի 9-ին։ Այս ռեժիմը շրջանցում է հաստատումների մեծ մասը, սակայն Anthropic-ի անգլերեն փաստաթղթերը թվարկում են մի քանի գործողություններ, որոնք այն ավտոմատ կերպով չի հաստատում։ Դրանցից են կրիտիկական ուղիների ջնջումը rm և rmdir հրամաններով։ Դրանք ներառում են ֆայլային համակարգի արմատը, վերին մակարդակի դիրեկտորիաները, գլխավոր դիրեկտորիան և աշխատանքային դիրեկտորիան։ Տերմինալային սեսիայում այս հրամանները գործարկում են երկրոպեանոց հետհաշվարկ, և հրամանը մերժվում է, եթե ոչ ոք չի պատասխանում։ Փաստաթղթերը նաև զգուշացնում են, որ այս ստուգումը «կարող է բաց թողնել որոշ հրամաններ, ուստի այն չի փոխարինում օպերացիոն համակարգի վերահսկողությանը, ինչպիսին է սենդբոքսինգը»code.claude.com+1։
Anthropic-ը օգտատերերին խորհուրդ է տալիս bypassPermissions-ը օգտագործել միայն «մեկուսացված միջավայրերում, ինչպիսիք են կոնտեյներները, վիրտուալ մեքենաները կամ առանց ինտերնետ հասանելիության մշակողների կոնտեյներները»։ Ընկերության խոսքով՝ այս ռեժիմը «չի առաջարկում պաշտպանություն prompt injection-ից կամ չնախատեսված գործողություններից»։ Ադմինիստրատորները կարող են ամբողջությամբ արգելափակել ռեժիմը կառավարվող կարգավորումների միջոցամբ, և Claude Code-ը չի գործարկվի այս ռեժիմով root-ի իրավունքներով Linux-ում կամ macOS-ում։ The Register-ը նշել է, որ կառավարվող կարգավորումները կարող են դեռևս սահմանափակել նոր փոփոխականը։ Հրատարակությունը նաև նշել է, որ կան «բազմաթիվ դեպքեր, երբ AI գործակալները տալիս են rm -rf ~-ի նման հրամաններ, որոնք ջնջում են կոշտ սկավառակները»code.claude.com+1.