Newsletter Subscribe
Enter your email address below and subscribe to our newsletter
[forminator_form id="25163"]
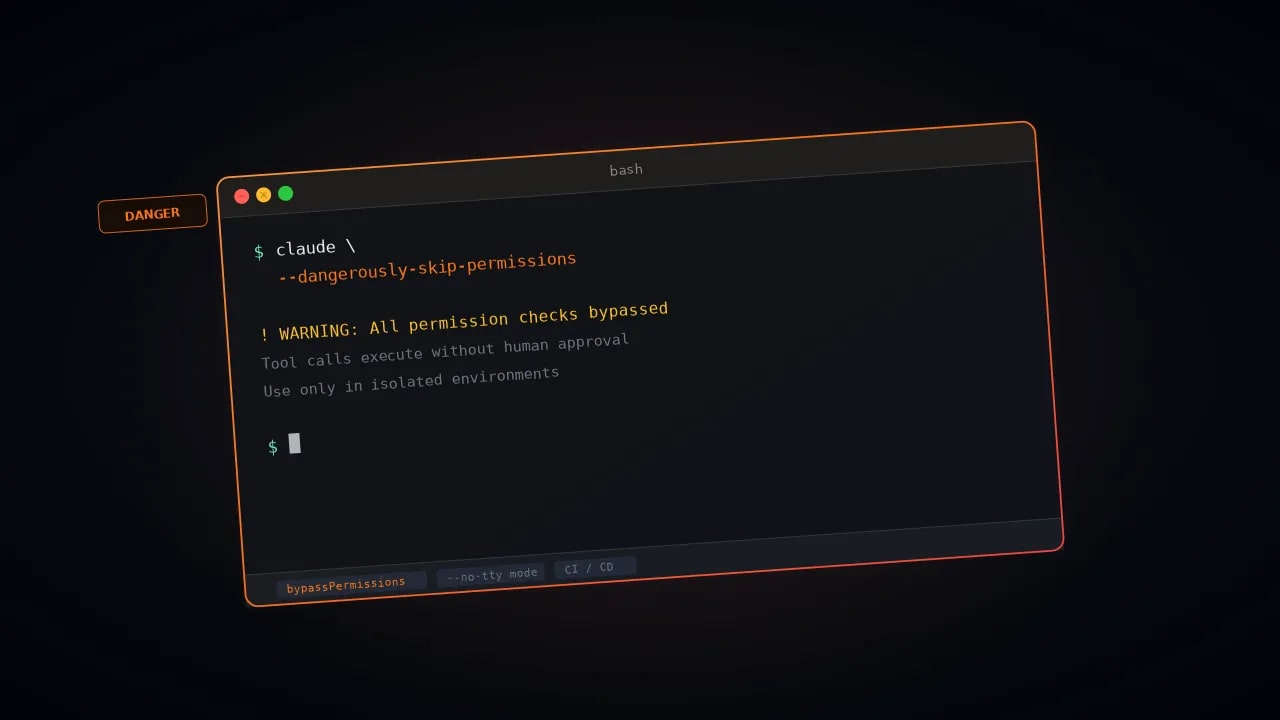
theregister.com+1.code.claude.com+1.theregister.comΗ Anthropic έδωσε στους χρήστες του Claude Code έναν τρόπο να καταργήσουν τον τελευταίο έλεγχο δικαιωμάτων που απέμενε στην πιο επιτρεπτική λειτουργία του. Η τελευταία έκδοση του πράκτορα προγραμματισμού, v2.1.311, υποστηρίζει μια μεταβλητή περιβάλλοντος με το όνομα CLAUDE_CODE_EVEN_MORE_DANGEROUSLY_SKIP_PERMISSIONS. Όταν αυτή είναι ενεργοποιημένη, ο πράκτορας μπορεί να εκτελέσει την εντολή διαγραφής αρχείων rm χωρίς να ζητήσει έγκριση, όπως ανέφερε το The Register στις 27 Οκτωβρίουtheregister.com.
Η αλλαγή αυτή είναι σημαντική διότι οι προγραμματιστές θεωρούσαν συχνά ότι η υπάρχουσα σημαία –dangerously-skip-permissions είχε ένα κρυφό όριο ασφαλείας. Αυτό το όριο ήταν ο αποκλεισμός της διαγραφής κρίσιμων διαδρομών, όπως ο αρχικός κατάλογος (home directory) του χρήστη. Η νέα μεταβλητή καταργεί αυτόν τον περιορισμό.
Η Daisy Hollman, μέλος του τεχνικού προσωπικού της Anthropic, ανακοίνωσε την αλλαγή σε ανάρτηση στα μέσα κοινωνικής δικτύωσης, σύμφωνα με το The Register. "Ενδιαφέρον στοιχείο: η –dangerously-skip-permissions δεν εγκρίνει στην πραγματικότητα τα ΠΑΝΤΑ, καθώς εξακολουθούμε να μπλοκάρουμε ορισμένα προφανή πράγματα όπως το rm -rf ~", έγραψε. "Όμως η σημερινή έκδοση θα σας επιτρέψει να το απενεργοποιήσετε αν το επιθυμείτε πραγματικά". Ορισμένοι αναγνώστες αμφισβήτησαν την ανάρτηση, εν μέρει επειδή η αλλαγή δεν εμφανίζεται στο αρχείο αλλαγών της v2.1.311. Η Hollman απάντησε: "Δεν είναι αστείο! Ελπίζω αυτό να βοηθά και ελπίζω το όνομα της μεταβλητής να είναι αξιομνημόνευτο"theregister.com.
Το επίσημο αρχείο αλλαγών χρονολογεί την έκδοση v2.1.311 στις 26 Οκτωβρίου. Η ιαπωνική τεκμηρίωση της Anthropic για τη λειτουργία δικαιωμάτων περιγράφει πλέον τη μεταβλητή. Αναφέρει ότι η ρύθμιση της μεταβλητής και η εκκίνηση στη λειτουργία bypassPermissions επιτρέπει στις εντολές rm και rmdir που στοχεύουν σε κρίσιμες διαδρομές να εκτελούνται χωρίς προτροπήcode.claude.com+1.
Η σημαία ενεργοποιεί τη λειτουργία bypassPermissions, η οποία εμφανίστηκε για πρώτη φορά στο Claude Code v1.0.18 στις 9 Ιουνίου 2025, σημείωσε το The Register. Η λειτουργία παρακάμπτει τις περισσότερες εγκρίσεις, αλλά η αγγλική τεκμηρίωση της Anthropic παραθέτει μερικές ενέργειες που δεν εγκρίνει ποτέ αυτόματα. Μία από αυτές είναι οι διαγραφές κρίσιμων διαδρομών μέσω rm και rmdir. Αυτές περιλαμβάνουν τη ρίζα του συστήματος αρχείων, τους καταλόγους ανώτατου επιπέδου, τον αρχικό κατάλογο και τον κατάλογο εργασίας. Σε μια συνεδρία τερματικού, αυτές οι εντολές ενεργοποιούν μια αντίστροφη μέτρηση δύο λεπτών και η εντολή απορρίπτεται αν δεν υπάρξει απάντηση. Η τεκμηρίωση προειδοποιεί επίσης ότι αυτός ο έλεγχος "μπορεί να παραλείψει ορισμένες εντολές, επομένως δεν αντικαθιστά έναν έλεγχο λειτουργικού συστήματος όπως το sandboxing"code.claude.com+1.
Η Anthropic συμβουλεύει ήδη τους χρήστες να εκτελούν το bypassPermissions μόνο "σε απομονωμένα περιβάλλοντα όπως containers, εικονικές μηχανές (VMs) ή dev containers χωρίς πρόσβαση στο διαδίκτυο". Η εταιρεία δηλώνει ότι η λειτουργία "δεν προσφέρει καμία προστασία έναντι της έγχυσης προτροπών (prompt injection) ή ακούσιων ενεργειών", σύμφωνα με την τεκμηρίωσή της. Οι διαχειριστές μπορούν να μπλοκάρουν τη λειτουργία πλήρως μέσω διαχειριζόμενων ρυθμίσεων, και το Claude Code δεν θα ξεκινήσει σε αυτήν ως root σε Linux ή macOS. Το The Register ανέφερε ότι οι διαχειριζόμενες ρυθμίσεις ενδέχεται να περιορίζουν τη νέα μεταβλητή. Σημείωσε επίσης ότι υπάρχουν "πολυάριθμες αναφορές για πράκτορες τεχνητής νοημοσύνης που εκδίδουν εντολές όπως rm -rf ~ οι οποίες διαγράφουν σκληρούς δίσκους"code.claude.com+1.