Newsletter Subscribe
Enter your email address below and subscribe to our newsletter
[forminator_form id="25163"]

All voices matter
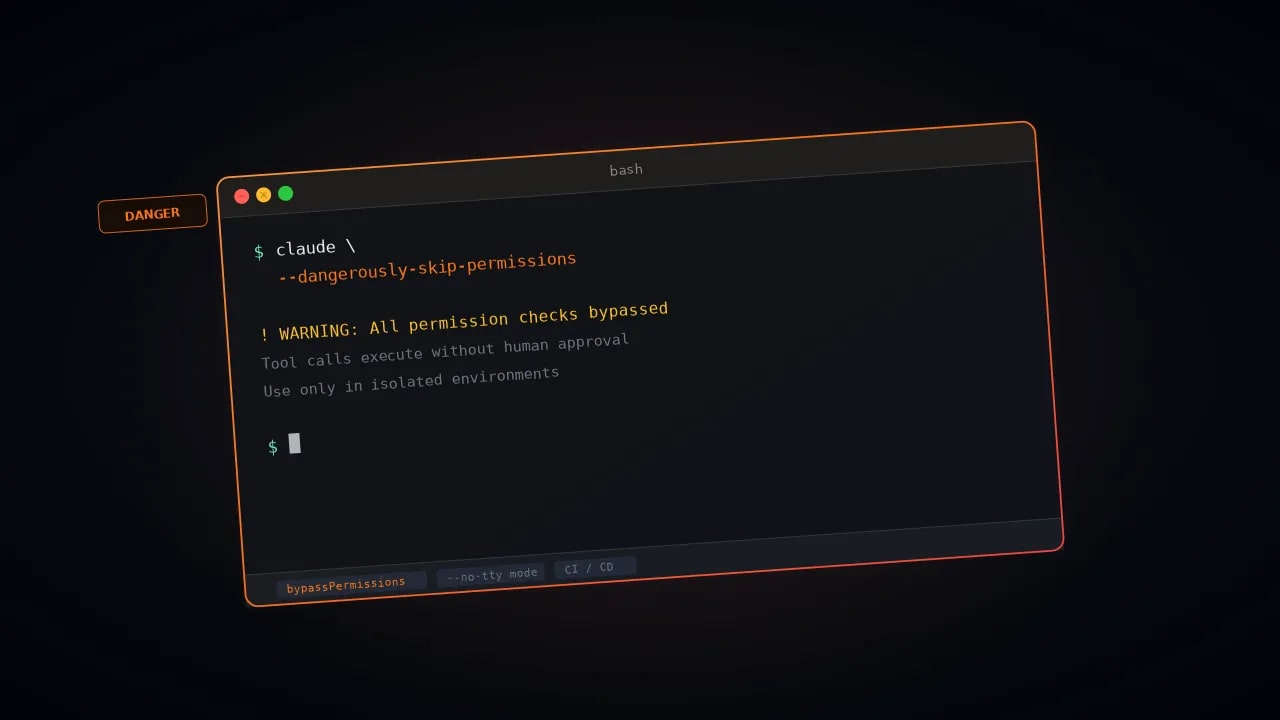
theregister.com+1.code.claude.com+1.theregister.com„Anthropic“ suteikė „Claude Code“ vartotojams galimybę pašalinti paskutinę leidimų patikrą, likusią laisviausiame programos režime. Naujausioje kodavimo agento versijoje v2.1.311 palaikomas aplinkos kintamasis, pavadintas CLAUDE_CODE_EVEN_MORE_DANGEROUSLY_SKIP_PERMISSIONS. Spalio 27 d. „The Register“ pranešė, kad nustačius šį kintamąjį, agentas gali vykdyti failų trynimo komandą „rm“ neprašydamas patvirtinimo.theregister.com
Šis pakeitimas svarbus, nes kūrėjai manė, kad esama vėliavėlė –dangerously-skip-permissions turi numatytą apsaugos ribą. Ta riba buvo draudimas trinti kritinius kelius, pavyzdžiui, vartotojo namų katalogą. Naujasis kintamasis šią apsaugą panaikina.
„The Register“ teigimu, „Anthropic“ techninio personalo narė Daisy Hollman apie pakeitimą paskelbė socialiniuose tinkluose. „Įdomus faktas: –dangerously-skip-permissions iš tikrųjų nepatvirtina VISKO – mes vis dar blokuojame akivaizdžius dalykus, tokius kaip rm -rf ~“, – rašė ji. „Tačiau šiandienos versija leis jums tai išjungti, jei tikrai norite.“ Kai kurie skaitytojai suabejojo šiuo pranešimu, iš dalies todėl, kad pakeitimas nebuvo nurodytas v2.1.311 atnaujinimų žurnale. Hollman atsakė: „Tai ne pokštas! Tikiuosi, kad tai padės, ir tikiuosi, kad kintamojo pavadinimas yra įsimintinas.“theregister.com
Oficialiame atnaujinimų žurnale v2.1.311 versija datuojama spalio 26 d. „Anthropic“ dokumentacijoje japonų kalba apie leidimų režimus dabar aprašomas šis kintamasis. Teigiama, kad nustačius kintamąjį ir paleidus programą „bypassPermissions“ režimu, „rm“ ir „rmdir“ komandos, nukreiptos į kritinius kelius, vykdomos be raginimo.code.claude.com+1
Kaip pažymi „The Register“, vėliavėlė įjungia „bypassPermissions“ režimą, kuris pirmą kartą pasirodė „Claude Code“ v1.0.18 versijoje 2025 m. birželio 9 d. Šis režimas praleidžia daugumą patvirtinimų, tačiau „Anthropic“ dokumentacijoje anglų kalba išvardyti keli veiksmai, kurių ji niekada nepatvirtina automatiškai. Vienas iš jų – „rm“ ir „rmdir“ komandos, skirtos kritiniams keliams trinti. Tai apima failų sistemos šaknį, aukščiausio lygio katalogus, namų katalogą ir darbo katalogą. Terminalo sesijoje šios komandos sukelia dviejų minučių atgalinį skaičiavimą, o komanda atmetama, jei niekas neatsako. Dokumentacijoje taip pat įspėjama, kad ši patikra „gali praleisti kai kurias komandas, todėl ji nepakeičia operacinės sistemos kontrolės, pavyzdžiui, smėlio dėžės (sandboxing).“code.claude.com+1
„Anthropic“ jau dabar nurodo vartotojams „bypassPermissions“ naudoti tik „izoliuotoje aplinkoje, pavyzdžiui, konteineriuose, virtualiose mašinose ar kūrimo konteineriuose be interneto prieigos“. Bendrovė teigia, kad šis režimas „nesuteikia jokios apsaugos nuo raginimų įterpimo (prompt injection) ar nenumatytų veiksmų“, rašoma dokumentacijoje. Administratoriai gali visiškai užblokuoti šį režimą per valdomus nustatymus, o „Claude Code“ nebus paleistas šiuo režimu kaip „root“ vartotojas „Linux“ ar „macOS“ sistemose. „The Register“ teigė, kad valdomi nustatymai vis dar gali apriboti naująjį kintamąjį. Taip pat pažymėta, kad yra „daugybė pranešimų apie DI agentus, vykdančius komandas, tokias kaip rm -rf ~, kurios ištrina kietuosius diskus.“code.claude.com+1