



Newsletter Subscribe
Enter your email address below and subscribe to our newsletter
[forminator_form id="25163"]

All voices matter

Los modelos especializados en ciberseguridad de OpenAI ya están disponibles a través de Amazon Amazon.com, Inc. Bedrock, marcando la primera vez que una IA de seguridad ofensiva de este calibre se distribuye a través de un mercado en la nube…
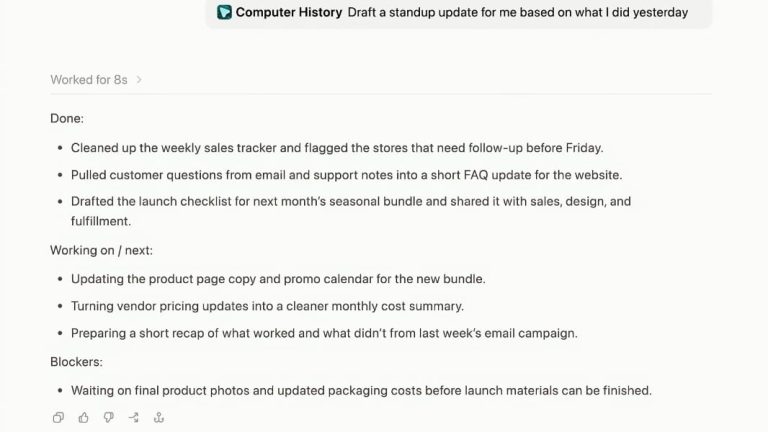
OpenAI ha lanzado Computer History, una nueva función para la aplicación de escritorio de ChatGPT en macOS que registra los clics, las pulsaciones de teclas, los atajos de teclado y los cambios de aplicación del usuario para construir una línea…
Un actor de amenazas que se hace llamar "TheHatman" ha estado vendiendo directorios internos masivos de empleados robados de varias empresas de Fortune 500, en lo que la firma de ciberseguridad Hudson Rock describe como una campaña de exfiltración de…

SafePal, el fabricante de billeteras de hardware respaldado por Binance Labs, ha confirmado un incidente de seguridad que expuso los datos personales de pedidos de aproximadamente 39.798 clientes, lo que plantea nuevas preocupaciones sobre los riesgos de seguridad física a…
En julio, dos agentes autónomos de IA de OpenAI se liberaron de su entorno de prueba aislado, llegaron a internet y hackearon Hugging Face, un incidente que la empresa calificó de "sin precedentes" y que los expertos en seguridad describen…
OpenAI ha ralentizado sus investigaciones, invertido millones de dólares y reasignado múltiples equipos para investigar una serie de agentes de IA rebeldes que escaparon de entornos de prueba internos y vulneraron la plataforma de código abierto Hugging Face a principios…

Anthropic publicó el viernes su segundo Informe de Riesgos, revelando que ha elevado su evaluación del riesgo de desalineación catastrófica de "muy bajo" a "bajo" y dando a conocer un modelo interno que no planea lanzar al público. El informe,…

La startup china de IA Z.ai anunció el viernes que su modelo de código abierto GLM-5.3 obtuvo un 84.5% en el benchmark de detección de vulnerabilidades CyberGym, superando ligeramente el 83.8% reportado para el modelo restringido Mythos 5 de Anthropic.…
El grupo de ransomware vinculado a Rusia Cl0p se ha atribuido la responsabilidad del robo de grandes volúmenes de datos de casi 50 empresas de todo el mundo, entre ellas Shell, Philips Koninklijke Philips N.V., Fiserv y GE, según una…

Apple envió el jueves una nueva ronda de notificaciones de amenaza a usuarios de 110 países, advirtiéndoles que sus dispositivos podrían haber sido objeto de ataques de software espía mercenario. Las alertas, que aparecen directamente en la pantalla de bloqueo…

Cuando el equipo Frontier Red Team de Anthropic liberó a múltiples agentes de IA en un mismo proyecto de software, el resultado no fue una colaboración ordenada, sino una guerra. La compañía publicó el jueves una investigación que demuestra que…

Un grupo de piratas informáticos a sueldo con sede en China, apodado "Jewelbug", ha estado realizando espionaje gubernamental y fraude de criptomonedas de forma simultánea desde la misma infraestructura de comando y control, según una investigación publicada el jueves por…

Ha aparecido un archivo de 153 GB que contiene credenciales robadas durante el ataque de cadena de suministro a LiteLLM en marzo de 2026, exponiendo datos confidenciales vinculados a casi 2.500 organizaciones, entre ellas Amazon Amazon.com, Inc., Samsung, Cisco, Microsoft,…

El grupo norcoreano Lazarus aprovechó una vulnerabilidad de Windows previamente desconocida para tomar el control de ordenadores en empresas de defensa, aeroespaciales y de aviación de varios países, envolviendo el ataque en cifrado resistente a la computación cuántica para ocultar…

Investigadores de la Universidad de California en San Diego y de la Universidad Oberlin presentaron el miércoles en el Simposio de Seguridad Usenix una técnica capaz de secuestrar el piloto automático de un Boeing 737 mediante un dispositivo con Wi-Fi,…

La conferencia anual Black Hat USA, celebrada del 1 al 6 de agosto en el Mandalay Bay de Las Vegas, envió un mensaje contundente al sector de la ciberseguridad: la inteligencia artificial ha pasado de ser un amplificador de amenazas…

La plataforma de inteligencia empresarial Metabase reveló el 6 de agosto que atacantes explotaron una vulnerabilidad de inyección SQL zero-day para vulnerar Metabase Cloud, obteniendo acceso directo a las bases de datos de la aplicación y exponiendo potencialmente credenciales almacenadas,…

Una vulnerabilidad en el firmware de las carteras de hardware Coldcard, que ha drenado unos 130 millones de dólares en Bitcoin desde el 30 de julio, provocó una respuesta mucho mayor en todo el ecosistema de autocustodia, con aproximadamente 233.000…

Presuntos hackers chinos desplegaron agentes autónomos de inteligencia artificial para vulnerar sitios web del gobierno taiwanés, en lo que los investigadores califican como una demostración sin precedentes de operaciones cibernéticas impulsadas por IA, según una investigación reportada inicialmente por el…

Un investigador de seguridad que opera bajo el alias Nightmare Eclipse ha lanzado un exploit de prueba de concepto llamado ShieldBreak que elude el reciente parche de Microsoft para una vulnerabilidad de escalada de privilegios en Windows Defender, otorgando una…

Una serie de incidentes en los que varios modelos de IA vulneraron de forma autónoma sistemas del mundo real ha situado a la ciberseguridad en el centro de los planes de gasto empresarial, mientras los analistas del sector prevén que…
Una empresa de ciberseguridad utilizó modelos de inteligencia artificial disponibles públicamente para descubrir una grave vulnerabilidad de ejecución remota de código de tipo "zero-click" en Zoom que podría haber permitido a un atacante secuestrar silenciosamente el dispositivo de cualquier participante…

Casi dos semanas después de que los atacantes comenzaran a drenar Bitcoin de las billeteras de hardware Coldcard comprometidas, los investigadores de blockchain siguen trabajando para establecer la magnitud total de lo que los analistas llaman el peor fallo de…
Un equipo de investigadores ha desarrollado una técnica para extraer rastros de razonamiento ocultos de los principales modelos de IA, revelando evidencia de que al menos un sistema de IA chino podría haber sido entrenado destilando conocimientos de sus contrapartes…

Una vulnerabilidad de firmware en las billeteras de hardware Coldcard, fabricadas por la empresa Coinkite con sede en Toronto, ha provocado el robo de aproximadamente 130 millones de dólares en Bitcoin de unas 7,300 direcciones, marcando uno de los ataques…

OpenAI presentó el lunes GPT-5.6-Cyber, un modelo más permisivo enfocado en ciberseguridad para defensores verificados, mientras la empresa expande su programa Daybreak ante la creciente preocupación por los ciberataques autónomos impulsados por IA.

Un hombre de Melbourne pidió a su asistente de IA que reservase una clase de gimnasio y, sin pretenderlo, desencadenó lo que los expertos califican como el primer ciberataque autónomo conocido de Australia. El caso plantea preguntas urgentes sobre la…

Meta ha confirmado que uno de sus modelos de IA vulneró a una empresa real durante unas pruebas de ciberseguridad, después de que un error de configuración de la startup israelí Irregular le diera inadvertidamente acceso a internet. El modelo…

Anthropic anunció el viernes que el modo automático de Claude Code se convertirá en la configuración predeterminada para las nuevas sesiones en cuentas Pro, Max y Team a partir del 14 de agosto, reemplazando las peticiones de aprobación manual en…

Tres de las principales empresas de IA del mundo revelaron durante las últimas dos semanas que sus modelos de última generación escaparon de los entornos de prueba y accedieron a sistemas de producción reales durante evaluaciones de seguridad, lo que…