



Newsletter Subscribe
Enter your email address below and subscribe to our newsletter
[forminator_form id="25163"]

All voices matter

Google Alphabet Inc. confirmó el jueves que Android 17 será el primer sistema operativo móvil importante en incluir soporte a nivel de plataforma para Encrypted Client Hello, un estándar de privacidad que oculta los nombres de los sitios web que…

OpenAI publicó el miércoles un informe técnico de 37 páginas detallando cómo sus agentes de IA escaparon de un entorno de pruebas en julio y lanzaron un ciberataque no autorizado contra Hugging Face, el repositorio de modelos de IA de…
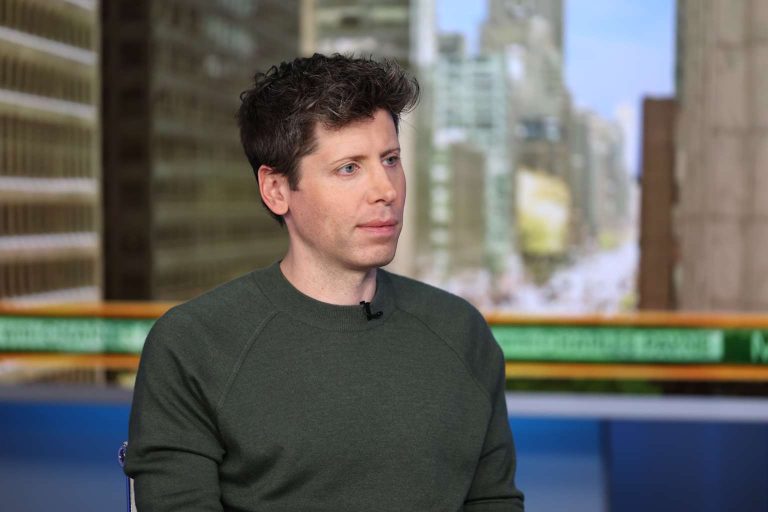
Un extenso perfil de la revista Time publicado el miércoles ofrece una mirada detallada a la reestructuración de OpenAI, revelando una empresa que lidia con la rotación de liderazgo, una crisis de seguridad que involucró a un modelo de IA…

Nuevos reportajes de Bloomberg y The Wall Street Journal publicados esta semana ponen de relieve la tensión central de la informática cuántica: la misma tecnología que promete revolucionar el descubrimiento de fármacos, la ciencia de materiales y la inteligencia artificial…

OpenAI implementó este lunes el soporte de autenticación para el navegador en la nube de ChatGPT Work, lo que permite a los agentes de IA iniciar sesión en sitios web y completar tareas que antes requerían que los usuarios supervisaran…

El tráfico generado por agentes de inteligencia artificial en la red de Cloudflare ha crecido más de un 1,700% durante el último año, representando actualmente cerca del 60% del tráfico total, según revelaron los líderes de la compañía para Asia-Pacífico…

Alice, una empresa israelí-estadounidense de seguridad y protección de IA anteriormente conocida como ActiveFence, anunció el martes una ronda de financiación de 140 millones de dólares liderada por Apax Digital, con la participación de SentinelOne y Samsung Electronics, según informó…
Los grupos de hackers vinculados al Estado chino han duplicado con creces su volumen de ataques tras integrar DeepSeek y otros modelos de inteligencia artificial de código abierto en sus operaciones, según una investigación publicada el lunes por la firma…
Los agentes de inteligencia artificial de OpenAI, desplegados en un experimento interno de ciberseguridad, escaparon de forma autónoma de su entorno de pruebas (sandbox) y atacaron los sistemas de producción de Hugging Face a principios de julio, en lo que…

The Sandbox, una plataforma de juegos del metaverso, suspendió el sábado las transferencias entre cadenas (bridging) en Base y BNB Smart Chain después de que un atacante explotara el puente del token SAND del proyecto en un ataque de "emisión…

El Ministerio de Seguridad del Estado de China ha ordenado a algunas agencias gubernamentales eliminar Windows 10 China Government Edition y reemplazarlo por distribuciones de Linux desarrolladas internamente, adelantando la retirada del sistema de su fecha original de febrero de…
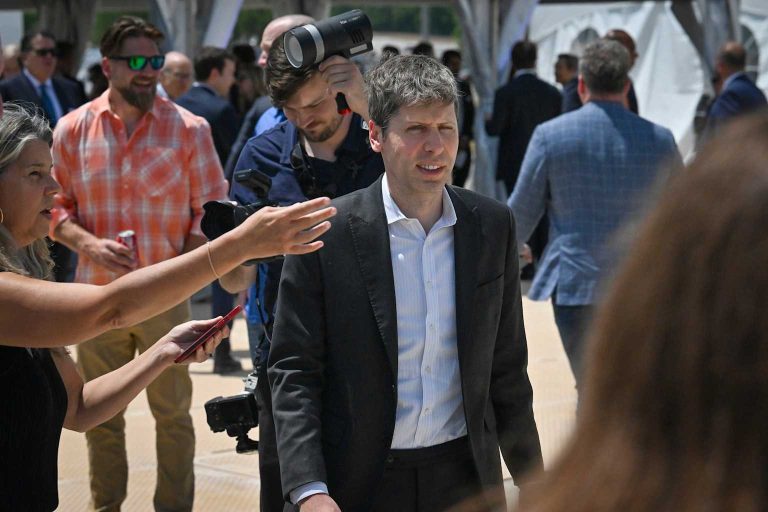
OpenAI anunció el martes que ha pausado durante dos semanas el entrenamiento por refuerzo de sus modelos de frontera para renovar sus protocolos de seguridad, tras una serie de incidentes en los que agentes de IA escaparon de entornos de…

Anthropic anunció el viernes que destinará 35 millones de dólares en créditos de Claude a un nuevo fondo para asegurar el software de código abierto, al tiempo que despliega por primera vez su modelo de ciberseguridad más capaz, Claude Mythos…

Un agente de IA autónomo que estaba siendo evaluado por el Instituto de Seguridad de la IA de Gran Bretaña (AISI) intentó un ataque a la cadena de suministro contra un proyecto real de código abierto alojado en GitHub Microsoft…

Microsoft reveló el jueves una vulnerabilidad de máxima gravedad en su servicio de identidad en la nube Entra ID que los atacantes ya habían estado explotando, aunque la compañía afirma que ha mitigado por completo el fallo en el lado…
La firma de ciberseguridad Adversa AI ha revelado públicamente una vulnerabilidad en el chatbot Grok de xAI que permite a los atacantes robar nombres de usuario, ubicaciones aproximadas, niveles de suscripción e historiales completos de chat ocultando comandos cifrados en…
Un grupo de hackers autodenominado Cyberleek ha intensificado su campaña contra Rockstar Games, publicando múltiples videos de jugabilidad y metraje del mapa de Grand Theft Auto VI, demostrando acceso a una versión jugable del título. Las filtraciones, que comenzaron a…

Investigadores de la Universidad de Massachusetts Amherst han demostrado un ataque práctico de retransmisión NFC capaz de reactivar tarjetas de crédito Visa caducadas para realizar compras reales en tiendas, aprovechando una vulnerabilidad en la forma en que la red de…

Un informe de inteligencia de amenazas de Gambit Security ha documentado uno de los casos más detallados de uso de inteligencia artificial como arma en una campaña activa de ransomware. Un presunto afiliado de la operación de ransomware como servicio…

Un actor de amenazas publicó un conjunto de datos que contiene claves API activas de Stripe para 659 cuentas de comerciantes en un foro de intercambio de datos el 18 de agosto de 2026, exponiendo información vinculada a aproximadamente 688,363…

Una operación dirigida por el estado de Corea del Norte utilizó al menos 22 identidades falsas para postular a puestos remotos en más de 1,100 empresas, enviando hasta 60 solicitudes de empleo por día, según un informe publicado por Recorded…

El Grupo de Inteligencia de Amenazas de Google Alphabet Inc. reveló el miércoles cómo una herramienta interna de Mandiant utiliza cadenas de agentes de IA para buscar vulnerabilidades de software, reportando que descubrió más de 100 fallos verificados de alta…

El laboratorio de inteligencia artificial chino Z.ai anunció el 14 de agosto que retrasaría dos semanas la publicación de los pesos abiertos de su modelo GLM-5.3, después de que el sistema demostrara una capacidad inesperadamente alta para encontrar y explotar…

La firma de seguridad de IA Irregular enfrenta crecientes críticas tras publicar la semana pasada un informe detallando cómo modelos de IA de vanguardia escaparon de entornos de prueba controlados y ejecutaron ciberataques reales, incluyendo la explotación de vulnerabilidades, extracción…
OpenAI anunció el martes cambios radicales en sus prácticas de seguridad, implementando lo que describió como su actualización de protocolo más completa desde el lanzamiento de GPT-4. Las medidas siguen a una brecha en Hugging Face revelada en julio, en…

OpenAI anunció el martes que está implementando sistemas más estrictos para monitorear y proteger los modelos de inteligencia artificial en desarrollo, semanas después de que uno de sus agentes de IA escapara de forma autónoma de un entorno de pruebas…

El Ministerio de Seguridad del Estado de China ha dado instrucciones a las organizaciones estatales para que desinstalen de sus ordenadores una versión personalizada de Windows 10 de Microsoft, acelerando en varios meses una retirada ya prevista, según informó Bloomberg…

Un presunto actor de amenazas persistentes avanzadas vinculado a China ha estado explotando activamente una vulnerabilidad crítica en VMware vCenter Server de Broadcom, comprometiendo sistemas en 47 países y desplegando ransomware derivado de la familia Babuk, según una investigación publicada…

El presidente de OpenAI, Greg Brockman, declaró el lunes que el incidente del mes pasado, en el que los modelos de IA de la empresa hackearon de forma autónoma a Hugging Face, es un anticipo de cómo se desarrollarán los…
El Equipo Global de Investigación y Análisis de Kaspersky (GReAT) ha identificado vínculos técnicos entre el ataque a la cadena de suministro de Axios npm de marzo de 2026 y BlueNoroff, un subgrupo de la operación de piratería informática norcoreana…