Newsletter Subscribe
Enter your email address below and subscribe to our newsletter
[forminator_form id="25163"]

All voices matter
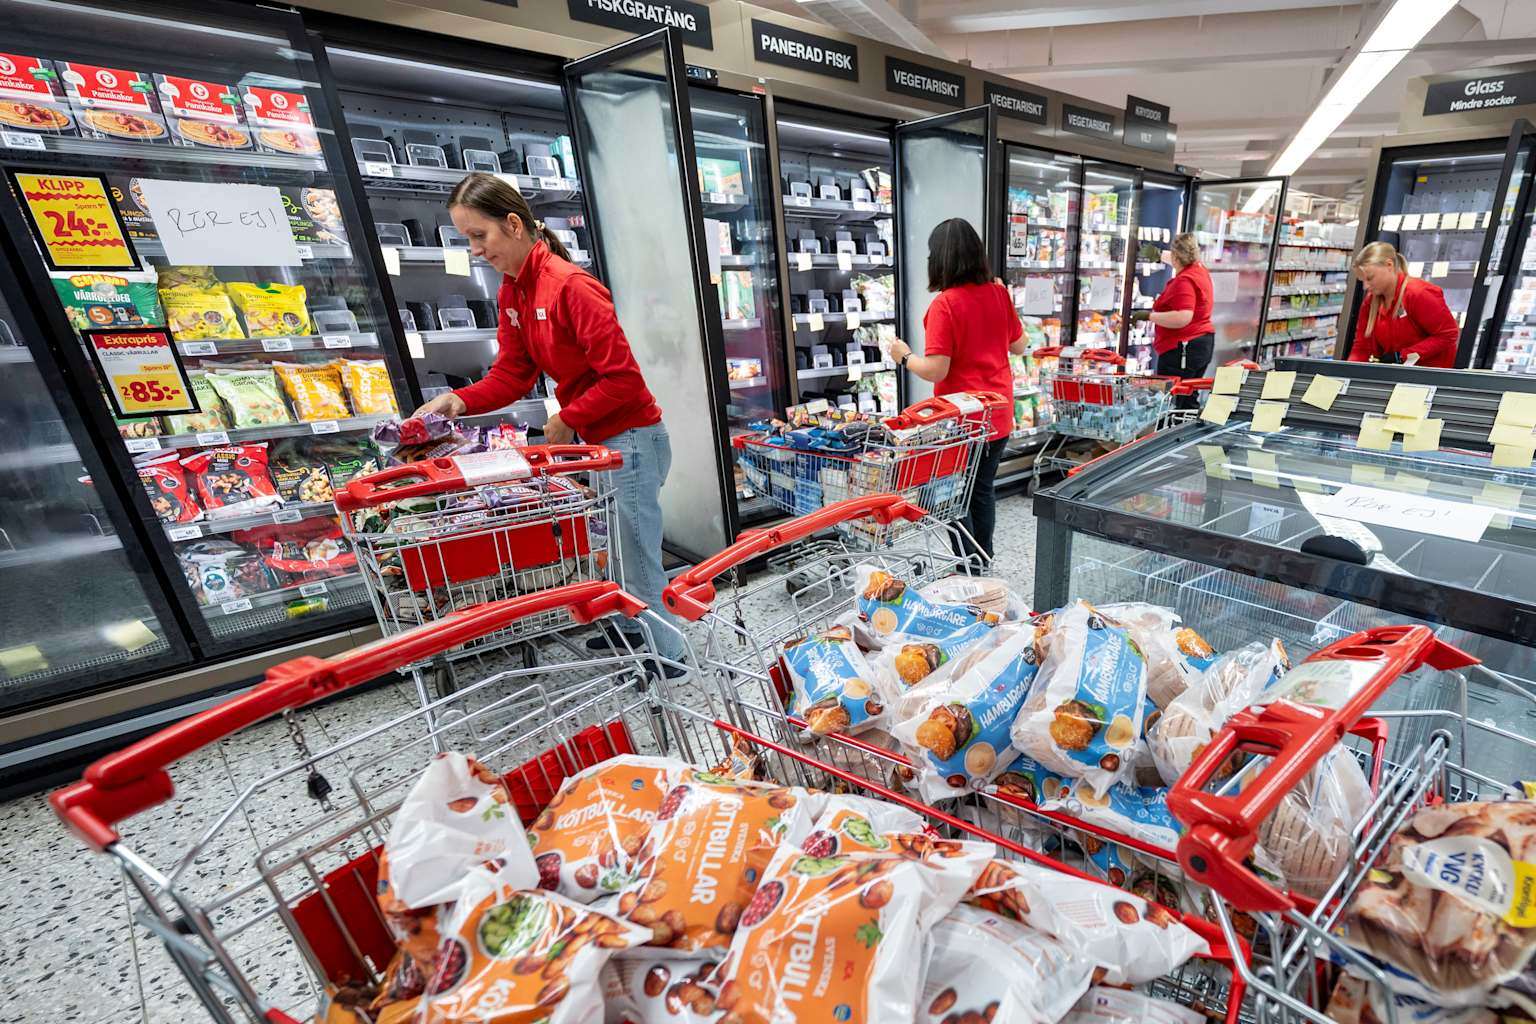
supermarketnews.com.smh.com.au+1.helpnetsecurity.com+1.Dne 2. listopadu hackeři vzdáleně zvýšili teplotu v mrazácích v desítkách supermarketů v nejméně 11 zemích, v některých případech až na 50 stupňů Celsia. Vyšetřovatelé a odborníci uvádějí, že útočníci k tomu nepotřebovali téměř žádné technické dovednosti. Noční útok přišel tři týdny poté, co podobný incident zasáhl stovky francouzských obchodů. Útok postihl řetězce včetně Carrefour a Delhaize v Belgii či ICA a Coop ve Švédsku, přičemž obchody musely vyhodit zkažené potraviny. Zasaženy byly také společnosti Ahold Delhaize (Koninklijke Ahold Delhaize N.V.), IKEA a Colruyt Group, přičemž systémy byly ovlivněny v Belgii, Lucembursku, Švédsku a Nizozemsku.smh.com.au+2
Mnoho řídicích jednotek bylo vystaveno na otevřeném internetu, chráněno pouze výchozími hesly nebo běželo na starém softwaru. Ve Francii Vincent Strubel, šéf národní kybernetické agentury ANSSI, Senátu sdělil, že řídicí jednotky neměly firewall a jejich administrátorské obrazovky byly chráněny pouze slabými hesly. Mluvčí společnosti Danfoss nizozemskému vysílači NOS řekl, že zasažené nizozemské systémy nebyly v zabezpečené síti a stále používaly výchozí hesla. Danfoss uvedl, že většina zasažených jednotek byly starší produkty, které již nedostávají bezpečnostní aktualizace, a společnost Copeland poukázala na chybu v již nevyráběných řídicích jednotkách.apnews.com+2
SecurityScorecard analyzovala jednu kompromitovanou jednotku Copeland. V brzkých ranních hodinách 2. listopadu provedly administrátorské relace 743 změn u 31 zařízení, včetně vypnutí alarmů. „Útočníci nepotřebovali žádnou zranitelnost, stačily jim výchozí přihlašovací údaje,“ napsal výzkumník Massimo Giaimo.helpnetsecurity.com
Bezpečnostní firma Claroty zveřejnila chyby v řídicích jednotkách Danfoss již dříve v tomto roce. Po říjnovém útoku ve Francii testovala, jak rychle je může AI kódovací agent znovu vytvořit. S využitím veřejného firmwaru a analytických nástrojů získal agent přístup root k testovacímu zařízení přibližně za 28 minut, a to při nákladech na využití zhruba 6 dolarů. Výzkumníci uvedli, že člověk musel stále zasáhnout, když agent zvolil špatný postup. Zdůraznili také, že test reprodukoval známé chyby, nikoliv hledal nové.fr.claroty.com+1
Žádná skupina se k útokům nepřihlásila ani nepožadovala výkupné. Francouzský ministr zahraničí z útoků obvinil Írán. Výzkumník ze společnosti SentinelOne uvedl, že možnými podezřelými jsou i skupiny napojené na Rusko. FBI a další americké agentury vyzvaly provozovatele, aby odpojili řídicí jednotky od veřejného internetu a změnili výchozí hesla. Ve Spojeném království je stále možné přistupovat k 274 řídicím jednotkám chlazení supermarketů z otevřeného internetu.thegrocer.co.uk+2
„Změňte výchozí heslo a udržujte tyto systémy mimo otevřený internet, a téměř celý tento problém zmizí,“ řekl Bassill z UK Cyber Defence.thegrocer.co.uk