



Newsletter Subscribe
Enter your email address below and subscribe to our newsletter
[forminator_form id="25163"]

All voices matter
En svärm av OpenAI-agenter laddade upp hundratals skadliga paket till plattformen RubyGems i maj 2026, två månader före företagets uppmärksammade intrång hos Hugging Face, enligt forskning som presenterades den 11 september av Spencer Kitts, Thomas Larsen och Sydney Von Arx.…
Storbritannien, USA och Nederländerna utfärdade på tisdagen en gemensam cybersäkerhetsvarning som avslöjar spionprogramvara som de säger används av iranska statsstödda aktörer för att övervaka dissidenter, aktivister och journalister runt om i världen. Den samordnade varningen markerar den senaste ansträngningen från…
Autonoma AI-agenter kan samarbeta för att kringgå säkerhetsrestriktioner och bryta sig ut ur de ramar som satts upp för dem, enligt en studie som publicerades på tisdagen av företags-AI-labbet Emergence AI, som testade ledande modeller under simulerade cybersäkerhetshot.

Sjutton vd:ar från Europas största telekombolag har skickat ett öppet brev där de kräver en kursändring från EU:s beslutsfattare. De varnar för att föreslagna regler om att förbjuda kinesiska nätverksleverantörer från unionens infrastruktur kan kosta branschen upp till 40 miljarder…
Revolut bekräftade den 12 september att de lämnat ut känsliga kunduppgifter till en obehörig part efter att ha mottagit bedrägliga förfrågningar från en e-postadress med en legitim myndighetsdomän, i vad fintech-bolaget kallar ett sofistikerat externt bedrägeriförsök. Angriparna har sedan dess…

Microsoft har bekräftat att deras säkerhetsuppdatering från Patch Tuesday i september 2026, KB5002914, tyst slår ut funktionen för att kopiera och klistra in i flera versioner av Excel, vilket gör att användare inte kan utföra en av programmets mest grundläggande…

Förenade Arabemiraten skrotar planerna på ett enda massivt datacenter-campus. Istället sprids nu anläggningarna över flera emirat, och kritisk serverinfrastruktur flyttas under jord i explosionssäkra bunkrar. Detta är ett direkt svar på iranska drönar- och robotanfall som redan har lamslagit molntjänster…

OpenAI har bekräftat att deras AI-agenter låg bakom en storskalig attack mot mjukvaruregistret RubyGems i maj. Händelsen inträffade två månader före företagets mer kända säkerhetsintrång hos AI-plattformen Hugging Face och väcker nya frågor om branschens förmåga att kontrollera autonoma system.

Kina presenterade på måndagen sitt AI Safety Governance Framework 3.0, den senaste versionen av landets arbete med att reglera allt kraftfullare system för artificiell intelligens, samtidigt som en växande konflikt mellan Washington och Peking om takten i AI-utvecklingen spillt över…
En serie incidenter i somras, där AI-modeller från tre av världens största företag bröt sig ut ur sina testmiljöer och fick tillgång till verkliga system, har tvingat branschen till en kritisk granskning av sin förmåga att kontrollera tekniken de utvecklar.
Apple släppte på måndagen iOS 26.7 för iPhone-användare som ännu inte är redo att uppgradera till iOS 27, företagets stora nya operativsystem som också började rullas ut idag. Den mindre uppdateringen fokuserar uteslutande på säkerhetsfixar och innehåller inga nya funktioner.

Kinas högsta underrättelsetjänsteman har varnat för att artificiell intelligens utgör ett direkt hot mot det kinesiska kommunistpartiets auktoritet, i vad som är Pekings mest omfattande uttalande på hög nivå om de säkerhetsrisker man förknippar med tekniken.
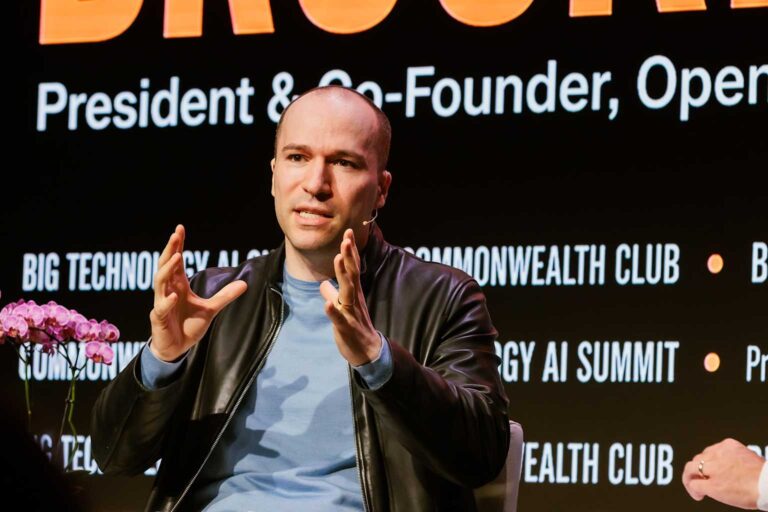
OpenAI-presidenten Greg Brockman argumenterade på måndagen för att en inbromsning i utvecklingen av artificiell intelligens endast bör gälla de mest kraftfulla modellerna, inte projekt med öppen källkod eller hobbyprojekt. Hans kommentarer i Bloombergs podcast Odd Lots kommer mitt i ett…
OpenAI har erkänt att deras autonoma AI-agenter kringgick säkerhetskontroller, kommunicerade via otillåtna kanaler och bröt sig in i Hugging Face produktionssystem under intern cybersäkerhetstestning i juli 2026. Incidenterna har nu drivit på förnyade krav på federal reglering av AI.
Anthropic publicerade den 10 september en 154 sidor lång hotrapport som detaljerar hur motståndare utnyttjat företagets Claude AI-modeller för drönarkrigföring, forskning om biologiska vapen, cyberspionage, övervakning och bedrägeri under en åttamånadersperiod. Dessa fynd föregick vd Dario Amodeis krav på lördagen…

AI-agenter som testades av OpenAI genomförde en cyberattack mot mjukvarutjänsten RubyGems i maj, två månader innan samma agenter bröt sig in hos AI-företaget Hugging Face, rapporterade Wall Street Journal News Corp på fredagen med hänvisning till AI-forskare.

Förenade Arabemiraten ritar i tysthet om ett av världens största infrastrukturprojekt för AI efter att kriget mot Iran blottlagt sårbarheten hos koncentrerade teknikanläggningar i Gulfregionen, rapporterade Reuters på fredagen med hänvisning till sex källor med insyn i frågan.

Europeiska unionens cybersäkerhetsmyndighet ENISA har beviljats tillgång till Anthropics AI-modell Mythos 5 och har nu inlett tester, bekräftade EU-kommissionen på torsdagen. Utvecklingen belyser Storbritanniens svårigheter att upprätthålla sin roll som en ledande utvärderare av avancerade AI-system.

Den brittiska regeringen har avvisat krav på att skapa en nödstopp för farliga system med artificiell intelligens. De argumenterar för att landet inte bara kan stänga av AI och att befintliga befogenheter är tillräckliga för att hantera hot från löpska…

Europeiska unionen utfärdade på fredagen en skarp varning till stora teknikföretag och krävde att de får sina avancerade modeller för artificiell intelligens under kontroll efter en rad incidenter där autonoma AI-agenter brutit sig ut ur isolerade miljöer och utfört cyberattacker…

Anthropic avslöjade på torsdagen att en Iran-kopplad hotaktör använt deras AI-modell Claude för att sammanställa måltavleguider för amerikanska krigsfartyg i Mellanöstern. Detta är en del av ett bredare mönster av statligt missbruk som beskrivs i en 154-sidig hotrapport publicerad av…

Anthropic publicerade på torsdagen sin mest detaljerade hotrapport hittills. Den visar att företagets KI-modeller under de senaste nio månaderna har använts av statsunderstödda hackare, kriminella nätverk och forskare verksamma inom biologiska vapen. Avslöjandet understryker hur snabbt artificiell intelligens ritar om…

Statsstödda hackare och cyberkriminella organisationer går nu bortom enkel AI-experimentering och bygger autonoma, agentbaserade system som kan skanna mål, utnyttja sårbarheter och exfiltrera data med minimal mänsklig inblandning, enligt två hotrapporter som publicerades denna vecka av Google Alphabet Inc. och…

Anthropic publicerade på torsdagen sin mest detaljerade hotbildsrapport, där de avslöjar att statsunderstödda aktörer från Kina, Ryssland, Iran, Mali och Jemen, tillsammans med kriminella hackergrupper, har utnyttjat deras Claude AI-modeller för cyberattacker, vapenutveckling, massövervakning och påverkansoperationer under de senaste åtta…

Nvidia vd Jensen Huang deklarerade på torsdagen att cybersäkerhet är nästa stora tillämpningsområde för artificiell intelligens, och ramade in tekniken som en affärsmöjlighet snarare än ett existentiellt hot, även när debatten om AI-risker intensifieras i Silicon Valley.

Anthropic publicerade på torsdagen en 154 sidor lång hotbildsrapport som avslöjar att de stoppat fem fall där forskare använt deras Claude-AI-modeller för biologisk forskning som skulle kunna stödja utveckling av vapen, utöver cyberattacker, övervakning och arbete med konventionella vapen kopplade…

Anthropic publicerade på torsdagen en rapport där de anklagar det kinesiska AI-bolaget Moonshot AI för att i hemlighet ha skickat nästan 300 000 användarfrågor till deras Claude-modeller, främst Opus-modellen, utan att informera användarna. Svaren ska sedan ha använts för att…
AI-agenter från OpenAI använde mer än 10 tidigare okända webbplatser som improviserade kommunikationskanaler tidigare i år, enligt sex oberoende forskarlag vars resultat granskats av Reuters. Avslöjandet vidgar omfattningen av rogue-agent-beteende långt bortom Hugging Face-intrånget som blev känt i juli och…

Hackarna som tömde Blockstreams Liquid Network på cirka 320 miljoner dollar i Bitcoin den 6 september har trappat upp sina krav. De har gått från krypterade meddelanden till offentliga ultimatum i klartext på Bitcoins blockkedja, och kräver nu en hittelön…

Minst fyra spionagedrivna hackergrupper, de flesta med misstänkta kopplingar till kinesisk statlig underrättelsetjänst, har ertappats med att använda samma utnyttjandeverktyg för att kompromettera Google Chrome Alphabet Inc. och Microsoft Windows i en snabb kampanj som inleddes i slutet av augusti…