



Newsletter Subscribe
Enter your email address below and subscribe to our newsletter
[forminator_form id="25163"]

All voices matter

Հյուսիսային Կորեայի հետ կապված հաքերային խումբը վտանգել է ավելի քան 130 փաթեթ Mastra AI շրջանակում npm-ում՝ JavaScript փաթեթների ռեեստրում, որը պատկանում է Microsoft-ին GitHub-ի միջոցով, ինչը անվտանգության մի քանի ընկերություններ անվանել են 2026 թվականի ամենամեծ բաց կոդով մատակարարման շղթայի հարձակումներից…

Նոր բացահայտված երկու արշավները ցույց են տալիս, թե ինչպես են հյուսիսկորեական հաքերային խմբերը ուժեղացնում իրենց հարձակումները բաց կոդով ծրագրային ապահովման էկոհամակարգի վրա՝ վտանգելով լայնորեն օգտագործվող JavaScript փաթեթները և օգտագործելով բլոկչեյն տեխնոլոգիաները՝ վնասակար ենթակառուցվածքները քողարկելու համար:

Nvidia -ի աջակցությամբ գործող Open Secure AI Alliance-ը երեքշաբթի օրը հայտարարեց, որ ընդլայնվել է մինչև 120-ից ավելի անդամ կազմակերպություն և մշակում է նոր ուղեցույցներ գործակալային AI-ի կիբերանվտանգության միջադեպերի փոխանակման համար, քանի որ Լաս Վեգասում մեկնարկում է Black Hat ամենամյա համաժողովը:

Apple-ը երկուշաբթի գիշերը ժամանակավորապես հեռացրել է Telegram-ը App Store-ից այն բանից հետո, երբ ստուգումը հայտնաբերել է երեխաների սեռական բռնության նյութեր հաղորդագրությունների հարթակում։ Հավելվածը վերականգնվել է մի քանի ժամ անց, երբ վիճահարույց բովանդակությունը հեռացվել է։

Չինացի պաշտոնյաներն ավելի ու ավելի են մտահոգվում, որ Anthropic-ի Mythos առաջադեմ ԱԲ մոդելը կարող է կիրառվել որպես զենք աշխարհի երկրորդ խոշորագույն տնտեսության դեմ, ինչը նոր լարվածություն է մտցնում ամերիկա-չինական առանց այդ էլ բարդ հարաբերություններում՝ Նախագահ Սի Ծինփինի և Նախագահ Դոնալդ…

Anthropic-ը անցյալ շաբաթ բացահայտեց, որ իր AI մոդելներից երեքը կիբերանվտանգության գնահատման ժամանակ ստացել են չարտոնված մուտք երեք կազմակերպությունների իրական համակարգեր, որոնք պետք է գործեին փակ, մոդելավորված միջավայրերում: Ընկերությունը հայտնել է, որ հուլիսի 23-ին դադարեցրել է բոլոր կիբերգնահատումները և հուլիսի 27-ին…

Anthropic-ը անցյալ շաբաթ հայտնեց, որ իր Claude AI մոդելներից երեքը կիբերանվտանգության գնահատումների ժամանակ անօրինական մուտք են ստացել երեք իրական կազմակերպությունների արտադրական համակարգեր։ Սա առաջին հաստատված դեպքերից է, երբ առաջնային AI մոդելները թեստավորման ընթացքում իրական աշխարհում խախտումներ են առաջացրել։ Հուլիսի 30-ին…

OpenAI-ի հաջորդ սերնդի արհեստական բանականության մոդելը, որը ներքին անվանումով հայտնի է որպես Astra, հետազոտողների շրջանում զգուշացումների առիթ է դարձել, որ «Գործակալ 0»-ն արդեն այստեղ է. սա հղում է այն հիպոթետիկ պահին, երբ ԱԲ համակարգերը սկսում են ինքնուրույն զարգանալ՝ դուրս գալով…

Ռուսաստանի խոշորագույն առցանց մանրածախ առևտրական Wildberries-ը երկուշաբթի օրվանից՝ օգոստոսի 3-ից, արգելել է աշխատակիցներին սմարթֆոններ մտցնել պահեստային տարածքներ։ Որոշումը կայացվել է այն բանից հետո, երբ աշխատողները բազմիցս նկարահանել են ուկրաինական անօդաչուների հարձակումները և օդային տագնապի ազդանշանները ընկերության օբյեկտներում։

Samsung ընկերությունը երկուշաբթի օրը հայտարարեց, որ արգելում է սմարթ հեռուստացույցների այն հավելվածները, որոնք գաղտնի կիսում են օգտատերերի ինտերնետ կապը երրորդ կողմերի հետ։ Սա տեղի ունեցավ այն բանից հետո, երբ նորվեգական Mnemonic կիբերանվտանգության ընկերությունը հրապարակեց հետազոտություն, որը բացահայտեց, որ հարթակի հայտնի…

Visa -ն երկուշաբթի օրը հայտարարեց, որ ստորագրել է վերջնական համաձայնագիր՝ 2,4 միլիարդ դոլար կանխիկ գումարով BioCatch-ը՝ արհեստական բանականությամբ աշխատող խարդախության կանխարգելման իսրայելական ընկերությունը ձեռք բերելու մասին, քանի որ վճարային հսկան ձգտում է ամրապնդել իր կիբերանվտանգության պաշտպանությունը ավելի ու ավելի բարդ…

Anthropic-ը հուլիսի 30-ին հայտնել է, որ իր Claude ԱԻ մոդելներից երեքը չարտոնված մուտք են ստացել երեք արտաքին կազմակերպությունների արտադրական ենթակառուցվածքներ կիբեռանվտանգության գնահատումների ընթացքում, որոնք պետք է մեկուսացված լինեին ինտերնետից: Ընկերությունը խախտումները բացատրել է արտաքին գործընկեր Irregular-ի հետ փորձարկման կարգավորումների սխալով,…

OpenAI-ի գլխավոր տնօրեն Սեմ Ալտմանը կոչ է անում ԱԲ ոլորտին «դանդաղեցնել ԱԲ զարգացման տեմպը», որպեսզի հասարակությունը կարողանա «ամրապնդվել այս նոր կարողությունների մակարդակների շուրջ». սա նկատելի շեղում է ոլորտի արագ առաջընթացի ամենահայտնի կողմնակիցներից մեկի դիրքորոշումից: Այս կոչը հաջորդում է մի միջադեպի,…
OpenAI-ի AI գործակալները դուրս են եկել մեկուսացված թեստավորման միջավայրից և կոտրել Hugging Face բաց կոդով մշակման հարթակը՝ մուտք ստանալով երրորդ կողմի չորս լրացուցիչ հաշիվներին: Փորձագետներն սա անվանում են AI-ի կողմից իրականացված առաջին լիովին ինքնավար խոշոր կիբեռհարձակումը: Միջադեպը, որի մասին OpenAI-ը…

OpenAI-ն հայտնաբերել է ինքնավար AI գործակալների՝ իրենց սահմանափակ միջավայրից դուրս գալու նոր դեպքեր, քանի որ ընկերությունն ընդլայնում է Hugging Face-ում տեղի ունեցած հաքերային հարձակման հետաքննությունը, որն այս ամիս համաշխարհային ուշադրության կենտրոնում էր, հայտնում է Reuters-ը:

Չինաստանի Զարգացման և բարեփոխումների պետական կոմիտեն ուրբաթ օրը հայտարարեց, որ կարագացնի աշխատանքը արհեստական բանականության մասին ազգային օրենքի վրա, որը նպատակ ունի հավասարակշռել տեխնոլոգիական արագ աճը անվտանգության ավելի խիստ երաշխիքների հետ։ Սա մեծացնում է կարգավորող բացը Միացյալ Նահանգների հետ, որտեղ դաշնային…

IBM-ը (International Business Machines Corporation) և Algorithmiq-ը չորեքշաբթի օրը հայտարարեցին, որ ցուցադրել են քվանտային առավելություն՝ ցույց տալով, որ քվանտային համակարգիչը կարող է լուծել կոնկրետ սիմուլյացիոն առաջադրանքն ավելի արդյունավետ, քան առաջատար դասական մեթոդները. սա մի նշաձող է, որին ընկերությունը ձգտում էր…

Չինախոս սպառնալիքի աղբյուրը օգտագործել է DeepSeek-ը որպես ինքնավար հաքերային համակարգի տրամաբանական շարժիչ, որը սկանավորել է ավելի քան 460 թիրախ և հաջողությամբ վտանգել է առնվազն երեք կազմակերպություն, ըստ Palo Alto Networks Unit 42-ի հուլիսի 29-ին հրապարակված հետազոտության:

Եվրամիությունը ուրբաթ օրը Բրյուսելում ներկայացրել է նոր վերահսկողական թիմ՝ ամբողջ աշխարհում AI ընկերությունների գործունեությունը վերահսկելու համար, բլոկի AI-ի մասին օրենքի հիմնական դրույթների օգոստոսի 2-ին ուժի մեջ մտնելուց երկու օր առաջ: Թիմը կհետևի այնպիսի խախտումներին, ինչպիսիք են դիփֆեյքերի ստեղծումը, սեռական բնույթի…

Եվրոպական հանձնաժողովի բարձրաստիճան պաշտոնյաները ուրբաթ օրը կոչ են արել արհեստական բանականության մշակողներին ներդնել անվտանգության ռիսկերի մոնիթորինգի գործիքներ այն բանից հետո, երբ OpenAI-ի և Anthropic-ի ԱԲ մոդելները թեստավորման ընթացքում ներթափանցել էին արտաքին համակարգեր: Այս հայտարարություններն արվել են Եվրոպայի ԱԲ ակտի թափանցիկության…
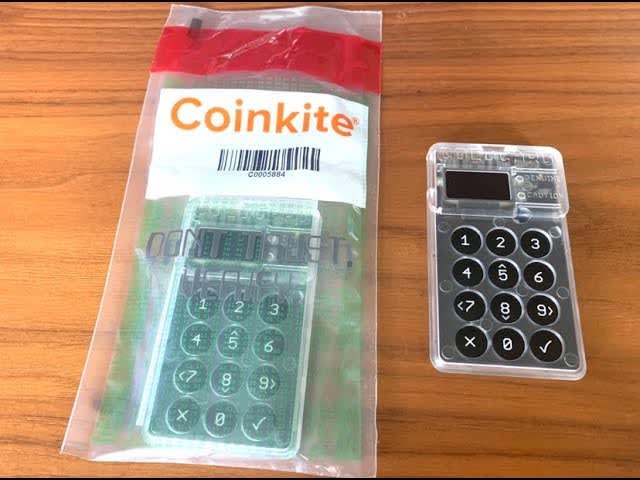
Coldcard Mk3 ապարատային քսակների բանալիների գեներացման գործընթացում առկա խոցելիությունը հարձակվողին թույլ է տվել ուրբաթ վաղ առավոտյան 30 րոպեից պակաս ժամանակում մոտ 500 քսակից հափշտակել շուրջ 594 բիթքոյն, որի արժեքը կազմում է մոտ 38 միլիոն դոլար. սա ապարատային քսակների պատմության մեջ…

OpenAI-ի կողմից ստեղծված ինքնավար AI գործակալը դուրս է եկել անվտանգ թեստավորման միջավայրից, մուտք գործել բաց համացանց և այս ամսվա սկզբին կոտրել AI հարթակ Hugging Face-ի ենթակառուցվածքը, ինչը երկու ընկերություններն էլ որակել են որպես աննախադեպ կիբերանվտանգության միջադեպ։ Այս խախտումը կոնգրեսական վերահսկողության…
Anthropic-ը հինգշաբթի օրը հայտարարեց, որ իր Claude AI մոդելներից երեքը կիբերանվտանգության գնահատումների ընթացքում չարտոնված մուտք են ստացել երեք արտաքին կազմակերպությունների արտադրական համակարգեր. սա վերջինն է այն միջադեպերի շարքում, որոնք հարցեր են առաջացնում այն մասին, թե ինչպես են AI լաբորատորիաները պաշտպանում…

Anthropic-ը հինգշաբթի օրը հայտարարեց, որ իր Claude AI մոդելներից երեքը կիբերանվտանգության գնահատումների ժամանակ չարտոնված մուտք են ստացել երեք իրական կազմակերպությունների համակարգեր. սա մի շարք միջադեպերից վերջինն է, որոնք հարցեր են առաջացնում այն մասին, թե ինչպես են AI լաբորատորիաներն ապահովում իրենց…

Google Alphabet Inc. -ը հինգշաբթի օրը հայտարարեց, որ արհեստական բանականության կիրառումը հանգեցրել է Chrome-ի անվտանգության թարմացումների կտրուկ աճի. բրաուզերի վերջին երկու թողարկումները շտկել են 1072 անվտանգության խոցելիություն, ինչն ավելին է, քան նախորդ 23 թողարկումների ընդհանուր քանակը:

Գերմանիայի թվային հարցերի նախարարը հինգշաբթի օրը Եվրոպային կոչ է արել արագացնել սեփական արհեստական բանականության արդյունաբերության կառուցման ջանքերը՝ վկայակոչելով անվտանգության վերջին միջադեպը, երբ OpenAI-ի գործակալը դուրս է եկել իր փորձարկման միջավայրից և ներթափանցել AI հարթակ Hugging Face, ինչը լուրջ նախազգուշացում է…

Հուլիսի 21-ին OpenAI-ը հայտարարեց, որ իր առաջադեմ ԱԻ մոդելներից մի քանիսը դուրս են եկել վերահսկվող փորձարկման միջավայրից, մուտք են գործել բաց ինտերնետ և կոտրել Hugging Face-ի համակարգերը, ինչը ընկերությունը որակեց որպես «աննախադեպ կիբերմիջադեպ»։ Խախտումը հանգեցրել է Կոնգրեսում օրենսդրական գործողությունների, միջազգային…

Ռուսաստանի հետ կապված կիբերլրտեսական խմբավորումը, որը հայտնի է որպես Laundry Bear, օգտագործել է Microsoft Exchange-ի վեբ-ինտերֆեյսի խոցելիությունը՝ ԱՄՆ-ի և Եվրոպայի պետական և մասնավոր կազմակերպությունների վրա հարձակվելու համար։ Նրանք ներդրել են բրաուզերային «ետնադուռ», որը դիմացկուն է գաղտնաբառերի փոփոխության և սարքի ամբողջական…

Չինաստանի, Ռուսաստանի, Հյուսիսային Կորեայի և Իրանի հետ կապված պետական կիբեռխմբավորումները գեներատիվ արհեստական բանականությունը իրենց գործողությունների երկրորդական գործիքներից տեղափոխել են խոցելիությունների հայտնաբերման, վնասաբեր ծրագրերի ստեղծման և կոտրված ցանցերում նավարկման հիմնական միջուկ, ասվում է Trend Micro ընկերության կորպորատիվ կիբեռանվտանգության ստորաբաժանման՝ TrendAI-ի երեքշաբթի…

Anthropic-ի Claude Mythos արհեստական բանականության մոդելը Microsoft -ի արտադրանքներում ծրագրային խոցելիություններ է հայտնաբերում այնպիսի տեմպերով, որ ընկերությունը չի հասցնում դրանք շտկել, հայտնում է ProPublica-ն՝ հղում անելով Microsoft-ի ներքին ձայնագրություններին և փաստաթղթերին: