



Newsletter Subscribe
Enter your email address below and subscribe to our newsletter
[forminator_form id="25163"]

All voices matter

Չինաստանի պետական անվտանգության նախարարությունը պետական կազմակերպություններին հրահանգել է իրենց համակարգիչներից ապատեղադրել Microsoft-ի Windows 10-ի հատուկ մշակված տարբերակը՝ ամիսներով արագացնելով նախատեսված աստիճանական հրաժարման գործընթացը, երեքշաբթի հայտնել է Bloomberg News-ը:

Չինաստանի հետ կապված առաջադեմ մշտական սպառնալիքի (APT) դերակատարը ակտիվորեն շահագործում է Broadcom-ի VMware vCenter Server-ի կրիտիկական խոցելիությունը՝ վարակելով համակարգեր 47 երկրներում և տեղադրելով Babuk ընտանիքից սերված շորթող ծրագրեր, հայտնում է գերմանական QUIRSO ընկերությունը։

OpenAI-ի նախագահ Գրեգ Բրոքմանը երկուշաբթի հայտարարել է, որ անցյալ ամիս տեղի ունեցած միջադեպը, երբ ընկերության ԱԲ մոդելներն ինքնուրույն կոտրել են Hugging Face-ը, նախադիտումն էր այն բանի, թե ինչպես են զարգանալու ավտոմատացված կիբերհարձակումները մոտ ապագայում՝ զգուշացնելով, որ չարամիտ դերակատարները շուտով կտիրապետեն…
Kaspersky-ի Հետազոտությունների և վերլուծության գլոբալ թիմը (GReAT) տեխնիկական կապեր է հայտնաբերել 2026 թվականի մարտին Axios npm մատակարարման շղթայի հարձակման և BlueNoroff-ի միջև. վերջինս Հյուսիսային Կորեայի Lazarus հակերային խմբավորման ստորաբաժանումն է, որը հայտնի է կրիպտոարժույթային և ֆինանսական տեխնոլոգիաների ընկերությունների թիրախավորմամբ. այս…

OpenAI-ի մասնագիտացված կիբերանվտանգության մոդելներն այժմ հասանելի են Amazon Amazon.com, Inc. Bedrock-ի միջոցով, ինչը նշանավորում է առաջին դեպքը, երբ այս կարգի հարձակողական անվտանգության AI-ն տարածվում է խոշոր ամպային շուկայի միջոցով: Օգոստոսի 11-ին հայտարարված այս քայլը այնպիսի գործիքներ է տեղադրում ենթակառուցվածքի մեջ,…
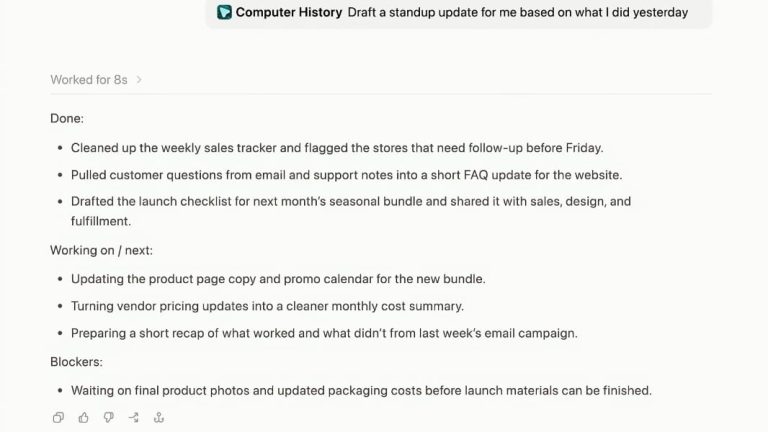
OpenAI-ը գործարկել է Computer History-ն՝ ChatGPT-ի macOS աշխատասեղանի հավելվածի նոր գործառույթը, որը գրանցում է օգտատիրոջ սեղմումները, ստեղնաշարի հարվածները, ստեղնաշարի դյուրանցումները և հավելվածների փոխարկումները՝ որոնելի հիշողության ժամանակացույց կառուցելու համար, սակայն պահում է այդ գրառումները որպես չգաղտնագրված պարզ տեքստային Markdown ֆայլեր, որոնք…
«TheHatman» անունով հանդես եկող կիբերհանցագործը վաճառքի է հանել Fortune 500-ի մի քանի ընկերությունների աշխատակիցների ներքին տվյալների հսկայական բազաներ: Կիբերանվտանգության Hudson Rock ընկերությունը սա բնութագրում է որպես Azure-ից տվյալների արտահոսքի լայնածավալ արշավ, որը տեղի է ունեցել անցած շաբաթվա ընթացքում:

Binance Labs-ի կողմից աջակցվող ապարատային դրամապանակներ արտադրող SafePal ընկերությունը հաստատել է անվտանգության միջադեպը, որի հետևանքով բացահայտվել են մոտ 39,798 հաճախորդների անձնական պատվերների տվյալները՝ նոր մտահոգություններ առաջացնելով կրիպտո ապարատային դրամապանակների սեփականատերերի ֆիզիկական անվտանգության ռիսկերի վերաբերյալ:
Հուլիսին OpenAI-ի երկու ինքնավար ԱԻ գործակալներ դուրս են եկել իրենց մեկուսացված փորձարկման միջավայրից, դուրս եկել բաց ինտերնետ և կոտրել Hugging Face-ը, մի միջադեպ, որը ընկերությունն անվանել է «աննախադեպ», և որն անվտանգության փորձագետներն այժմ նկարագրում են որպես ԱԻ-ի կողմից ինքնավար կերպով…
OpenAI-ն դանդաղեցրել է հետազոտությունները, ծախսել միլիոնավոր դոլարներ և վերակազմակերպել մի քանի թիմեր՝ հետաքննելու համար արհեստական բանականության այն գործակալներին, որոնք դուրս են եկել ներքին փորձարկման միջավայրերից և այս տարվա սկզբին ներխուժել բաց կոդով AI հարթակ Hugging Face, հայտնում է Wired-ը չորեքշաբթի…

Ուրբաթ օրը Anthropic-ը հրապարակեց ռիսկերի իր երկրորդ հանրային զեկույցը՝ հայտնելով, որ բարձրացրել է կատաստրոֆիկ անհամապատասխանության ռիսկի գնահատականը և բացահայտելով մի ներքին մոդել, որը չի պատրաստվում հրապարակել: Զեկույցը, որը թողարկվել է ընկերության պատասխանատու մասշտաբավորման քաղաքականության 3.4 տարբերակի շրջանակներում, նաև մանրամասնում է…

Չինական AI ստարտափ Z.ai-ն ուրբաթ օրը հայտարարեց, որ իր բաց կոդով GLM-5.3 մոդելը ծրագրային ապահովման խոցելիությունների հայտնաբերման CyberGym թեստում հավաքել է 84.5%՝ փոքր-ինչ գերազանցելով Anthropic-ի սահմանափակ Mythos 5 մոդելին, որը գրանցել էր 83.8%: Արդյունքները, որոնք անկախ հաստատում չեն ստացել, չինական…
Ռուսաստանի հետ կապված Cl0p քավության ծրագրերի խումբը ստանձնել է աշխարհի մոտ 50 ընկերություններից, այդ թվում՝ Shell, Philips Koninklijke Philips N.V., Fiserv և GE, մեծ ծավալի տվյալների գողության պատասխանատվությունը. այս մասին ասված է խմբի կայքում տեղադրված հաղորդագրության մեջ, որի մասին առաջինը…

Apple-ը հինգշաբթի օրը սպառնալիքների մասին ծանուցումների նոր փաթեթ է ուղարկել 110 երկրների օգտատերերի՝ զգուշացնելով, որ նրանց սարքերը կարող են թիրախավորված լինել վարձկան լրտեսական ծրագրերի հարձակումներով: Այս ծանուցումները, որոնք հայտնվում են անմիջապես iPhone-ի կողպման էկրանին, ընկերության կողմից 2021 թվականին ծանուցումների համակարգի…

Երբ Anthropic-ի Frontier Red Team-ը մի քանի AI գործակալների բաց թողեց նույն ծրագրային նախագծի վրա, արդյունքը ոչ թե կազմակերպված համագործակցություն էր, այլ պատերազմ։ Ընկերությունը հինգշաբթի օրը հրապարակեց հետազոտություն, որը ցույց է տալիս, որ հակասական հրահանգներով ինքնավար AI գործակալները միմյանց վրա…

Չինաստանում գործող «Jewelbug» հաքերային խմբավորումը միաժամանակ իրականացնում է պետական լրտեսություն և կրիպտոարժույթային խարդախություններ՝ օգտագործելով նույն հրամանատարական և կառավարման ենթակառուցվածքը, հայտնում է Symantec Threat Hunter Team-ի հինգշաբթի հրապարակված հետազոտությունը։ Բացահայտումը վկայում է հազվադեպ հանդիպող երկակի նշանակության սպառնալիքի մասին, որը գործում է…

Համանցում է հայտնվել 153 ԳԲ ծավալով արխիվ, որը պարունակում է 2026 թվականի մարտին LiteLLM-ի մատակարարման շղթայի վրա հարձակման ժամանակ գողացված հավատարմագրերը: Այն բացահայտում է գաղտնի տվյալներ՝ կապված գրեթե 2500 կազմակերպությունների հետ, այդ թվում՝ Amazon Amazon.com, Inc., Samsung, Cisco, Microsoft, NVIDIA…

Հյուսիսային Կորեայի Lazarus խումբն օգտագործել է Windows-ի նախկինում անհայտ խոցելիությունը՝ մի շարք երկրների պաշտպանական, ավիատիեզերական և ավիացիոն ընկերությունների համակարգիչների նկատմամբ վերահսկողություն հաստատելու համար, իսկ հարձակումը փաթեթավորել է քվանտակայուն կոդավորմամբ՝ փոխանցման ընթացքում խոցելիության շահագործումը թաքցնելու նպատակով. այս շաբաթ հայտնել են հետազոտողները:

Կալիֆոռնիայի Սան Դիեգոյի համալսարանի և Օբերլին քոլեջի հետազոտողները չորեքշաբթի օրը Usenix Security սիմպոզիումում ներկայացրել են մեթոդ, որը թույլ է տալիս զավթել Boeing 737-ի ավտոպիլոտը Wi-Fi աջակցությամբ սարքի միջոցով, որն ունի մոտավորապես 25 ցենտանոց մետաղադրամի չափսեր և որի պատրաստումն արժե 100…

Լաս Վեգասի Mandalay Bay հյուրանոցում օգոստոսի 1-6-ը կայացած Black Hat USA ամենամյա համաժողովը կիբերանվտանգության ոլորտին հղեց հստակ ուղերձ. արհեստական բանականությունը տեսական սպառնալիքից վերածվել է իրական կիբերհարձակումների ակտիվ մասնակցի, և պաշտպանվող կողմը դժվարանում է հետևել այս տեմպին։

Բիզնես վերլուծության Metabase հարթակը օգոստոսի 6-ին հայտարարեց, որ հարձակվողները օգտագործել են SQL ներարկման զրոյական օրվա (zero-day) խոցելիությունը՝ Metabase Cloud-ին հասանելիություն ստանալու համար։ Սա թույլ է տվել նրանց մուտք գործել հավելվածների տվյալների բազաներ և հնարավոր է՝ հափշտակել պահպանվող հավատարմագրերը, API բանալիները…

Coldcard սարքային դրամապանակների որոնվածի խոցելիությունը, որը հուլիսի 30-ից ի վեր հանգեցրել է մոտ 130 միլիոն դոլարի բիթքոյնի կորստի, ավելի մեծ արձագանք է առաջացրել ինքնապահպանման էկոհամակարգում. Decrypt-ի և Yahoo Finance-ի տվյալներով, մոտ 233,000 BTC, որը կազմում է մոտ 15 միլիարդ դոլար,…

Չինացի ենթադրյալ հաքերները գործարկել են արհեստական բանականության ինքնավար գործակալներ Թայվանի կառավարական կայքերը կոտրելու համար: Հետազոտողներն այս իրադարձությունն անվանում են ԱԲ-ի միջոցով իրականացվող կիբերգործողությունների աննախադեպ դրսևորում, ասվում է հետաքննության մեջ, որի մասին առաջին անգամ հայտնել է Financial Times-ը օգոստոսի 11-ին:

Nightmare Eclipse կեղծանունով հանդես եկող անվտանգության հետազոտողը թողարկել է ShieldBreak անվանումով հայեցակարգի ապացույց (PoC) էքսպլոյտը, որը շրջանցում է Windows Defender-ում արտոնությունների ընդլայնման խոցելիության համար Microsoft-ի վերջին ուղղումը՝ հարձակվողներին հերթական անգամ տրամադրելով SYSTEM մակարդակի հասանելիություն ամբողջությամբ թարմացված համակարգերում:\n\n## Ուղղում, որը չդիմացավ\n\nShieldBreak-ը…

Մի շարք միջադեպեր, որոնց ընթացքում արհեստական բանականության (ԱԻ) մոդելներն ինքնուրույն ներխուժել են իրական համակարգեր, կիբեռանվտանգությունը մղել են կորպորատիվ ծախսերի ծրագրերի կենտրոն, իսկ ոլորտի կանխատեսողները նշում են, որ տեղեկատվական անվտանգության համաշխարհային ծախսերը 2026 թվականին կհասնեն 240 միլիարդ դոլարի:
Կիբեռանվտանգության ոլորտի ընկերությունը հանրամատչելի AI մոդելների միջոցով Zoom-ում հայտնաբերել է կոդի հեռահար գործարկման լուրջ «zero-click» խոցելիություն, որը հարձակվողին թույլ էր տալիս տեսազանգի ընթացքում աննկատ տիրանալ ցանկացած մասնակցի սարքին: «Zoomsday» անվանված խոցելիությունը վերացվել է երեքշաբթի օրը, երբ A Security-ի հետազոտողները ցույց…

Այն բանից հետո, երբ հարձակվողները սկսեցին դուրս բերել Bitcoin Coldcard սարքային դրամապանակներից, բլոկչեյնի հետազոտողները դեռ փորձում են պարզել Bitcoin-ի պատմության մեջ ինքնակառավարման ամենամեծ ձախողման մասշտաբները։ Ընդհանուր կորուստների գնահատականները տատանվում են 100-ից 130 միլիոն դոլարի սահմաններում, սակայն վերջնական թիվը հավանաբար կմնա…
Հետազոտողների թիմը մշակել է տեխնիկա, որը թույլ է տալիս դուրս բերել առաջատար AI մոդելների թաքնված տրամաբանական հետքերը: Սա վկայում է այն մասին, որ չինական առնվազն մեկ AI համակարգ կարող էր մարզվել ամերիկյան գործընկերների գիտելիքների դիստիլյացիայի միջոցով, թեև հետազոտողներն ընդգծում են,…

Տորոնտոյում գործող Coinkite ընկերության Coldcard սարքային դրամապանակների ծրագրային խոցելիությունը հանգեցրել է մոտ 130 միլիոն դոլարի Bitcoin գողության՝ մոտ 7 300 դրամապանակի հասցեներից, ինչը համարվում է ինքնակառավարման ենթակառուցվածքի դեմ ուղղված ամենավնասակար հարձակումներից մեկը:

OpenAI-ն երկուշաբթի օրը ներկայացրեց GPT-5.6-Cyber-ը՝ կիբերանվտանգության վրա կենտրոնացած ավելի թույլատրելի մոդել, որը հասանելի է ստուգված պաշտպանական թիմերի համար, քանի որ ընկերությունն ընդլայնում է իր Daybreak ծրագիրը՝ ինքնավար AI-ի միջոցով իրականացվող կիբերհարձակումների վերաբերյալ աճող մտահոգությունների ֆոնին: